



В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

Серверы REvil в сети Tor вновь доступны и теперь перенаправляют запросы на новый сайт утечек. На его страницах представлен длинный список жертв шифровальщика — в основном результаты прошлых атак, но две записи совсем свежие.

Создатели сайта зарегистрировали новое onion-имя и активно продвигают его на русскоязычном хакерском форуме RuTOR. На новую площадку можно попасть через редирект с прежнего сайта утечек (Happy Blog).

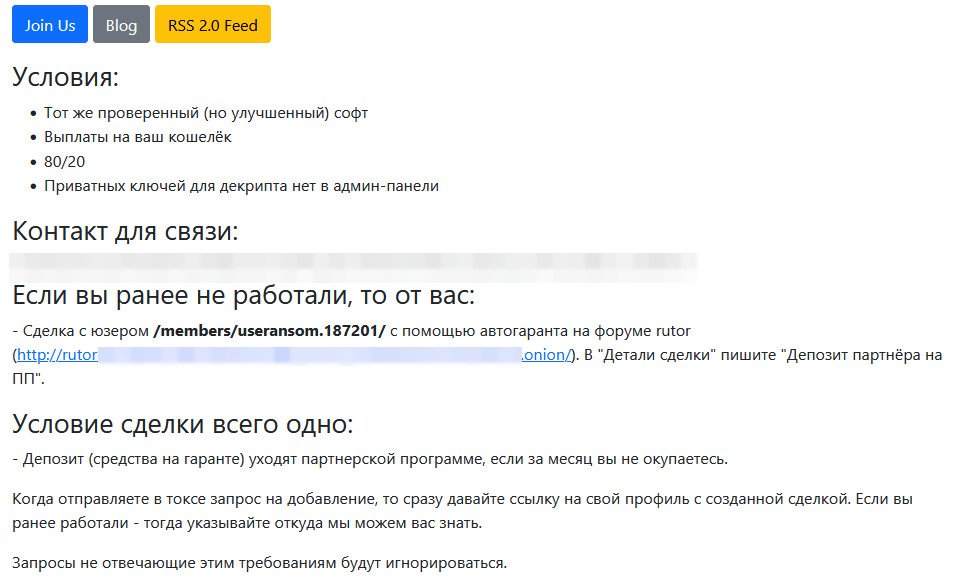
По всей видимости, речь идет об альтернативном RaaS-сервисе (Ransomware-as-a-Service, вымогатель как услуга) на основе REvil, появившемся по воле оставшихся на свободе участников преступной группы или какого-то осиротевшего аффилиата. Об этом свидетельствует также предложение для партнеров, опубликованное на новом сайте утечек:


В настоящее время здесь доступен 26-страничный список жертв шифровальщика, среди которых эксперты BleepingComputer обнаружили пару новых имен, в том числе Oil India. Об атаке на индийскую нефтегазовую госкомпанию стало известно в начале текущего месяца.

По данным MalwareHunterTeam, новая партнерка на базе REvil работает как минимум с середины декабря. Ее площадки для публикации краденых данных и контроля платежей появились в начале текущего месяца и размещены на других серверах Tor.

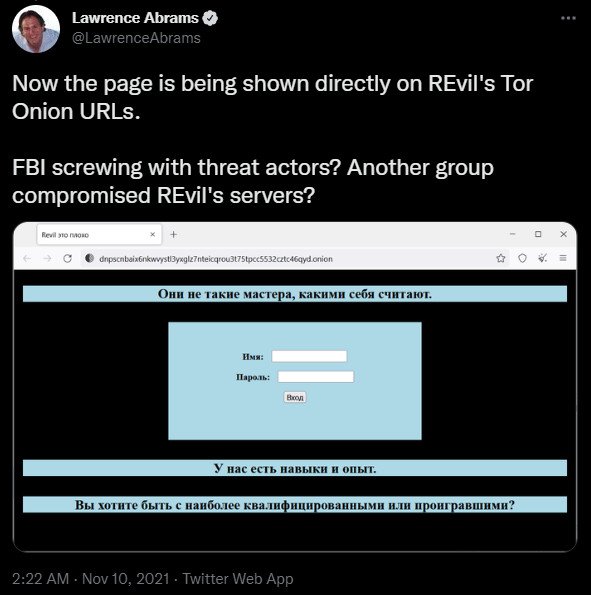
Прежние onion-сайты шифровальщика с ноября контролируются ФБР. В прошлом году их тоже кто-то взломал, оставив свою страницу регистрации.  


Группировка, стоявшая за REvil, получила широкую известность после прошлогодней атаки на Kaseya, из-за которой ей пришлось взять тайм-аут на два месяца. В сентябре RaaS-сервис возобновил работу, однако через месяц вновь закрылся — по причине взлома блога и платежного onion-сайта.

В октябре и ноябре в Западной Европе были произведены первые аресты в связи с атаками REvil. В январе в России с подачи американцев задержали 14 предполагаемых участников преступной группы, а в США сейчас судят украинца, подозреваемого в причастности к боевым операциям REvil.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru