

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

Поддельный Defender открыл дверь: HoneyMyte спрятала бэкдор в ядре Windows

APT-группа HoneyMyte использовала новую версию бэкдора CoolClient в кампаниях кибершпионажа против государственных и частных организаций России, Мьянмы, Монголии, Пакистана и Индии. Обновлённый инструмент добрался до уровня ядра Windows и научился убедительнее прятать следы.

HoneyMyte — китайскоговорящая группа, которая преимущественно атакует государственные структуры в Европе и Азии.

CoolClient входит в её арсенал как минимум с 2022 года, но прежде работал в пользовательском режиме и подключал дополнительные плагины.

Новая версия использует подписанный драйвер ядра, выяснили эксперты Kaspersky GReAT. С его помощью бэкдор скрывает и защищает процессы, файлы и записи реестра, фильтрует сетевую информацию и поддерживает своё присутствие в заражённой системе.

В итоге защитным средствам сложнее его обнаружить, а специалистам — удалить. Бэкдор не просто поселился в Windows, а заранее поменял замки и заклеил глазок.


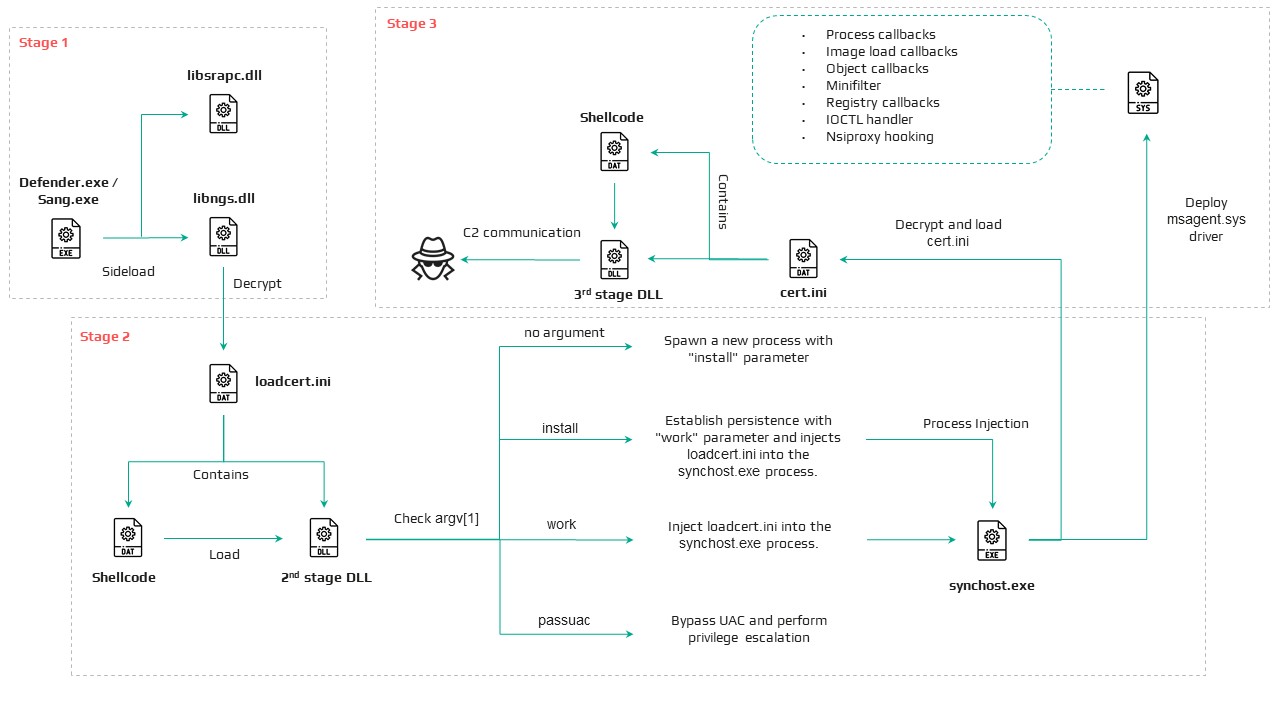
Для доставки CoolClient атакующие применяли другой известный бэкдор — PlugX. Перед установкой они добавляли в исключения Microsoft Defender нужный каталог и файл, чтобы встроенная защита Windows их игнорировала.

Затем злоумышленники создавали поддельный каталог Windows Defender и помещали туда компоненты CoolClient. Легитимную программу Sangfor переименовывали в defender.exe и использовали для загрузки зловредного файла libngs.dll.

Для закрепления в системе HoneyMyte создавала запланированную задачу. При запуске Windows она автоматически выполняла defender.exe с максимальными локальными привилегиями и снова активировала цепочку CoolClient.

Переход на уровень ядра заметно расширил возможности бэкдора и повысил его живучесть. Особенно иронично выглядит маскировка под Microsoft Defender: пока настоящий защитник смотрит в список исключений, поддельный defender.exe занимается ровно противоположной работой.

Подпишитесь на новости

Ноутбуки из Китая дорожают для россиян: в рознице ждут прибавку около 10%

Новые партии ноутбуков поступают из Китая по повышенным закупочным ценам. По оценкам поставщиков, российские покупатели ощутят это в первом квартале 2027 года: розничное подорожание может составить около 10%.

Как сообщают «Известия», в «Марвел-Дистрибуции» фиксируют увеличение закупочных цен новых партий на 5-10% относительно летних. Долго закреплять стоимость в контрактах становится сложнее.

Среди причин называются удорожание памяти, процессоров и других компонентов, логистика и валютные колебания. В «М.Видео» отмечают, что производители памяти направляют больше мощностей на серверный сегмент и ИИ-системы, ограничивая предложение для потребительской техники.

Дополнительные расходы участники рынка связывают с маркировкой и технологическим сбором, введение которого намечено на 1 декабря. Но сваливать весь рост на российское регулирование эксперты не предлагают: стоимость компонентов играет существенную роль.

Есть и менее очевидный вариант повышения цены: за прежний бюджет покупатель может получить более слабую конфигурацию. В diHouse допускают снижение характеристик бюджетных и недорогих игровых моделей.

Общего дефицита ноутбуков участники рынка не ожидают, но выбор отдельных конфигураций может сократиться. Подорожание в магазинах пока только прогнозируется.

При сравнении моделей придется внимательнее смотреть на объем ОЗУ и SSD.

RSS: Новости на портале Anti-Malware.ru