


APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte снова активизировалась, заметно прокачав свой инструментарий. Об этом рассказали эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT), изучившие новые кампании кибершпионажа, которые группа вела в 2025–2026 годах.

Под прицелом оказались государственные структуры и частные компании в России, а также в ряде стран Азии — включая Мьянму, Монголию и Таиланд. Судя по всему, HoneyMyte сделала ставку на более глубокое и незаметное наблюдение за целями.

Группа, которую связывают с китайскоговорящей средой, известна специалистам уже несколько лет. Впервые её активность зафиксировали в 2022 году. С тех пор ключевой инструмент HoneyMyte — бэкдор CoolClient — заметно эволюционировал и обзавёлся новыми шпионскими возможностями.


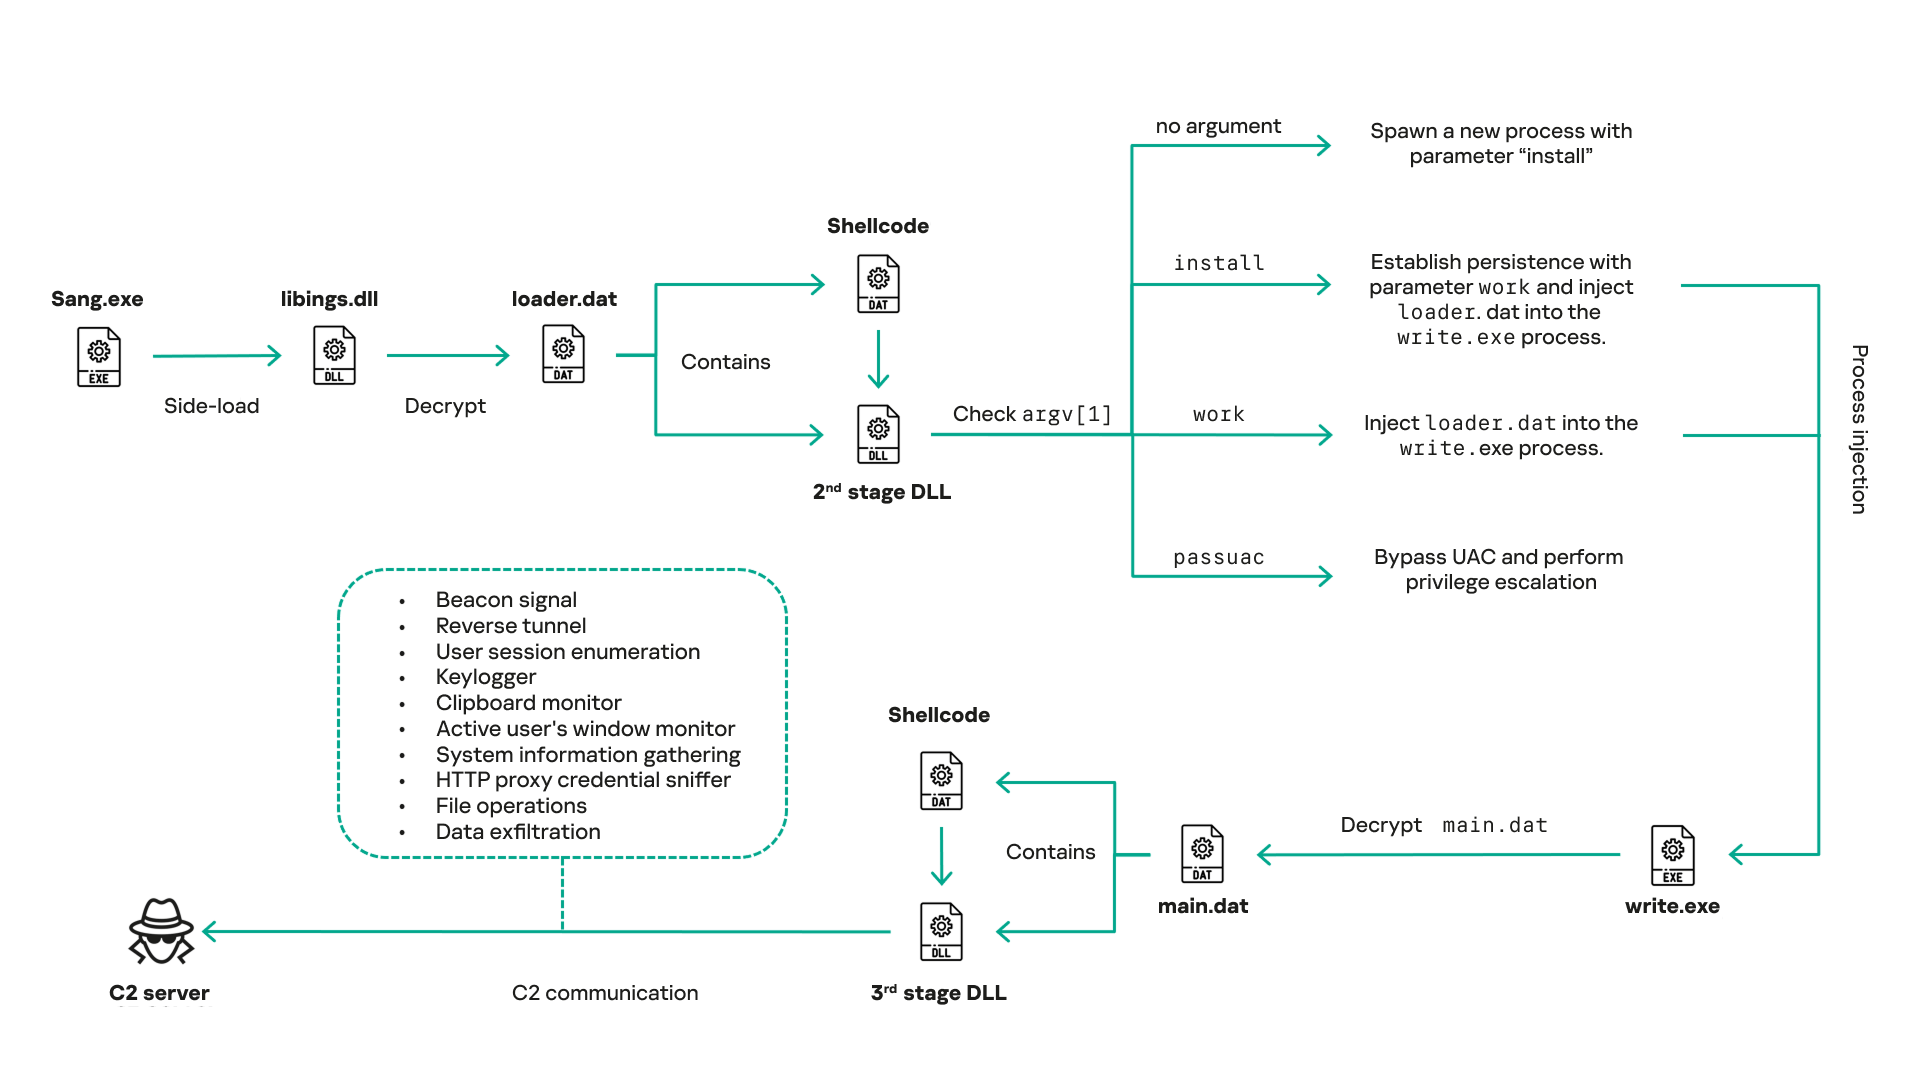
Одна из самых интересных новинок — мониторинг буфера обмена. CoolClient теперь умеет перехватывать содержимое буфера вместе с заголовком активного окна, идентификатором процесса и временной меткой. Это даёт злоумышленникам контекст: какие приложения использует человек, что именно он копирует и в какой момент. По сути, речь идёт о постоянном «подглядывании» за действиями пользователя.

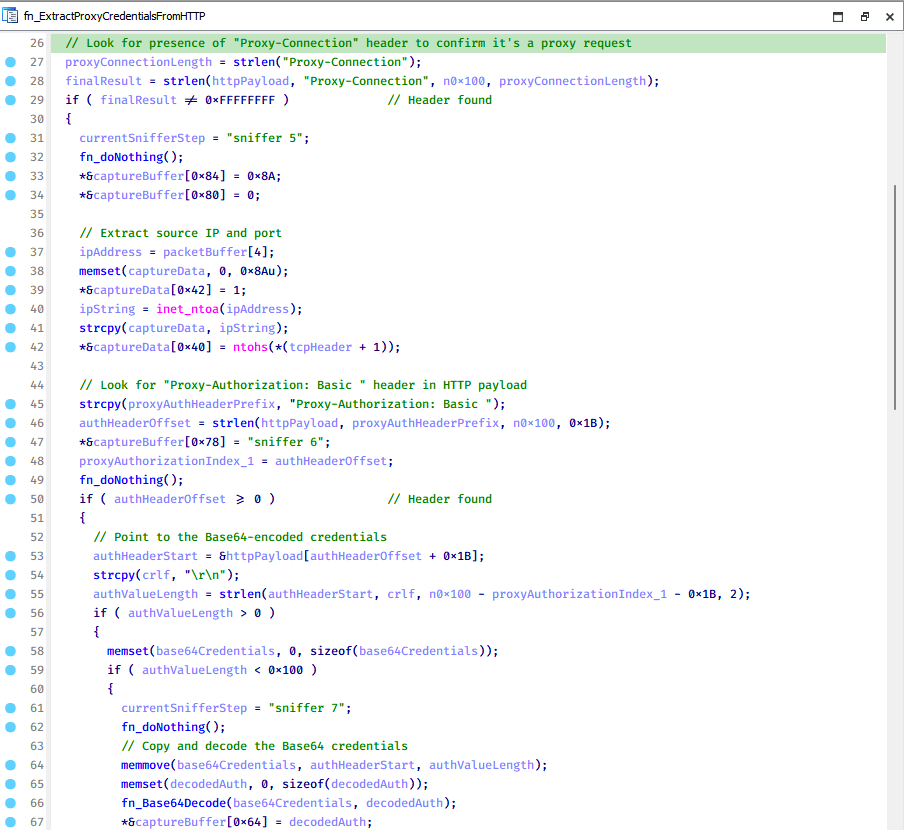
Кроме того, бэкдор научился извлекать учётные данные HTTP-прокси прямо из сетевого трафика, а также работать с подключаемыми плагинами, которые расширяют его функциональность под конкретные задачи атакующих.


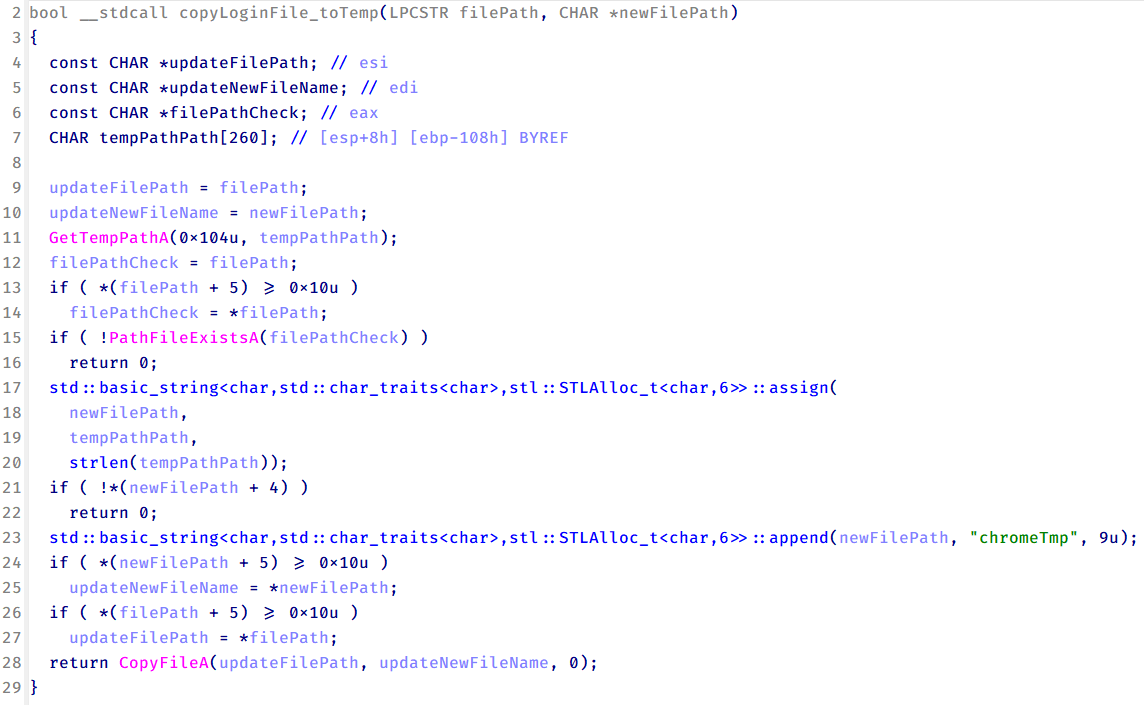
В атаках против госорганов в Мьянме и Таиланде HoneyMyte использовала и другие инструменты — в том числе браузерные стилеры и скрипты, предназначенные для сбора системной информации, кражи документов и учётных данных. В отдельных случаях фиксировалось извлечение сохранённых логинов и паролей из Chrome и Microsoft Edge.


Как отмечают в Kaspersky GReAT, комбинация кейлоггинга, контроля буфера обмена, сбора данных из браузеров и перехвата прокси-учёток говорит о том, что активное и длительное наблюдение за пользователями стало для HoneyMyte стандартной тактикой.

«Чтобы противостоять таким группам, организациям нужен высокий уровень готовности и проактивные меры защиты, способные отражать не только классические сценарии утечки данных и закрепления в системе», — подчёркивает Сергей Ложкин, руководитель Kaspersky GReAT в Азии, Африке и на Ближнем Востоке.

Эксперты рекомендуют внимательно отслеживать новые инструменты HoneyMyte и связанные с ними семейства зловредов — PlugX, ToneShell, QReverse и LuminousMoth, а также усиливать мониторинг активности в корпоративных сетях. Подробный технический разбор кампаний уже опубликован на сайте Securelist.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru