



Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Со вчерашнего дня, 13 июля, все сайты и бэкенд-инфраструктура REvil недоступны. На настоящий момент причины неизвестны; не исключено, что это сознательный шаг операторов шифровальщика, слишком сильно засветившихся в последних масштабных атаках.

Согласно твиту Алана Лиски (Alan Liska) из Recorded Future, используемые REvil серверы разом отключились в ночь на вторник — примерно в 1:00 EST (8:00 по Москве). На следующий день администрация русскоязычного хакерского форума XSS заблокировала аккаунт участника Unknown, взявшего на себя роль официального представителя REvil-группировки.

Попытки получить доступ к сайту, созданному в сети Tor для контроля платежей жертв зловреда, в настоящее время выдают ошибку «onion-сайт не найден, обратитесь к администратору». Публичный чат-портал REvil для переговоров о сумме выкупа (decoder[.]re) больше не резолвится — по всей видимости, кто-то удалил соответствующие DNS-записи или отключил бэкенд-серверы.

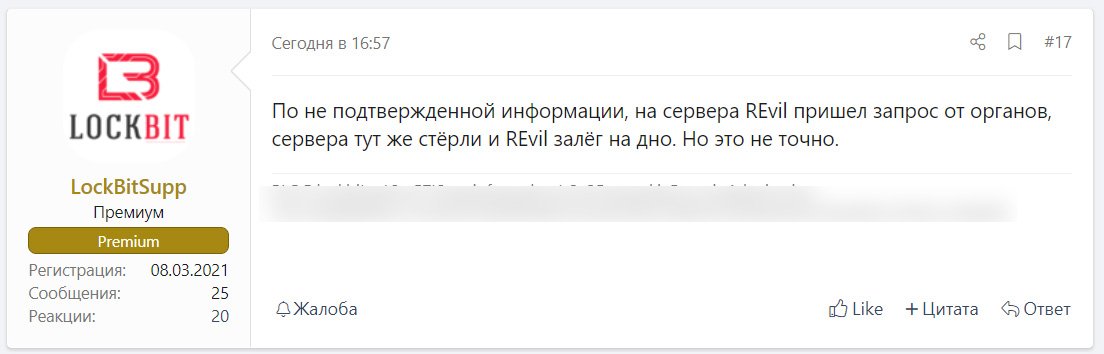
Конкурирующая группировка, стоящая за LockBit, опубликовала на XSS пост, высказав предположение, что REvil самовольно ушел в тень, не дожидаясь карательных мер со стороны правоохранительных органов.


После громкой атаки на Kaseya, от которой пострадали около 60 MSP-провайдеров и более 1,5 тыс. бизнес-структур в семи странах, США и Россия, пользуясь поводом, вступили в переговоры на самом высоком уровне. При этом Джо Байден уже дал понять: если Путин не примет меры для обуздания киберпреступников, базирующихся в его стране, США сами перейдут к активным действиям.

Примечательно, что, подогревая истерию, вызванную очередной масштабной атакой REvil, англоязычные СМИ не видят различия между russian-based и russian-speaking. В итоге на Западе многие уверены: это очередные происки «русских хакеров», — несмотря на то, что Россия тоже пострадала от атаки на Kaseya.

На настоящий момент доподлинно неизвестно, почему молчат серверы REvil — по техническим причинам, из-за опасений операторов зловреда или в результате карательной акции со стороны властей. Первое наименее вероятно, считают в Recorded Future: бывали случаи, когда тот или иной сайт шифровальщика выпадал из доступа, но чтобы все одновременно — такого никто еще не видел.

Официальных заявлений от властей пока нет, да и домены в случае силовой операции сменили бы владельца, а этого не произошло. Лиска полагает, что стоящая за REvil группировка просто свернула операции, чтобы больше не светиться, — по примеру владельцев DarkSide and Babuk.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru