



Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

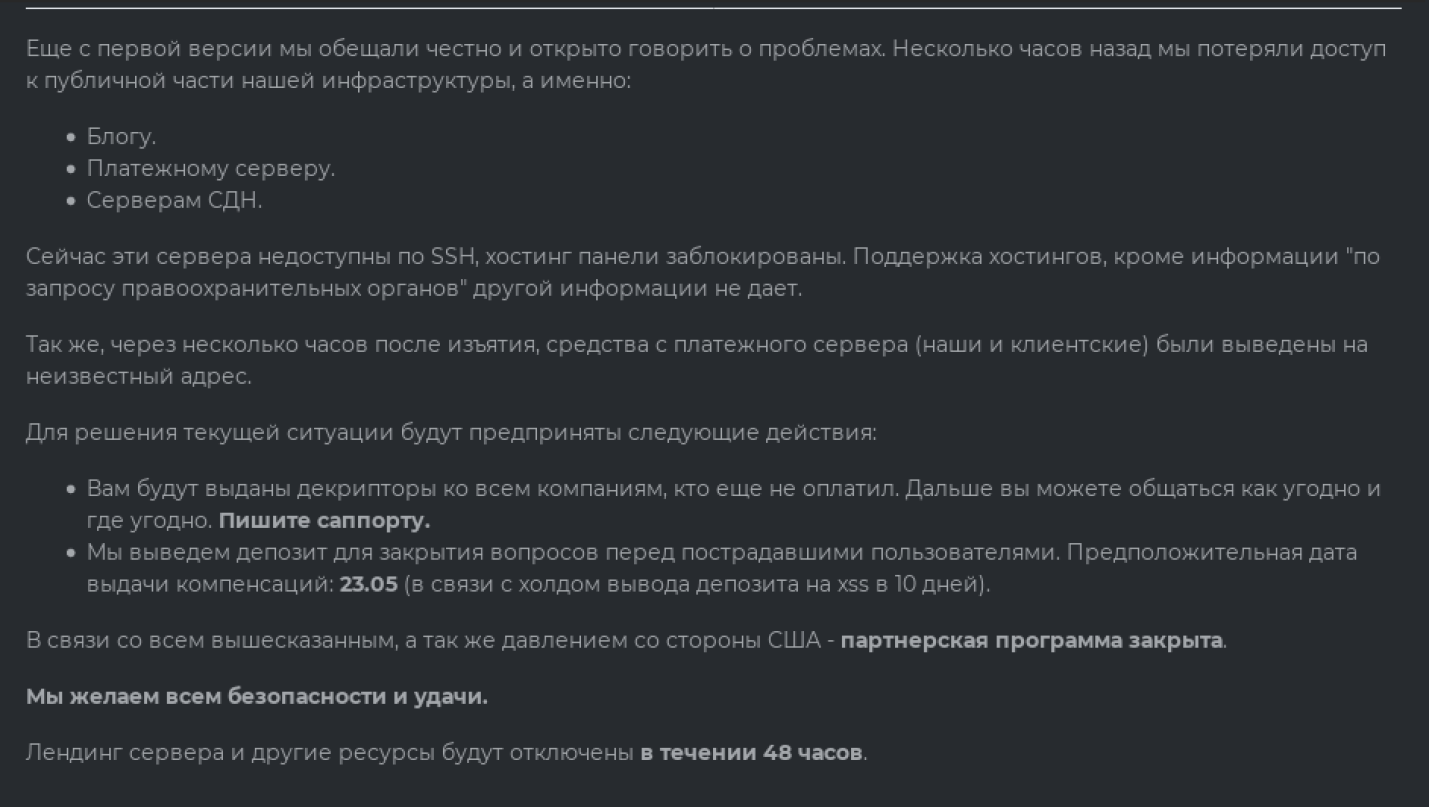
Криминальная группа, стоящая за Darkside, закрыла свой сервис RaaS (Ransomware-as-a-Service, доступ к вымогательской программе как услуга), отключила соответствующие ресурсы и пообещала выдать партнерам декрипторы для пострадавших компаний. Соответствующее объявление было опубликовано на одном из хакерских форумов после того, как хозяева зловреда потеряли доступ к открытой части своей инфраструктуры и лишились криптовалюты, полученной от жертв заражения.

В качестве дополнительной причины закрытия партнерской программы владельцы Darkside назвали давление со стороны американских властей. После атаки на Colonial Pipeline, нарушившей снабжение бензином половины Восточного побережья США, президент Джо Байден пообещал, что варвары не останутся безнаказанными.

ФБР уже запустило расследование, и, судя по записи представителя сервиса Darkside, доступ к хостингу им заблокировали с подачи правоохранительных органов. Официального заявления властей об этом пока не было. Не исключено, что угроза преследования — лишь прикрытие; злоумышленники решили попросту сбежать с деньгами своих партнеров, чтобы не делиться. Подобное мошенничество известно в криминальной среде как экзит-скам (exit scam).


Как бы то ни было, сайт, на котором операторы Darkside публиковали данные, украденные у атакованных компаний, в настоящее время тоже недоступен. Их платежный сервер в сети Tor в конце прошлой недели еще работал — если его захватили блюстители правопорядка, они, вероятно, решили предоставить жертвам возможность получить ключ расшифровки.

К слову, бесплатный аналог дескриптора для Darkside доступен всем нуждающимся с января этого года, его можно скачать с сайта ИБ-компании Bitdefender.

Шумиха, поднятая в прессе по поводу разрушительной атаки на Colonial Pipeline, порядком обескуражила всех, кто имеет отношение к распространению программ-шифровальщиков. Крупнейшие подпольные форумы XSS и Exploit стали чистить свои страницы от рекламы таких зловредов и сопутствующих услуг, решив, что столь пристальное внимание к этой теме может им навредить.

Операторы RaaS-сервисов REvil и Avaddon, ближайших конкурентов Darkside, совместно объявили на Exploit о введении ограничений на мишени, запретив партнерам атаковать больницы, учебные заведения и госструктуры. Они также сократили число партнерских программ и решили работать только с узким кругом доверенных сообщников.

Эксперты по ИБ ожидают, что после ухода в тень ведущих RaaS-сервисов их осиротевшие клиенты продолжат свои вредоносные операции, но уже в составе небольших групп, под новыми именами и с обновленными вариантами шифровальщиков. Им также придется сменить поставщика услуг по отмыванию криптовалюты — миксера: популярный у киберкриминала сервис BitMix, которым пользовались партнерки Darkside, REvil и Avaddon, выпал из доступа и, похоже, прекратил свое существование.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru