



Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

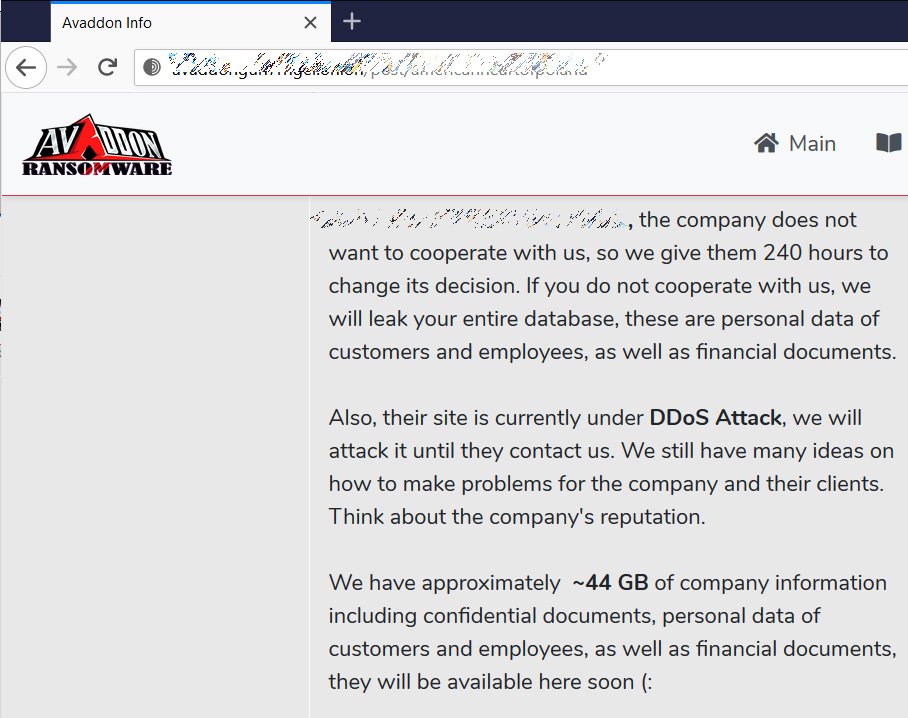
Операторы шифрующей файлы программы Avaddon начали использовать DDoS-атаки, чтобы заставить строптивую жертву связаться с ними и обговорить условия выкупа.

Наученные горьким опытом, потенциальные жертвы программ-шифровальщиков перестали игнорировать резервирование и, подвергшись атаке, теперь попросту восстанавливают файлы из заранее созданных копий. Чтобы не потерять доход, операторам таких зловредов приходится прибегать к дополнительному шантажу — воровать данные жертвы и угрожать публикацией либо дидосить ее серверы до тех пор, пока та не выйдет на связь.

Вымогатель Avaddon вышел на интернет-арену в начале июня прошлого года. Он написан на С++, использует шифры AES-256 и RSA-2048 и ориентирован на ОС Windows. Сайт злоумышленников с подробными инструкциями для жертв и страницей для покупки декриптора размещен в анонимной сети Tor. В настоящее время за восстановление файлов просят $2000 в биткойнах.

Данный скриптовый зловред может распространяться разными способами — через эксплойт, прямой загрузкой с сайтов (атаки drive-by), с помощью других вредоносных программ, но чаще всего его раздают через вредоносные вложения в почтовый спам. Примечательно, что перед шифрованием Avaddon через специализированный сервис проверяет IP-адрес и страну жертвы заражения и не шифрует файлы жителей стран бывшего СНГ. Этот запрет также четко обозначен в условиях подписки на RaaS-услуги (Ransomware-as-a-Service, вымогатель как услуга).

Приступая к выполнению основной задачи, шифровальщик очищает корзину, удаляет теневые копии файлов, отключает функции восстановления и исправления Windows на этапе загрузки, принудительно завершает процессы, которые могут ему помешать. Он также умеет обходить контроль учетных записей Windows (UAC), чтобы повысить свои права до уровня администратора.

Шифрование файлов выполняется на всех дисках (жёстких, съёмных, сетевых). Для получения полного доступа к файлам Avaddon изменяет их атрибуты.

Убедившись, что далеко не все жертвы готовы платить выкуп за возврат файлов, операторы зловреда стали применять средства давления — создали сайт для публикации краденых данных, а теперь с той же целью проводят DDoS-атаки.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru