



Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

Повелители шифровальщика Avaddon выбивают выкуп, проводя DDoS-атаки

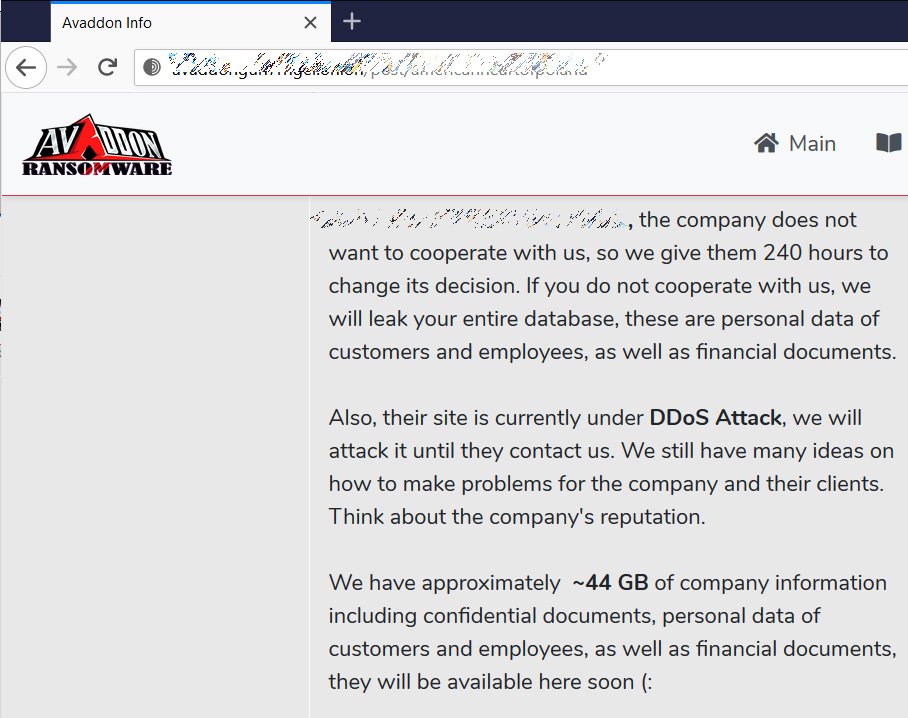
Операторы шифрующей файлы программы Avaddon начали использовать DDoS-атаки, чтобы заставить строптивую жертву связаться с ними и обговорить условия выкупа.

Наученные горьким опытом, потенциальные жертвы программ-шифровальщиков перестали игнорировать резервирование и, подвергшись атаке, теперь попросту восстанавливают файлы из заранее созданных копий. Чтобы не потерять доход, операторам таких зловредов приходится прибегать к дополнительному шантажу — воровать данные жертвы и угрожать публикацией либо дидосить ее серверы до тех пор, пока та не выйдет на связь.

Вымогатель Avaddon вышел на интернет-арену в начале июня прошлого года. Он написан на С++, использует шифры AES-256 и RSA-2048 и ориентирован на ОС Windows. Сайт злоумышленников с подробными инструкциями для жертв и страницей для покупки декриптора размещен в анонимной сети Tor. В настоящее время за восстановление файлов просят $2000 в биткойнах.

Данный скриптовый зловред может распространяться разными способами — через эксплойт, прямой загрузкой с сайтов (атаки drive-by), с помощью других вредоносных программ, но чаще всего его раздают через вредоносные вложения в почтовый спам. Примечательно, что перед шифрованием Avaddon через специализированный сервис проверяет IP-адрес и страну жертвы заражения и не шифрует файлы жителей стран бывшего СНГ. Этот запрет также четко обозначен в условиях подписки на RaaS-услуги (Ransomware-as-a-Service, вымогатель как услуга).

Приступая к выполнению основной задачи, шифровальщик очищает корзину, удаляет теневые копии файлов, отключает функции восстановления и исправления Windows на этапе загрузки, принудительно завершает процессы, которые могут ему помешать. Он также умеет обходить контроль учетных записей Windows (UAC), чтобы повысить свои права до уровня администратора.

Шифрование файлов выполняется на всех дисках (жёстких, съёмных, сетевых). Для получения полного доступа к файлам Avaddon изменяет их атрибуты.

Убедившись, что далеко не все жертвы готовы платить выкуп за возврат файлов, операторы зловреда стали применять средства давления — создали сайт для публикации краденых данных, а теперь с той же целью проводят DDoS-атаки.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru