


Неизвестная прежде группировка положила сайт Роскомнадзора

Неизвестная прежде группировка положила сайт Роскомнадзора

Неизвестная прежде группировка положила сайт Роскомнадзора

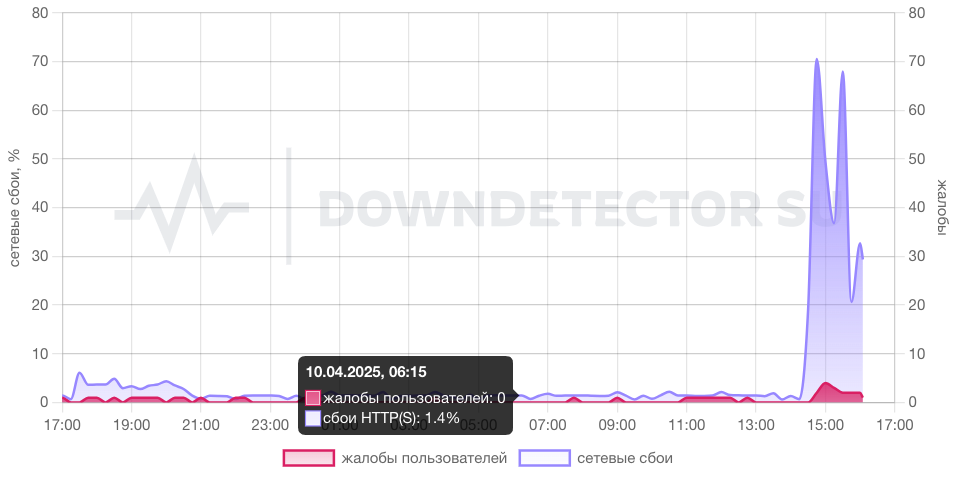
10 апреля в дневное время ряд сервисов ведомства оказался недоступен. Согласно данным сервиса Downdetector, пик перебоев пришёлся на промежуток между 14:45 и 15:30 по московскому времени.

Атака затронула пользователей в Центральной России, Краснодарском крае и Татарстане.

Жалобы касались невозможности открыть сайт Роскомнадзора, а также сбоев при попытках отправить уведомления — даже в те моменты, когда сайт был доступен. К 16:00 его работа была полностью восстановлена.

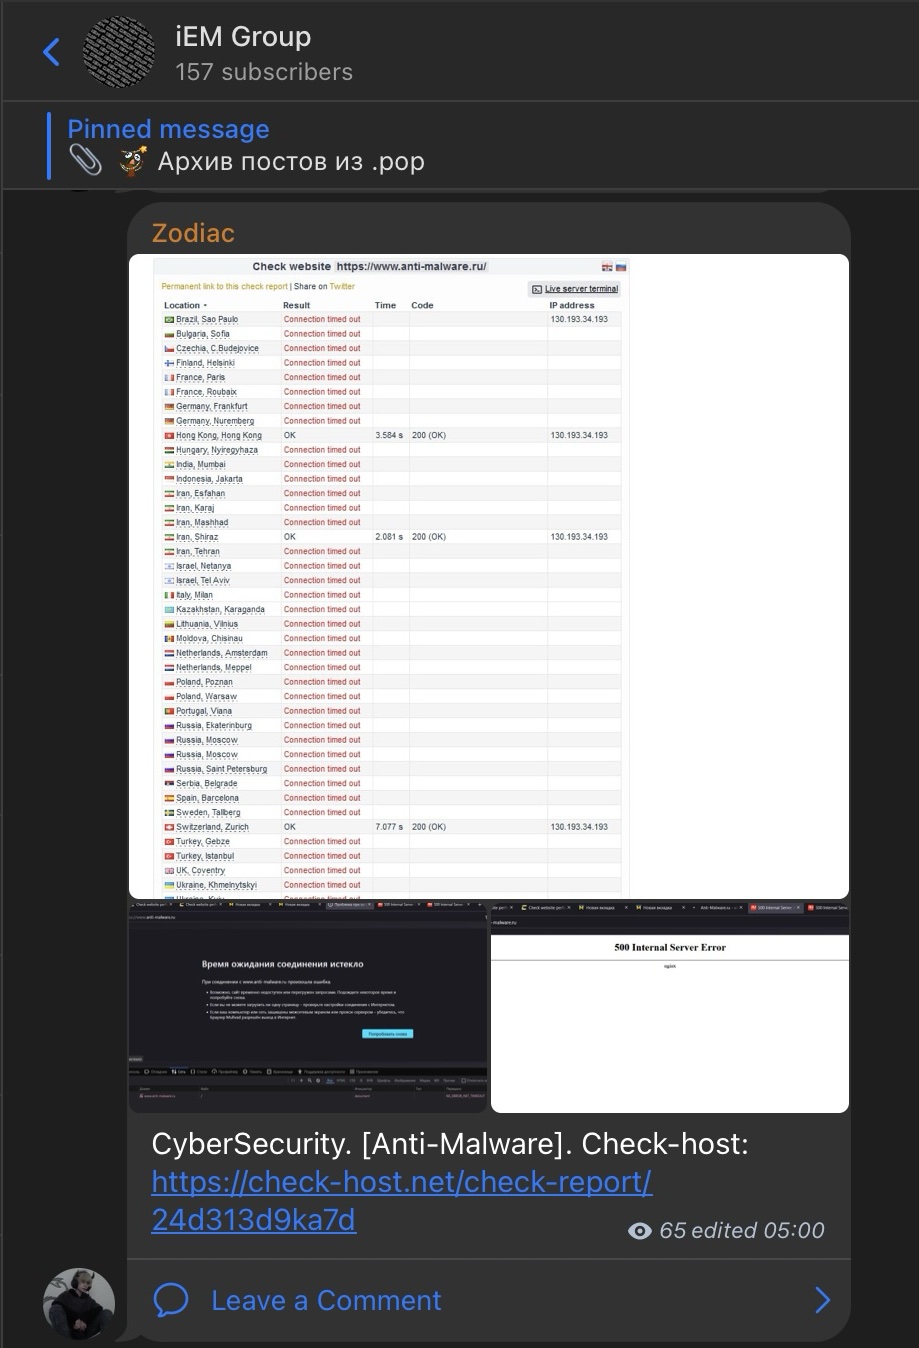
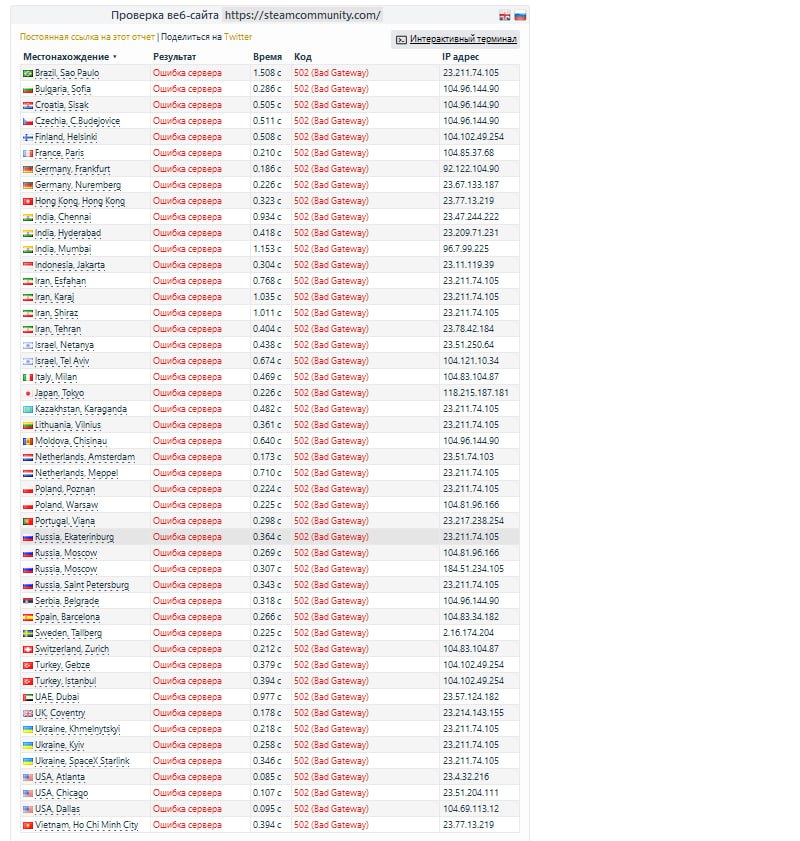
Ответственность за инцидент взяла на себя кибергруппировка iEM Group, ранее практически не фигурировавшая в публичном поле. В своём заявлении она также утверждает, что в январе ей удалось временно вывести из строя систему аутентификации Яндекса, а также нарушить работу игрового сервиса Steam.

«Steam был атакован. Он не работал у всех пользователей в мире на протяжении 30 минут. Половина инфраструктуры лежала на дне», — хвастались представители группировки.

По их словам, атаки совершаются «на любые сайты без разбора — ради развлечения». В ночь на 10 апреля киберпреступники также провели DDoS-атаку на портал Anti-Malware.ru.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru