



Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Эксперты подсчитали, что знаменитой программе-вымогателю LockBit требуется всего пять минут на установку и шифрование системы жертвы. Кроме того, вредонос может незаметно перемещаться по сети атакованной организации.

В сентябре 2019 года авторы начали предлагать LockBit по модели «вымогатель как услуга» (RaaS). Основная «фишка» зловреда — автоматизировать процессы для максимально оперативного распространения по сети жертвы.

Атаки LockBit, как правило, не оставляют следов для компьютерных криминалистов, поскольку вредонос загружается в системную память и удаляет все логи.

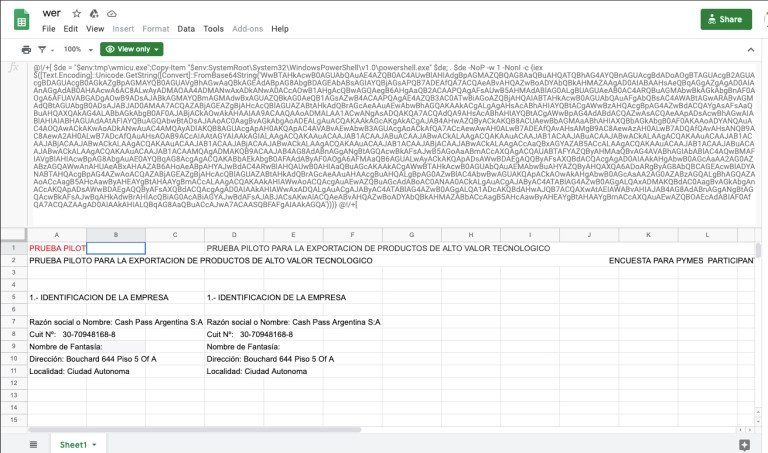
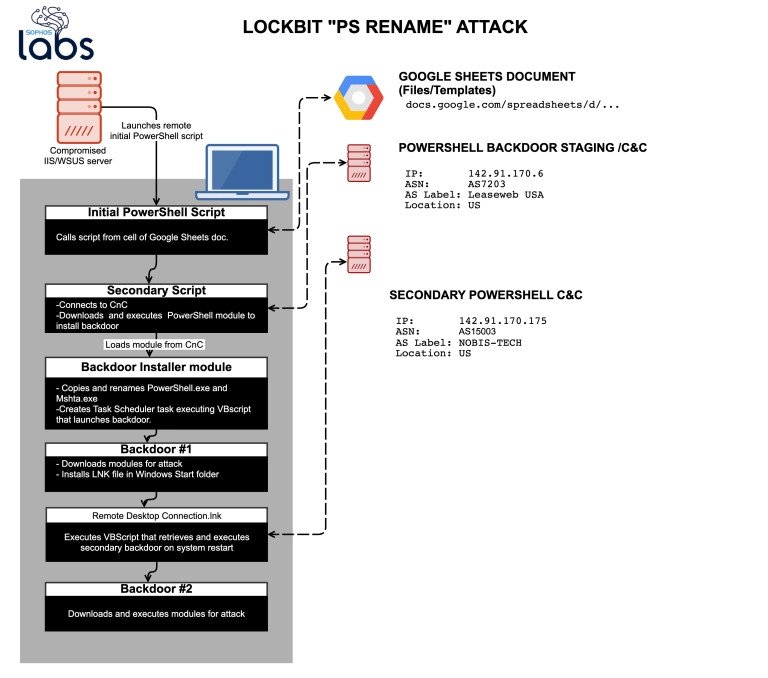
Исследователи из компании Sophos проанализировали восемь киберинцидентов, в которых участвовал LockBit, и выяснили подробности техник программы-вымогателя. Например, в одной из атак запускался удалённый скрипт PowerShell, вызывающий другой код, встроенный в документ Google Sheets.


Последний скрипт соединяется с командным сервером, после чего загружает и устанавливает бэкдор-составляющую. Чтобы никак не засветиться в логах, LockBit переименовывает копии PowerShell-скрипта и бинарника для запуска mshta.exe.

На инфографике атака выглядит следующим образом:


Согласно отчёту специалистов, вредоносный код установит LockBit только в том случае, если атакуемая система соответствует определённым критериям, говорящим злоумышленникам о её привлекательности как цели.

Примечательно, что дальше вредоносная программа действует очень оперативно: в течение буквально пяти минут вымогатель выполняется в памяти и шифрует данные.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru