



Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Вымогателю LockBit требуется всего 5 минут, чтобы зашифровать жертву

Эксперты подсчитали, что знаменитой программе-вымогателю LockBit требуется всего пять минут на установку и шифрование системы жертвы. Кроме того, вредонос может незаметно перемещаться по сети атакованной организации.

В сентябре 2019 года авторы начали предлагать LockBit по модели «вымогатель как услуга» (RaaS). Основная «фишка» зловреда — автоматизировать процессы для максимально оперативного распространения по сети жертвы.

Атаки LockBit, как правило, не оставляют следов для компьютерных криминалистов, поскольку вредонос загружается в системную память и удаляет все логи.

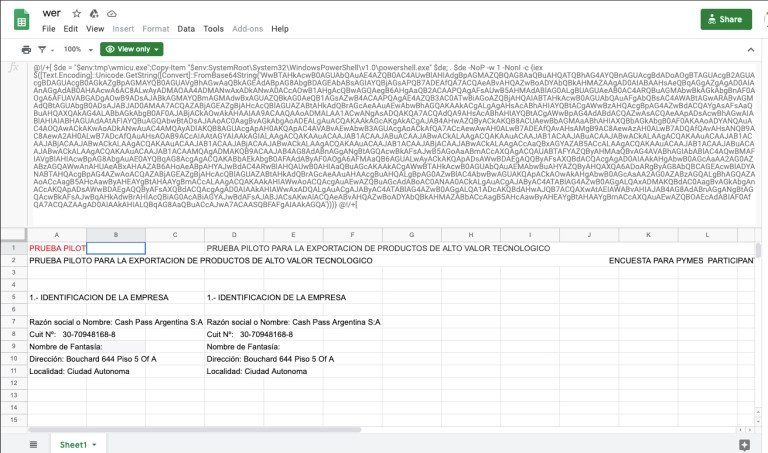
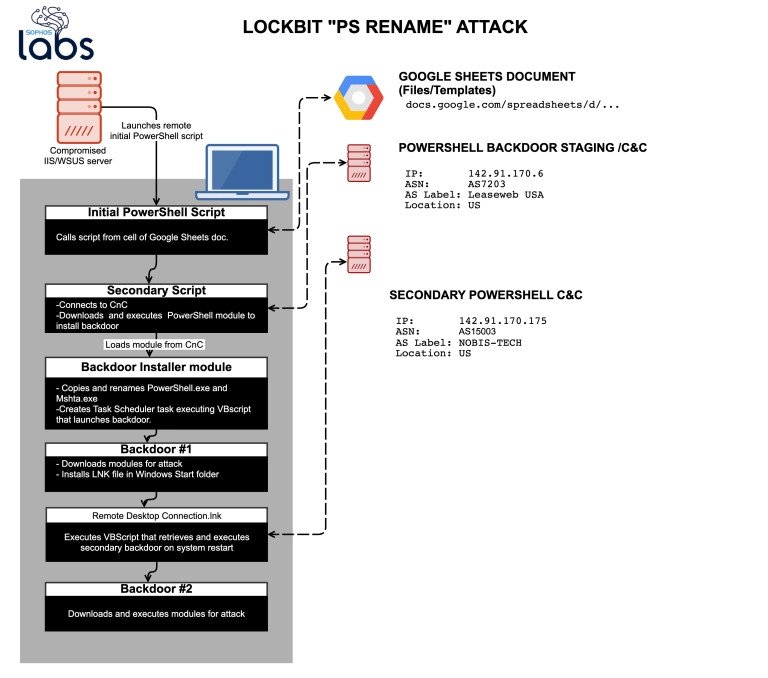
Исследователи из компании Sophos проанализировали восемь киберинцидентов, в которых участвовал LockBit, и выяснили подробности техник программы-вымогателя. Например, в одной из атак запускался удалённый скрипт PowerShell, вызывающий другой код, встроенный в документ Google Sheets.


Последний скрипт соединяется с командным сервером, после чего загружает и устанавливает бэкдор-составляющую. Чтобы никак не засветиться в логах, LockBit переименовывает копии PowerShell-скрипта и бинарника для запуска mshta.exe.

На инфографике атака выглядит следующим образом:


Согласно отчёту специалистов, вредоносный код установит LockBit только в том случае, если атакуемая система соответствует определённым критериям, говорящим злоумышленникам о её привлекательности как цели.

Примечательно, что дальше вредоносная программа действует очень оперативно: в течение буквально пяти минут вымогатель выполняется в памяти и шифрует данные.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru