


Мошенники клонируют свои карты на смартфонах жертв с помощью NFC

Мошенники клонируют свои карты на смартфонах жертв с помощью NFC

Мошенники клонируют свои карты на смартфонах жертв с помощью NFC

Эксперты по кибербезопасности сообщили о свежей схеме, где злоумышленники используют модифицированное приложение NFCGate для обмана клиентов банков. Главное отличие новой версии в том, что мошенники не просто копируют данные карты, а создают на телефоне жертвы клон своей карты.

Как отмечают специалисты F6, в результате — когда человек сам идёт к банкомату, думая, что кладёт деньги себе на счёт, вся сумма уходит на карту преступников.

Как всё работает

Сначала всё происходит по классике жанра: звонок от якобы банка или регулятора, предложение установить «важное» приложение — якобы для защиты счёта, открытия вклада с повышенным процентом или даже для перевода денег на счёт в цифровом рубле. На деле — вредоносный APK.

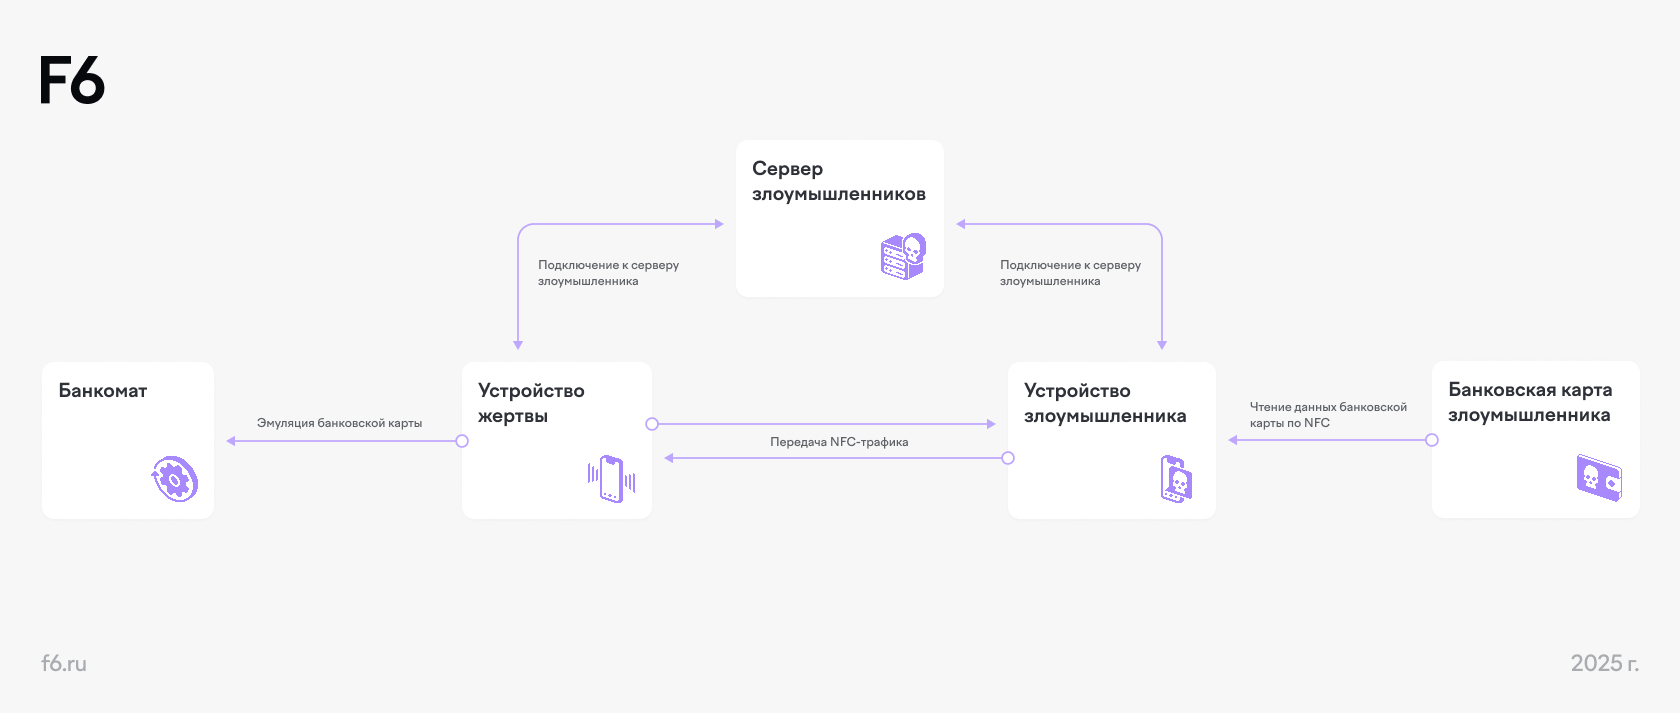
После установки приложение просит стать основной платёжной системой на устройстве. Пользователь соглашается — и смартфон уже готов взаимодействовать с картой, которую контролируют преступники. NFCGate эмулирует карту дропа (так называют подставное лицо, на чью карту уходят деньги).

Потом жертву под каким-то предлогом просят подойти к банкомату и «внести деньги на свой счёт». Банкомат, в свою очередь, считывает не карту пользователя, а карту мошенника, а введённый ПИН-код — уже заранее подсказан «службой поддержки». Всё: средства ушли не туда.


Масштабы проблемы

По данным специалистов, только в марте 2025 года зафиксировано более тысячи атак по этой схеме. При этом использовались сотни разных карт, каждая — минимум в 3–4 эпизодах. Средний ущерб от одной атаки — около 100 тысяч рублей.

Что изменилось по сравнению с предыдущими версиями NFCGate:

  • Карта жертвы больше не нужна — достаточно сделать клон карты дропа.
  • Приложение требует меньше разрешений.
  • Оно маскируется под обычное платёжное приложение.
  • Не требует root-доступа, просто устанавливается как платёжная система по умолчанию.
  • Может получать команды с серверов преступников.
  • Прячется: иконка исчезает с экрана, остаётся только в системных настройках.
  • Антивирусы часто не распознают эту версию — она использует продвинутые методы маскировки.

Что важно знать

NFCGate когда-то было легитимным проектом, созданным в учебных целях, но в руках злоумышленников оно превратилось в один из самых мощных инструментов кражи денег через банкоматы. Новые версии появляются каждый месяц, и каждая становится всё более «невидимой» для защитных систем.

Так что если кто-то предлагает вам установить APK-файл для «безопасности», «нового счёта» или «перевода на цифровой рубль» — лучше положите трубку и никому ничего не скачивайте.

В начале недели мы писали о свежей MaaS-платформе SuperCard X, которая всерьёз нацелилась на владельцев Android-смартфонов. Схема изощрённая: через NFC SuperCard X позволяет мошенникам расплачиваться в магазинах и даже снимать деньги в банкоматах, используя украденные данные платёжных карт.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru