


FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

FIDO-ключи можно обойти через перевод на слабую аутентификацию

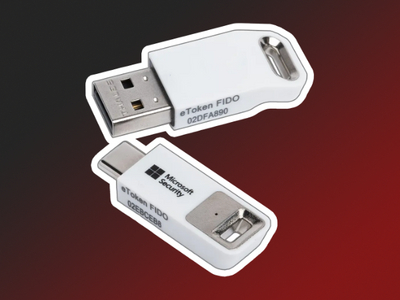
Новые исследования Proofpoint показывают: даже «устойчивые к фишингу» FIDO-ключи не всегда неприступны. Эксперты описали сценарий так называемой даунгрейд-атаки, при которой защиту можно обойти, заставив пользователя перейти на более слабый способ аутентификации.

FIDO-ключи по-прежнему считаются одним из лучших способов защиты от кражи учётных данных и захвата аккаунтов.

Но уязвимость появляется, если злоумышленник использует модифицированный фишлет — конфигурацию для продвинутых фишинговых наборов вроде Evilginx.

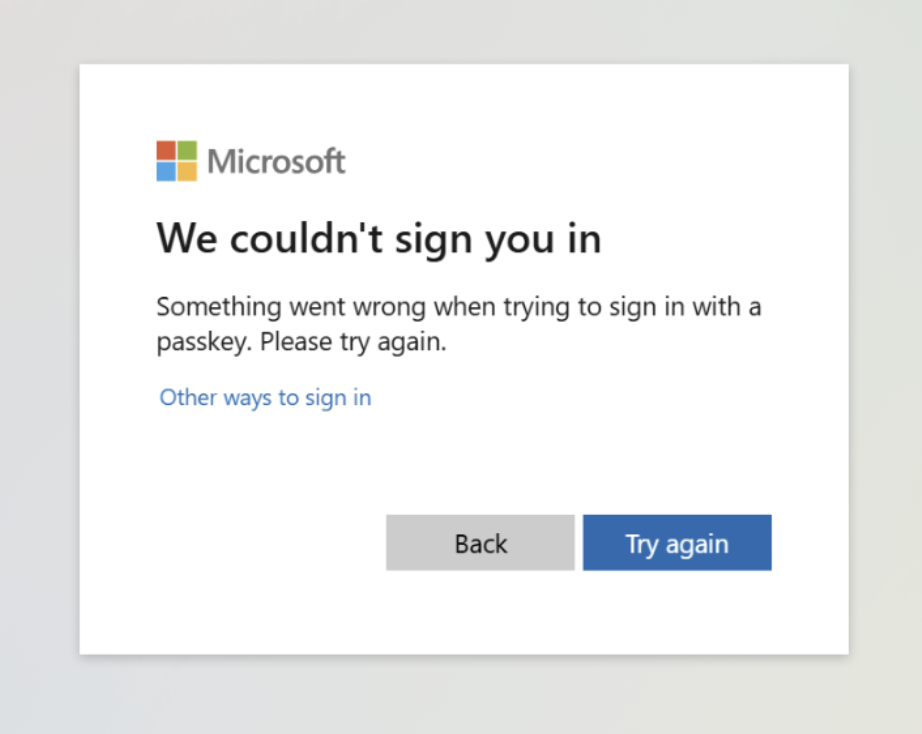
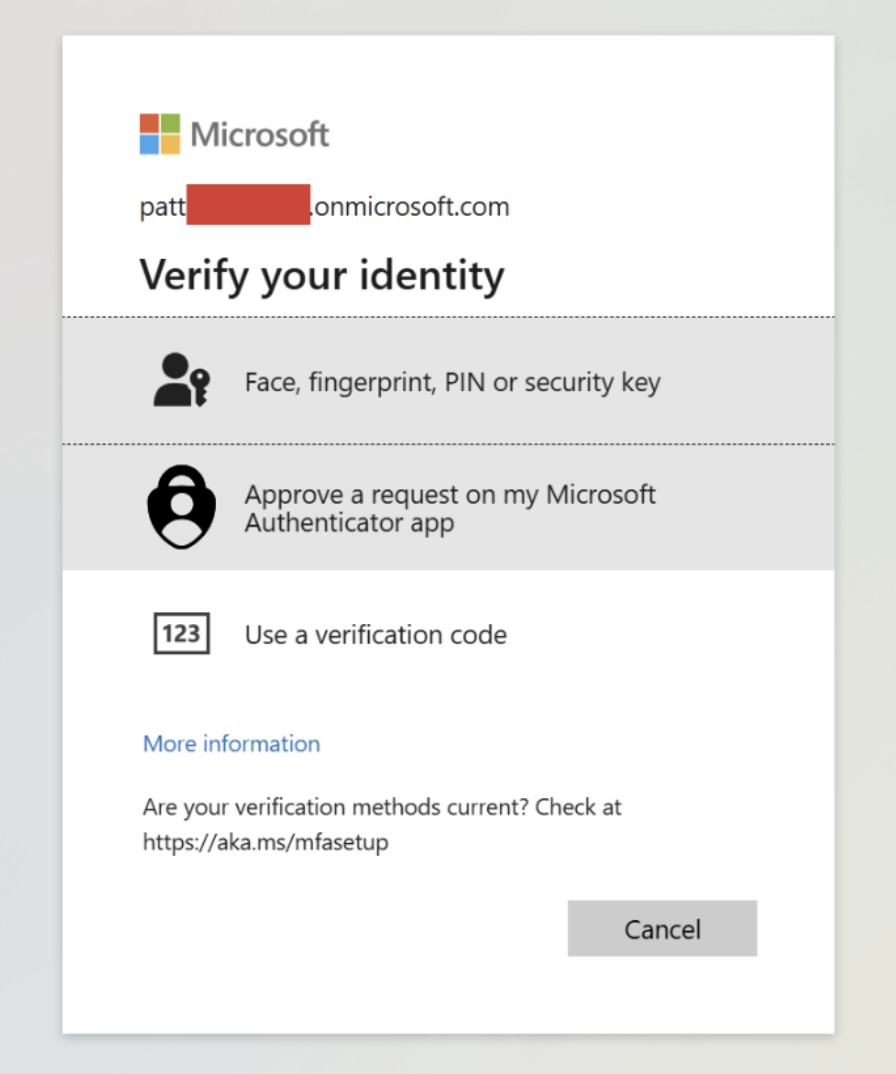
Вместо того чтобы выдавать ошибку при попытке атаковать FIDO-аккаунт, такой скрипт имитирует вход с «несовместимого» браузера и вынуждает жертву выбрать другой метод входа — например, через Microsoft Authenticator или СМС-код.


Дальше схема стандартная для атак «человек посередине»:

  • жертве присылают фишинговую ссылку или запрос на доступ,
  • сайт показывает сообщение об ошибке и предлагает альтернативный способ входа,
  • злоумышленники перехватывают введённые данные и сессионный cookie,
  • cookie импортируется в браузер атакующего — и доступ к аккаунту получен без повторной аутентификации.

Proofpoint отмечает, что пока нет данных о массовом использовании таких атак. Вероятно, большинство преступников предпочитает более простые методы, нацеленные на аккаунты с устаревшей или вовсе без MFA-защиты. Но в перспективе, предупреждают эксперты, технически подкованные группы или APT могут взять этот приём на вооружение.

По мере развития фишинговых наборов и сервисов Phishing-as-a-Service (PhaaS) возможность автоматического «понижения» защиты FIDO вполне может появиться в будущих версиях таких инструментов.

Подпишитесь на новости

Реклама добралась до Макса: платформа начала тестировать новые инструменты

Национальная платформа Макс готовится превратить внимание пользователей в рекламный инвентарь. В приложении уже началось тестирование соответствующих инструментов, заявили в пресс-службе сервиса. Пока команда не раскрывает, где именно появится реклама, как она будет выглядеть и кому разрешат её размещать.

Сроки полноценного запуска тоже оставили за кадром, подробностями разработчики обещают поделиться позднее.

Сейчас Макс позиционируется не просто как мессенджер, а как национальная цифровая платформа. Пользователи могут обмениваться сообщениями, совершать голосовые вызовы и платежи, получать электронные госуслуги, а также подтверждать личность с помощью цифрового ID.

Запуск собственной рекламной системы выглядит вполне ожидаемым шагом: растущей платформе нужны инструменты монетизации, а бизнесу — доступ к новой аудитории.

Главная интрига теперь в другом: ограничится ли Макс продвижением публикаций в каналах или встроит рекламу глубже в приложение.

RSS: Новости на портале Anti-Malware.ru