



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

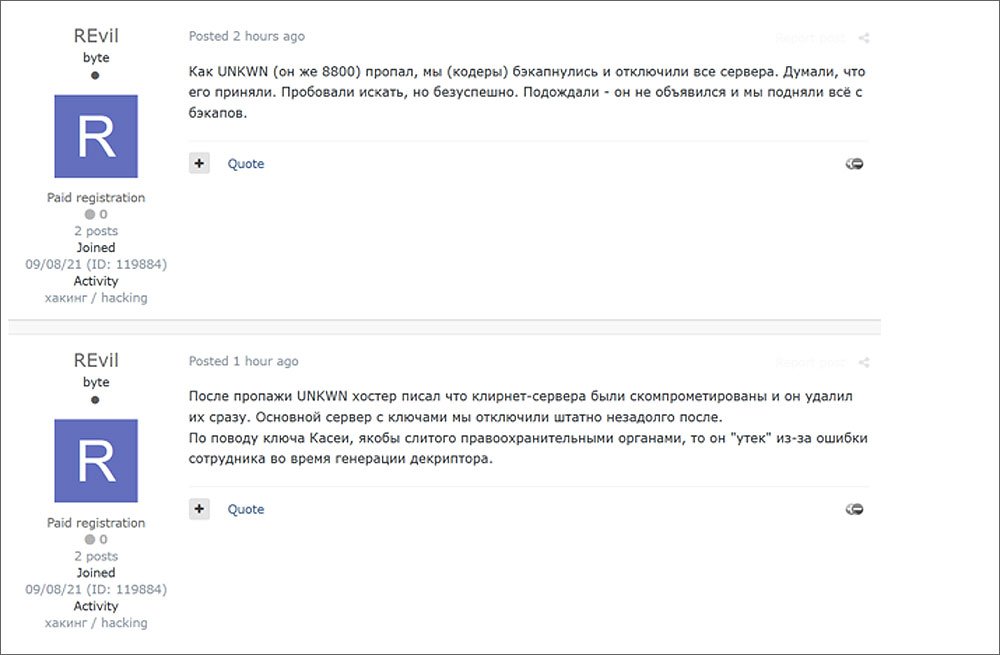
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


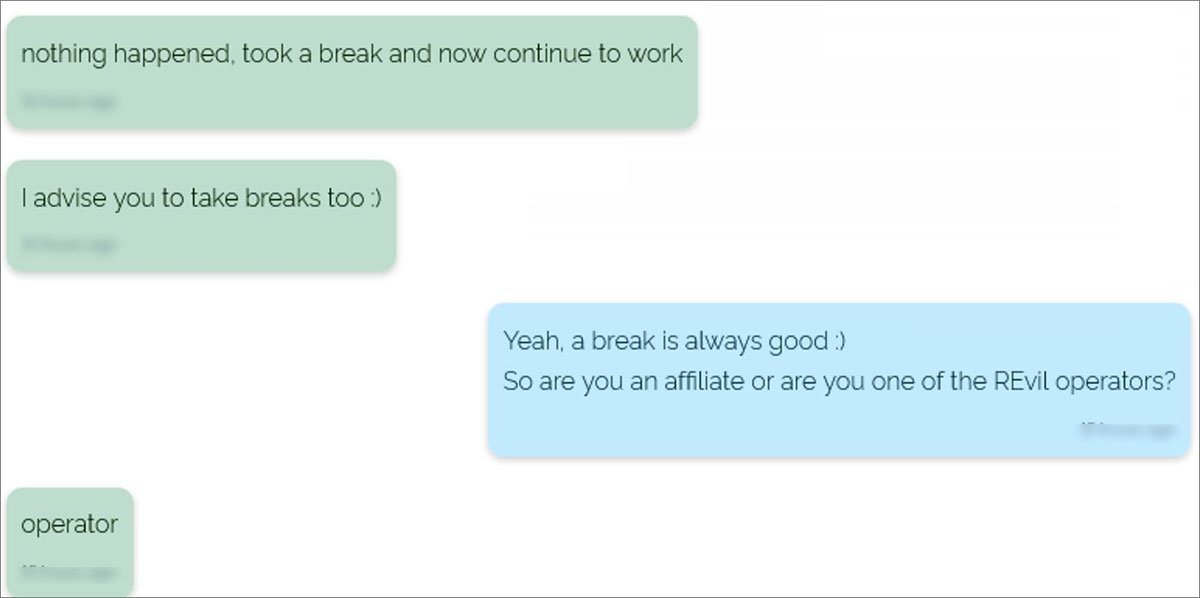
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru