



Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Арест операторов REvil в России никак не повлиял на атаки кибергруппы

Киберпреступная группировка REvil (Sodinokibi) даже не думает останавливаться после ареста десятка участников в России. Об активности злоумышленников сообщают исследователи из компании ReversingLabs, продолжающие наблюдать за деятельностью популярной кибергруппы.

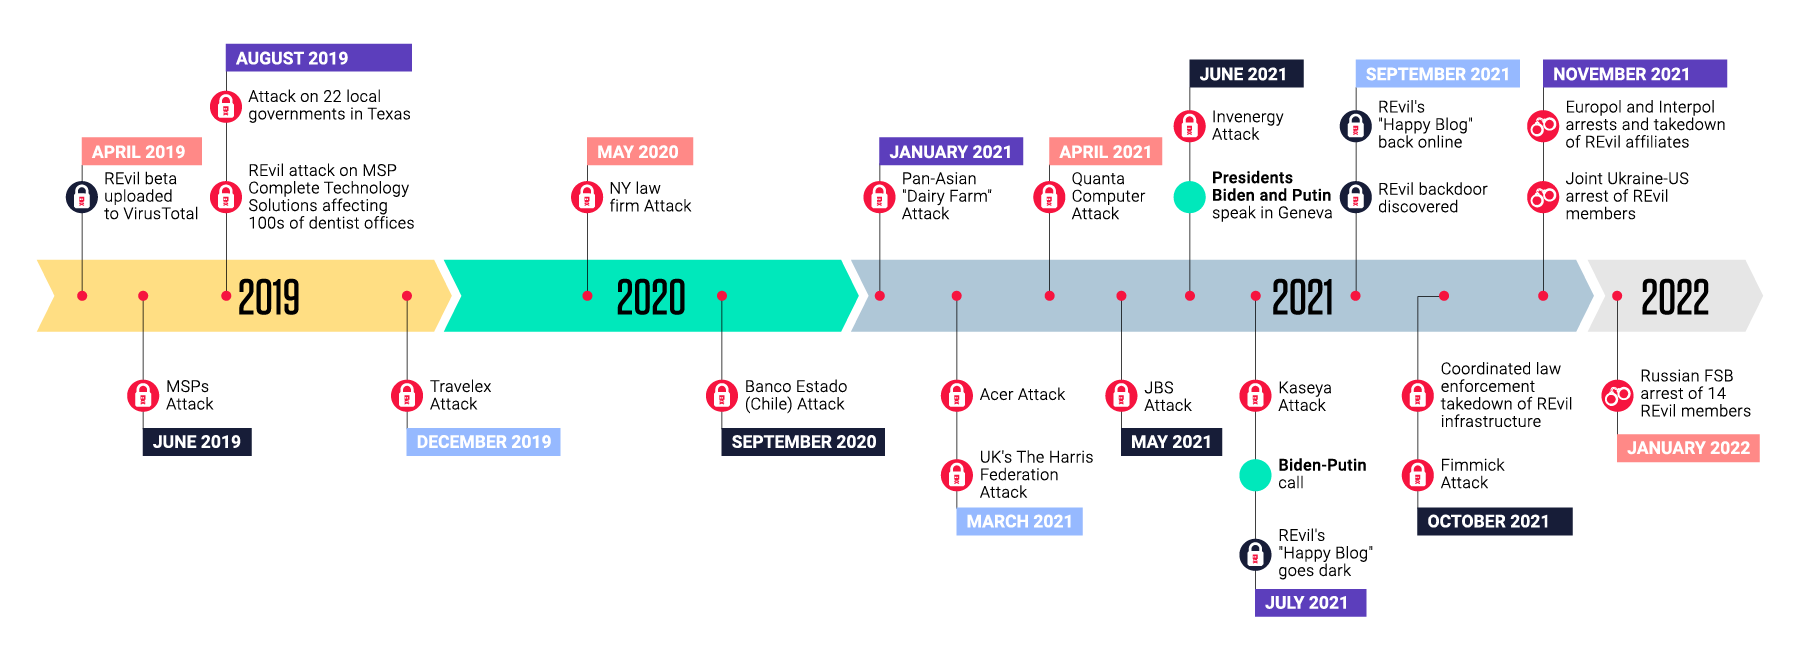
Прошло около двух недель с момента задержания членов REvil. Напомним, что сотрудники ФСБ России провели следственные мероприятия по 25 адресам, а под арест попали 8 диспетчеров операторов шифровальщика из 14 задержанных.

Москве за последние год-два часто вменяли попустительство в отношении кибергруппировок, однако задержание членов REvil и другой группировки — The Infraud Organization продемонстрировало желание Кремля бороться с преступностью в цифровом пространстве.

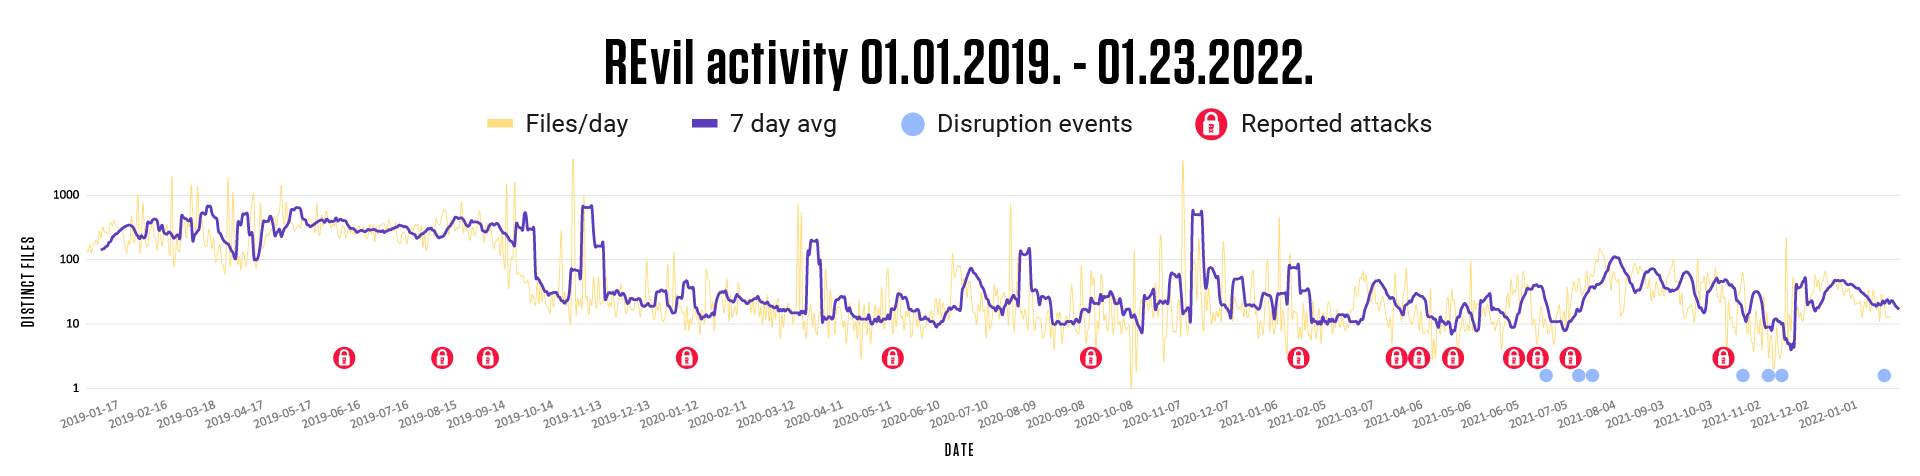
Тем не менее, как отметили в ReversingLabs, недавние аресты практически никак не повлияли на операции REvil. Более того, группировка продолжает работать в том же темпе, который фиксировался и до оперативно-разыскных мероприятий.

Но стоит отметить, что не только аресты в России не затронули деятельность киберпреступников, поскольку в ноябре 2021 года Европол сообщил о задержании операторов REvil и GandCrab. На тот момент специалисты ReversingLabs наблюдали в среднем 47 новых семплов REvil в день (326 в неделю).

В середине лета инфраструктура REvil на какое-то время ушла в офлайн, но потом достаточно быстро восстановила прежний уровень работы. После задержания членов группы в России число зафиксированных в день образцов вредоноса немного увеличилось —  24 до 26 (169 и 180 в неделю соответственно).

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru