

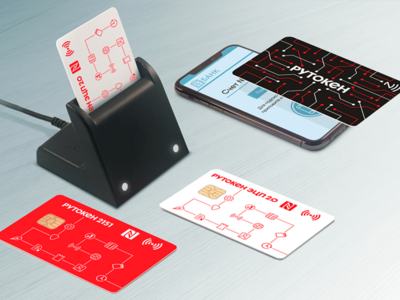

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Продукты ViPNet теперь совестимы с токенами и смарт-картами Рутокен

Компания «ИнфоТеКС» и компания «Актив» в рамках долгосрочного технологического партнерства завершили очередной этап тестирования и подтвердили корректность совместной работы продуктов ViPNet с токенами и смарт-картами Рутокен.

Продукты и решения ViPNet предназначены для противодействия угрозам информационной безопасности и широко используются для защиты инфраструктуры государственных учреждений и компаний различного уровня.

Криптографические USB-токены и смарт-карты линеек Рутокен ЭЦП 2.0 и Рутокен ЭЦП 3.0 обеспечивают выработку и защищенное хранение ключевой информации, формируют электронную подпись (ЭП) и могут быть использованы как второй фактор аутентификации.

Двухфакторная аутентификация, реализованная в продуктах ViPNet, направлена на снижение возможностей внутренних злоумышленников (инсайдеров). USB-токены Рутокен являются ключевыми носителями в массовых российских проектах, базирующихся на технологии ЭП и инфраструктуре открытых ключей (PKI), которые применяются при аутентификации пользователя.

Линейка Рутокен представлена полнофункциональными аппаратными СКЗИ, сертифицированными ФСБ России и ФСТЭК России. Криптографические операции выполняются без извлечения ключа в память компьютера. Ряд моделей токенов и смарт-карты Рутокен ЭЦП 3.0 дополнительно оснащены бесконтактным интерфейсом (NFC), что позволяет подписывать документы на смартфонах и планшетах в приложениях ViPNet PKI Client для iOS и Android.

Применение устройств Рутокен предотвращает несанкционированный доступ к ключевой информации, используемой при подписании документов (в том числе квалифицированной электронной подписью), построении защищенных соединений с веб-ресурсами, а также при доступе к внутренней корпоративной инфраструктуре в сетях ViPNet.

Подробная информация о совместимых версиях продуктов приведена в таблице (DOCX).

Павел Анфимов, руководитель отдела продуктов и интеграций компании «Актив»: «Непрерывное расширение совместимости продуктов ViPNet с устройствами Рутокен — это важный фокус развития для нас. «Актив» продолжит расширять этот список для того, чтобы российские компании-заказчики получили комплексные решения, соответствующие задачам бизнеса и отвечающие требованиям законодательства».

«С компанией Актив мы очень давно поддерживаем тесное технологическое партнерство. Продукция коллег дополняет наши решения по информационной безопасности, и наши заказчики получают комплексные решения с удобными сценариями и механизмами работы, без компромиссов по защищенности», – подчеркнул Николай Смирнов, директор по продуктам ИнфоТеКС.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru