



Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

Троян TrueBot теперь грузится с сайтов под видом апдейта Chrome

В мае специалисты VMware зафиксировали рост активности, связанной с атаками TrueBot. Как оказалось, операторы трояна вновь сменили способ его доставки и теперь используют скрытую загрузку через браузер, выдавая вредоноса за обновление Google Chrome.

По данным экспертов, троянский загрузчик TrueBot, ассоциируемый с преступной группой Silence, активен в интернете как минимум с 2017 года. Он применяется в основном в атаках на банки и другие финансовые институты, реже — на образовательные учреждения.

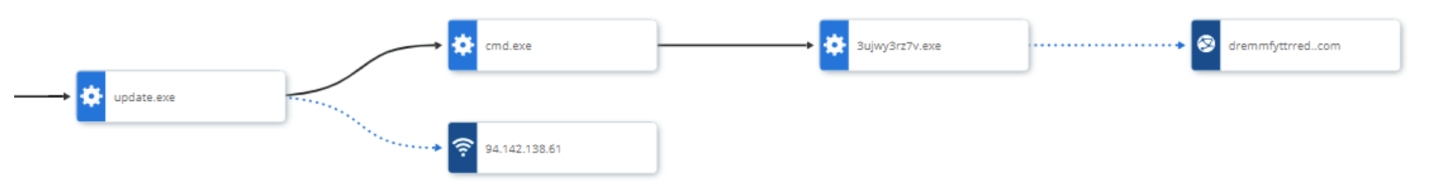
В прошлом месяце злоумышленники раздавали зловреда в виде файлов update.exe и chrome.exe в надежде, что пользователи браузера Google разрешат исполнение. Судя по IoC, приведенным в блог-записи VMware, на настоящий момент замаскированный таким образом экзешник пока не детектится.

При запуске вредонос прежде всего ищет признаки наличия EDR и антивирусов. Если угрозы нет, он подключается к C2-серверу (российский IP и ранее использовался в атаках TrueBot) и загружает пейлоад второй ступени (3ujwy2rz7v.exe, уровень детектирования на 5 июня — 30/69), запуск которого осуществляется с помощью утилиты командной строки Windows.

Второй исполняемый файл устанавливает связь со своим C2 и выполняет различные действия в системе: получает дампы LSASS, перечисляет запущенные процессы, ворует и выводит конфиденциальную информацию.


Ботоводы долгое время распространяли TrueBot, проводя целевые имейл-рассылки. В прошлом году они опробовали эксплойт CVE-2022-31199 для Netwrix Auditor, а также USB-червя Raspberry Robin в качестве вектора доставки.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru