



Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

Дыра в Netwrix Auditor позволяет скомпрометировать домен Active Directory

В приложении Netwrix Auditor нашли уязвимость, которая в случае успешной эксплуатации способна привести к выполнению произвольного кода на затронутых устройствах. Патч уже готов, поэтому организациям стоит просто установить актуальную версию.

Компания Bishop Fox опубликовала уведомление о проблеме в безопасности, где эксперты объясняют степень риска:

«Поскольку затронутая служба обычно выполняется с расширенными правами в среде Active Directory, условный атакующий может скомпрометировать домен Active Directory с помощью соответствующего эксплойта».

Софт Auditor от компании Netwrix позволяет компаниям собирать общее представление о своем ИТ-окружении, включая Active Directory, Exchange, файловые серверы, SharePoint, VMware и другие системы. Вся необходимая информация собирается в единой консоли.

По данным Netwrix, Auditor насчитывает более 11 500 клиентов более чем из 100 стран. Среди них, например, Airbus, Virgin, King's College Hospital и Credissimo.

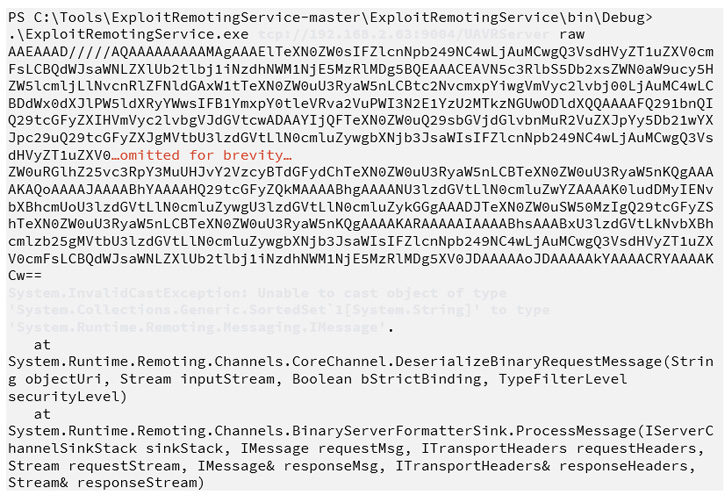
Уязвимость, затрагивающая все поддерживаемые версии софта до 10.5, относится к классу небезопасной десериализации объекта. Основная причина наличия бреши кроется в незащищенной удаленной службе .NET, доступной по порту 9004 на сервере Netwrix. Баг позволяет атакующему выполнить произвольные команды на сервере.

«Поскольку команда выполняется с правами NT AUTHORITY\SYSTEM, эксплуатация уязвимости позволяет злоумышленнику полностью скомпрометировать сервер Netwrix», — пишет Джордан Паркин из Bishop Fox.


Организациям рекомендуют обновить версию Auditor до 10.5, которая вышла 6 июня.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru