



Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

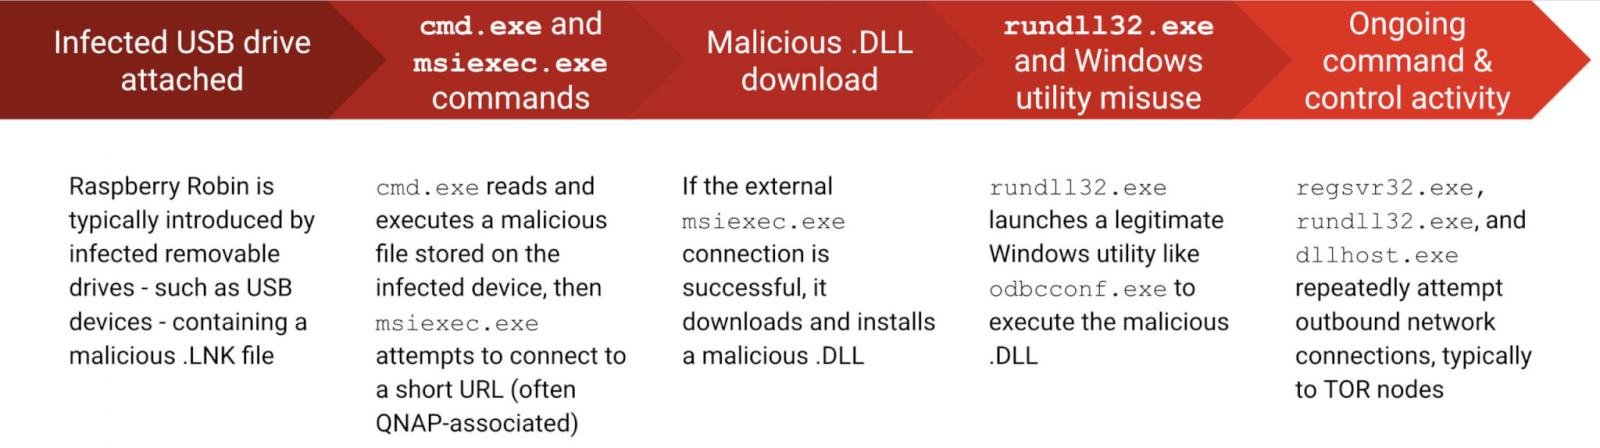
Microsoft предупреждает о новой активности червя для систем Windows, которого недавно удалось обнаружить в сетях сотен организаций из различных отраслей промышленности. Речь идёт о вредоносе Raspberry Robin.

Напомним, что данный тип зловреда распространяется через заражённые USB-устройства. Впервые Raspberry Robin попался на глаза исследователям в сентябре 2021 года.

Помимо Microsoft, команда Red Canary Detection Engineering также сообщила о детектировании червя в сетях многих организаций технологического и производственного секторов. В Microsoft выяснили, что вредонос связывается с адресами в сети Tor.

Учитывая, что зловред может обходить контроль учётных записей (UAC) на скомпрометированных устройствах, злоумышленники могут легко развить атаку. Поскольку UAC обходится с помощью легитимных инструментов Windows, вектор Raspberry Robin крайне перспективный.

Вредоносная программа, как уже упоминалось выше, распространяется через USB-устройства. Как правило, такие накопители содержат файл .LNK. Если пользователь откроет этот файл, червь запустит вредоносную составляющую с помощью cmd.exe и процесса msiexec.


Для этих атак характерно использование легитимного установщика msiexec.exe, а также других инструментов:

  • fodhelper (доверенный бинарник, используемый для управления функциями в настройках Windows)
  • odbcconf (инструмент для конфигурации ODBC-драйверов)
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru