



Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Эксперты Trend Micro опубликовали результаты анализа нового инфостилера, которому было присвоено кодовое имя OpcJacker. Троян используется в атаках со второй половины прошлого года и примечателен нестандартным форматом конфигурационного файла, определяющего его поведение.

Набор функций зловреда включает кейлогинг, скриншоты, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену адресов криптокошельков в буфере обмена. Для распространения используются поддельные сайты, рекламирующие связанные с криптой приложения и другой легитимный софт.

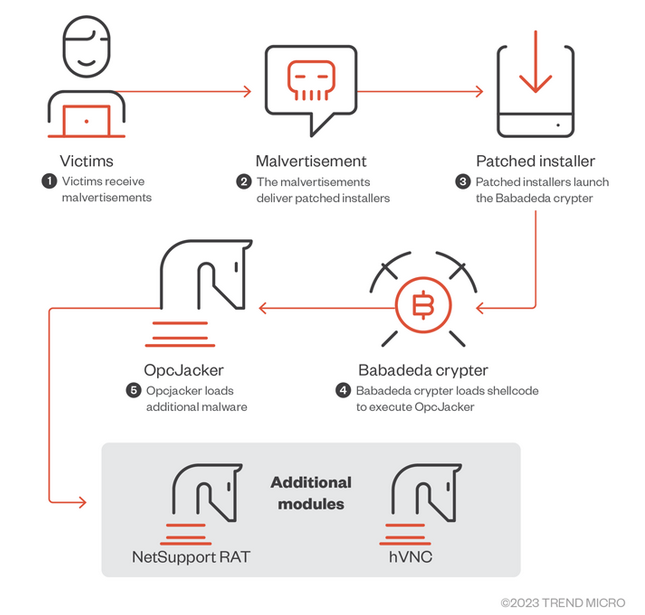
Последняя malvertising-кампания, нацеленная на засев OpcJacker, была зафиксирована в феврале этого года. Мошенническая реклама была ориентирована на жителей Ирана и предлагала скачать архивный файл для доступа к VPN-сервису. В тех случаях, когда визитер подключался через VPN, редирект на загрузку инсталлятора откатывался.

Вредоносный код оказался защищенным с помощью хорошо известного криптора Babadeda. Сам инфостилер, по данным Trend Micro, в основном используется для доставки дополнительной полезной нагрузки — инструмента администрирования NetSupport RAT, варианта зловреда удаленного доступа hVNC, шифровальщика Phobos, сильно докучавшего россиянам в прошлом году.


Содержимое конфигурационного файла OpcJacker похоже на байткод, написанный на кастомном машинном языке. В нем присутствуют шестнадцатеричные идентификаторы; каждая команда парсится для получения кода операций, а затем запускается соответствующий обработчик. По всей видимости, вирусописатели надеялись таким образом затруднить анализ потока выполнения вредоносной программы.

Недавно на черном рынке появился еще один интересный инфостилер — Cinoshi, функциональность которого можно расширить за счет добавления клиппера, бота или майнера криптовалюты. Из специализированных программ-клипперов внимания заслуживает новичок, замаскированный под Tor-браузер.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru