



Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Новый троян-стилер OpcJacker распространяется под видом VPN-клиента

Эксперты Trend Micro опубликовали результаты анализа нового инфостилера, которому было присвоено кодовое имя OpcJacker. Троян используется в атаках со второй половины прошлого года и примечателен нестандартным форматом конфигурационного файла, определяющего его поведение.

Набор функций зловреда включает кейлогинг, скриншоты, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену адресов криптокошельков в буфере обмена. Для распространения используются поддельные сайты, рекламирующие связанные с криптой приложения и другой легитимный софт.

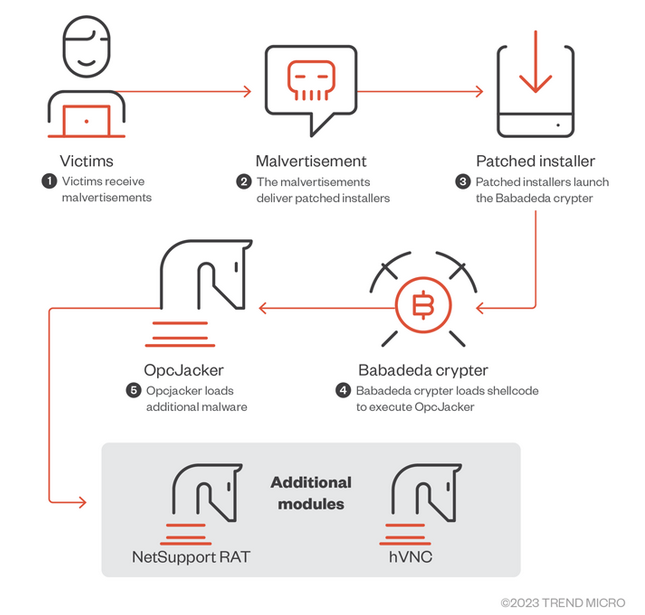
Последняя malvertising-кампания, нацеленная на засев OpcJacker, была зафиксирована в феврале этого года. Мошенническая реклама была ориентирована на жителей Ирана и предлагала скачать архивный файл для доступа к VPN-сервису. В тех случаях, когда визитер подключался через VPN, редирект на загрузку инсталлятора откатывался.

Вредоносный код оказался защищенным с помощью хорошо известного криптора Babadeda. Сам инфостилер, по данным Trend Micro, в основном используется для доставки дополнительной полезной нагрузки — инструмента администрирования NetSupport RAT, варианта зловреда удаленного доступа hVNC, шифровальщика Phobos, сильно докучавшего россиянам в прошлом году.


Содержимое конфигурационного файла OpcJacker похоже на байткод, написанный на кастомном машинном языке. В нем присутствуют шестнадцатеричные идентификаторы; каждая команда парсится для получения кода операций, а затем запускается соответствующий обработчик. По всей видимости, вирусописатели надеялись таким образом затруднить анализ потока выполнения вредоносной программы.

Недавно на черном рынке появился еще один интересный инфостилер — Cinoshi, функциональность которого можно расширить за счет добавления клиппера, бота или майнера криптовалюты. Из специализированных программ-клипперов внимания заслуживает новичок, замаскированный под Tor-браузер.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru