



Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Злоумышленники осваивают новый способ доставки LockBit на Windows-машины — с помощью ботов Amadey. В AhnLab изучили вложения в поддельные письма, которые авторы текущих атак рассылают на адреса компаний, и выяснили, что целевой полезной нагрузкой является новейшая версия шифровальщика — 3.0.

Вредоносные имейл-сообщения имитируют отклик на вакансию либо уведомление о нарушении авторских прав. Вложение в такие фальшивки может быть оформлено как документ Microsoft Word либо исполняемый файл, для отвода глаз снабженный Word-иконкой. При открытии любого из них в систему жертвы устанавливается Amadey — зловред, умеющий воровать данные и по команде загружать дополнительный софт.

При использовании вложения Resume.exe (с маскировочной иконкой Word) цепочка заражения коротка, троянский загрузчик запускается сразу после открытия файла. Вариант доставки Amadey с помощью документа Word более замысловат.

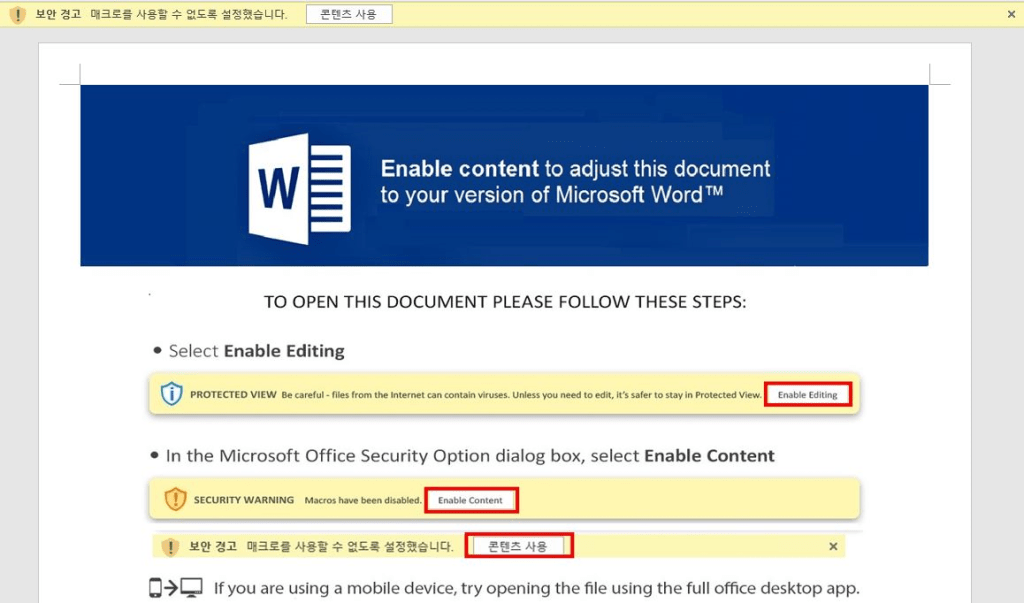
Анализ вредоносного вложения Sia_Sim.docx, поданного на VirusTotal 28 октября, показал, что оно загружает из интернета шаблон в формате DOTM с VBA-макросом. В тело внешнего документа вставлено изображение с подсказкой — включить активный контент, якобы для обеспечения совместимости формата.


Если пользователь последует инструкции, отработает макрос, который создаст вредоносный LNK-файл с сохранением в папке C:\Users\Public\. Содержимым skem.lnk является загрузчик Amadey; его запуск инициирует команда > rundll32 url.dll,OpenURL C:\Users\Public\skeml.lnk.

Внедренный таким образом троян при исполнении копирует себя в папку временных файлов и создает запланированное задание на автозапуск. Затем вредонос подключается к C2-серверу и отсылает на него данные зараженного хоста. В ответ он может получить команду на загрузку LockBit 3.0 — в виде обфусцированного PowerShell-скрипта (cc.ps1 или dd.ps1) либо бинарного файла (LBB.exe).

Целевая полезная нагрузка тоже оседает в папке TEMP. Шифровальщик обрабатывает файлы жертвы и создает записку с требованием выкупа. Следуя схеме двойного шантажа, вымогатели угрожают неплательщикам публикацией украденных данных.

Третья версия LockBit, она же LockBit Black, вышла в июне этого года. Тогда же ее авторы пошли на беспрецедентный шаг — запустили программу bug bounty для выявления дыр в созданных ими веб-ресурсах и кодах. Мишенями вымогательских атак обычно становятся большие организации; недавно стало известно, что LockBit 3.0 проник в сеть базирующейся во Франции ИТ-компании Thales.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru