



Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Злоумышленники осваивают новый способ доставки LockBit на Windows-машины — с помощью ботов Amadey. В AhnLab изучили вложения в поддельные письма, которые авторы текущих атак рассылают на адреса компаний, и выяснили, что целевой полезной нагрузкой является новейшая версия шифровальщика — 3.0.

Вредоносные имейл-сообщения имитируют отклик на вакансию либо уведомление о нарушении авторских прав. Вложение в такие фальшивки может быть оформлено как документ Microsoft Word либо исполняемый файл, для отвода глаз снабженный Word-иконкой. При открытии любого из них в систему жертвы устанавливается Amadey — зловред, умеющий воровать данные и по команде загружать дополнительный софт.

При использовании вложения Resume.exe (с маскировочной иконкой Word) цепочка заражения коротка, троянский загрузчик запускается сразу после открытия файла. Вариант доставки Amadey с помощью документа Word более замысловат.

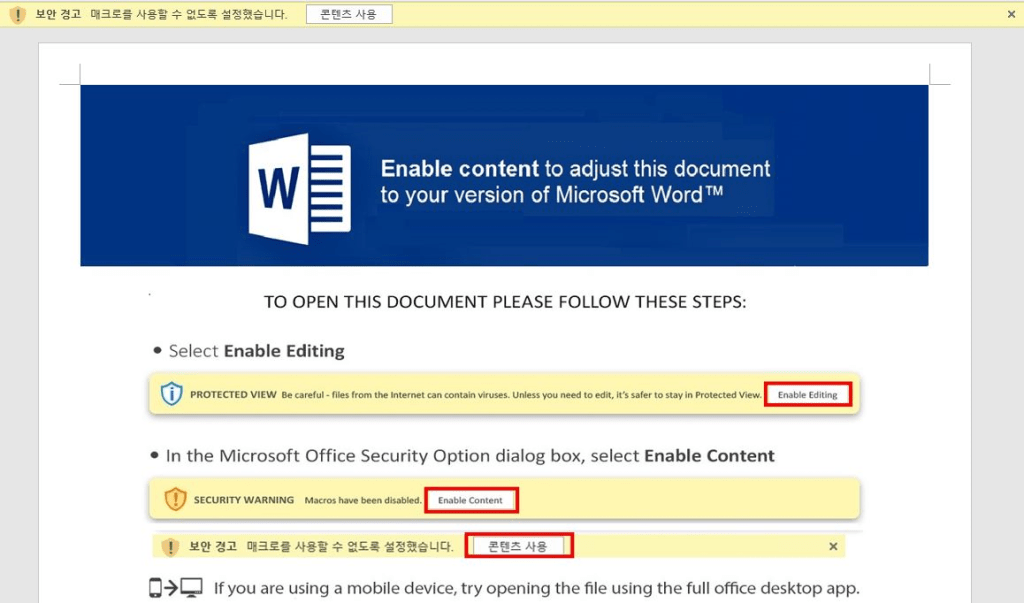
Анализ вредоносного вложения Sia_Sim.docx, поданного на VirusTotal 28 октября, показал, что оно загружает из интернета шаблон в формате DOTM с VBA-макросом. В тело внешнего документа вставлено изображение с подсказкой — включить активный контент, якобы для обеспечения совместимости формата.


Если пользователь последует инструкции, отработает макрос, который создаст вредоносный LNK-файл с сохранением в папке C:\Users\Public\. Содержимым skem.lnk является загрузчик Amadey; его запуск инициирует команда > rundll32 url.dll,OpenURL C:\Users\Public\skeml.lnk.

Внедренный таким образом троян при исполнении копирует себя в папку временных файлов и создает запланированное задание на автозапуск. Затем вредонос подключается к C2-серверу и отсылает на него данные зараженного хоста. В ответ он может получить команду на загрузку LockBit 3.0 — в виде обфусцированного PowerShell-скрипта (cc.ps1 или dd.ps1) либо бинарного файла (LBB.exe).

Целевая полезная нагрузка тоже оседает в папке TEMP. Шифровальщик обрабатывает файлы жертвы и создает записку с требованием выкупа. Следуя схеме двойного шантажа, вымогатели угрожают неплательщикам публикацией украденных данных.

Третья версия LockBit, она же LockBit Black, вышла в июне этого года. Тогда же ее авторы пошли на беспрецедентный шаг — запустили программу bug bounty для выявления дыр в созданных ими веб-ресурсах и кодах. Мишенями вымогательских атак обычно становятся большие организации; недавно стало известно, что LockBit 3.0 проник в сеть базирующейся во Франции ИТ-компании Thales.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru