



Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Трояна Amadey подрядили работать проводником шифровальщика LockBit 3.0

Злоумышленники осваивают новый способ доставки LockBit на Windows-машины — с помощью ботов Amadey. В AhnLab изучили вложения в поддельные письма, которые авторы текущих атак рассылают на адреса компаний, и выяснили, что целевой полезной нагрузкой является новейшая версия шифровальщика — 3.0.

Вредоносные имейл-сообщения имитируют отклик на вакансию либо уведомление о нарушении авторских прав. Вложение в такие фальшивки может быть оформлено как документ Microsoft Word либо исполняемый файл, для отвода глаз снабженный Word-иконкой. При открытии любого из них в систему жертвы устанавливается Amadey — зловред, умеющий воровать данные и по команде загружать дополнительный софт.

При использовании вложения Resume.exe (с маскировочной иконкой Word) цепочка заражения коротка, троянский загрузчик запускается сразу после открытия файла. Вариант доставки Amadey с помощью документа Word более замысловат.

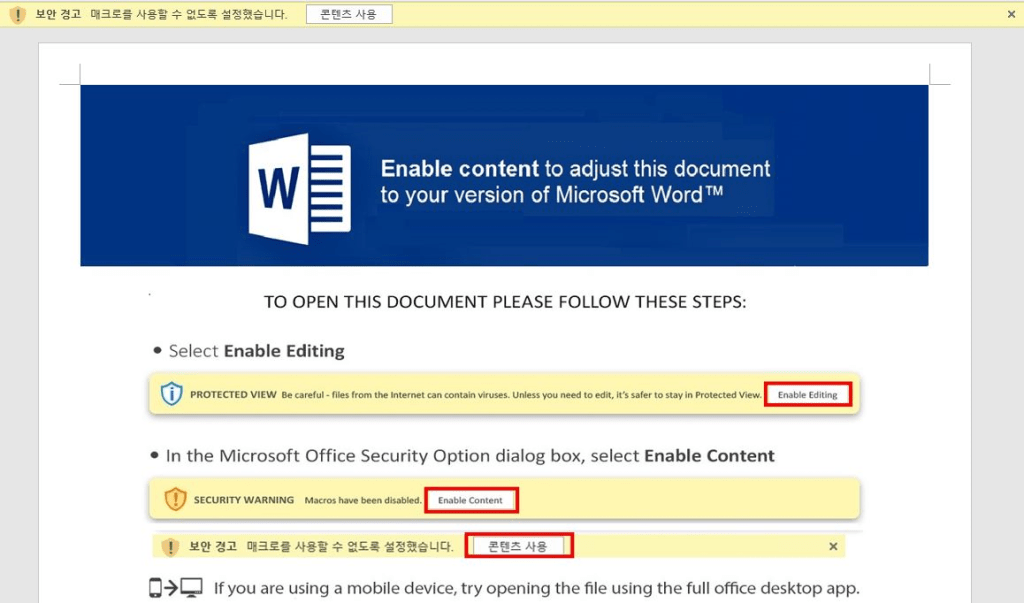
Анализ вредоносного вложения Sia_Sim.docx, поданного на VirusTotal 28 октября, показал, что оно загружает из интернета шаблон в формате DOTM с VBA-макросом. В тело внешнего документа вставлено изображение с подсказкой — включить активный контент, якобы для обеспечения совместимости формата.


Если пользователь последует инструкции, отработает макрос, который создаст вредоносный LNK-файл с сохранением в папке C:\Users\Public\. Содержимым skem.lnk является загрузчик Amadey; его запуск инициирует команда > rundll32 url.dll,OpenURL C:\Users\Public\skeml.lnk.

Внедренный таким образом троян при исполнении копирует себя в папку временных файлов и создает запланированное задание на автозапуск. Затем вредонос подключается к C2-серверу и отсылает на него данные зараженного хоста. В ответ он может получить команду на загрузку LockBit 3.0 — в виде обфусцированного PowerShell-скрипта (cc.ps1 или dd.ps1) либо бинарного файла (LBB.exe).

Целевая полезная нагрузка тоже оседает в папке TEMP. Шифровальщик обрабатывает файлы жертвы и создает записку с требованием выкупа. Следуя схеме двойного шантажа, вымогатели угрожают неплательщикам публикацией украденных данных.

Третья версия LockBit, она же LockBit Black, вышла в июне этого года. Тогда же ее авторы пошли на беспрецедентный шаг — запустили программу bug bounty для выявления дыр в созданных ими веб-ресурсах и кодах. Мишенями вымогательских атак обычно становятся большие организации; недавно стало известно, что LockBit 3.0 проник в сеть базирующейся во Франции ИТ-компании Thales.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru