



Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

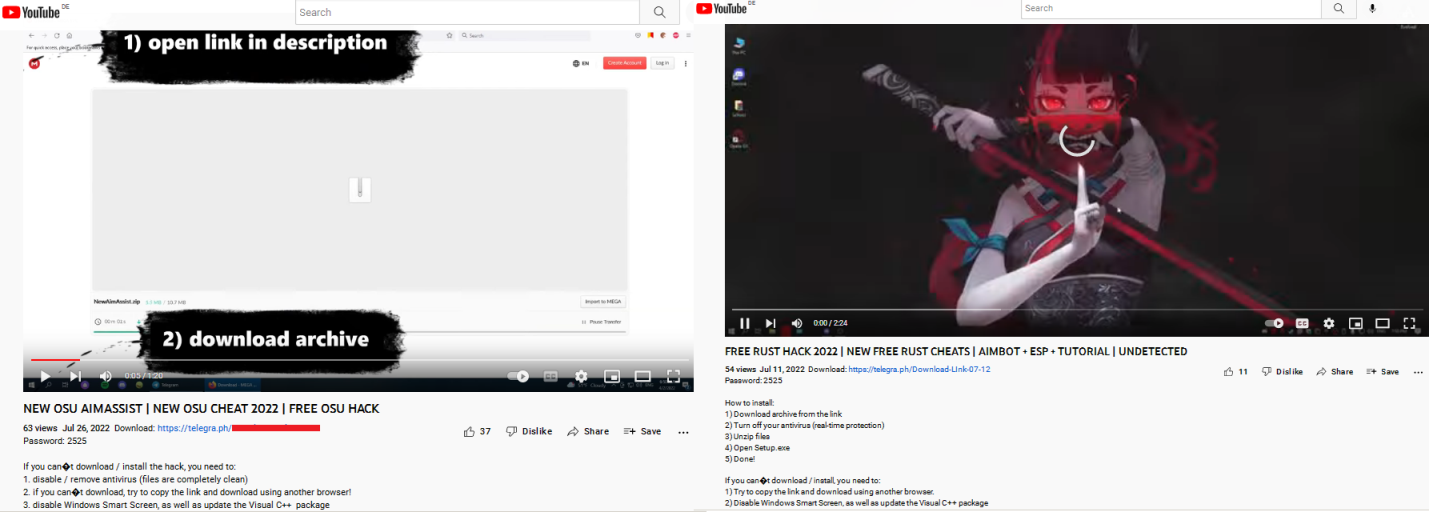
Эксперты «Лаборатории Касперского» рассказали о новой вредоносной кампании, обнаруженной на YouTube. Злоумышленники предлагают скачать бандл, выдавая его за читы и пиратские копии популярных игр; на самом деле запароленный архив содержит инфостилера RedLine и криптомайнер.

Кроме названной полезной нагрузки, в комплект включены несколько других исполняемых файлов; три из них особенно заинтересовали исследователей. Как оказалось, эти экзешники позволяют автоматизировать распространение вредоносной рекламы на YouTube: они получают и размещают от имени жертвы видеоролики со ссылкой на бандл (приведена в описании).

В качестве приманки авторы киберкампании используют названия игр; среди этих имен обнаружены следующие:

  • APB Reloaded,
  • CrossFire,
  • DayZ,
  • Dying Light 2,
  • F1® 22,
  • Farming Simulator,
  • Farthest Frontier,
  • FIFA 22,
  • Final Fantasy XIV,
  • Forza,
  • Lego Star Wars,
  • Osu!,
  • Point Blank,
  • Project Zomboid,
  • Rust,
  • Sniper Elite,
  • Spider-Man,
  • Stray,
  • Thymesia,
  • VRChat,
  • Walken.


Во всех случаях для скачивания предлагается один и тот же самораспаковывающийся RAR-архив, содержащий исполняемые файлы и вспомогательные скрипты. После распаковки запускаются cool.exe (RedLine), ***.exe (майнер; имя файла в блог-записи скрыто из-за ненормативной лексики) и AutoRun.exe, который копирует себя в папку %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup и запускает первый из bat-файлов.

Таких скриптов в наборе два, они выполняют запуск MakiseKurisu.exe, download.exe и upload.exe, отвечающих за самораспространение бандла, а также утилиты nir.exe, которая помогает скрыть окна и иконки работающих зловредов.

Исполняемый MakiseKurisu — это кастомная программа на C#, предназначенная для кражи паролей. Вредонос обладает стандартными для инфостилера функциями (проверка на запуск из-под отладчика, в виртуальной среде, отправка данных о зараженной системе в мессенджеры), но рабочей оказалась лишь одна из них — извлечение куки из браузеров и сохранение их в отдельный файл. Добытая информация никуда не отсылается и впоследствии используется для получения доступа к YouTube-аккаунту жертвы.

Загрузчик download.exe, по словам аналитиков, представляет собой NodeJS-интерпретатор, склеенный со скриптами основного приложения и его зависимостями (из-за этого файл получился большой, весом 35 Мбайт). Отыскав URL на GitHub, даунлоудер скачивает видео и текст описания со ссылкой на вредоносный архив — в последних модификациях это файл .7z, для которого в бандл добавлена консольная версия архиватора.

Загрузку видео на YouTube осуществляет upload.exe; программа тоже написана на NodeJS и использует библиотеку puppeteer с открытым исходным кодом. Об успехе зловред сообщает в Discord, со ссылкой на новую публикацию.

Разобранные в Kaspersky вредоносные атаки — далеко не первое появление RedLine на видеохостинге. В этом году злоумышленники уже раздавали его на YouTube — под видом читов для Valorant и бота для получения NFT-токенов. Мощного инфостилера распространяют и другими способами — через эксплойты, черную оптимизацию, с помощью других вредоносных программ.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru