



На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

Специалисты AhnLab по реагированию на киберинциденты выявили новую вредоносную кампанию на YouTube. Злоумышленники предлагают бесплатно скачать читерский аддон для шутера Valorant, а на самом деле — копию мощного инфостилера RedLine.

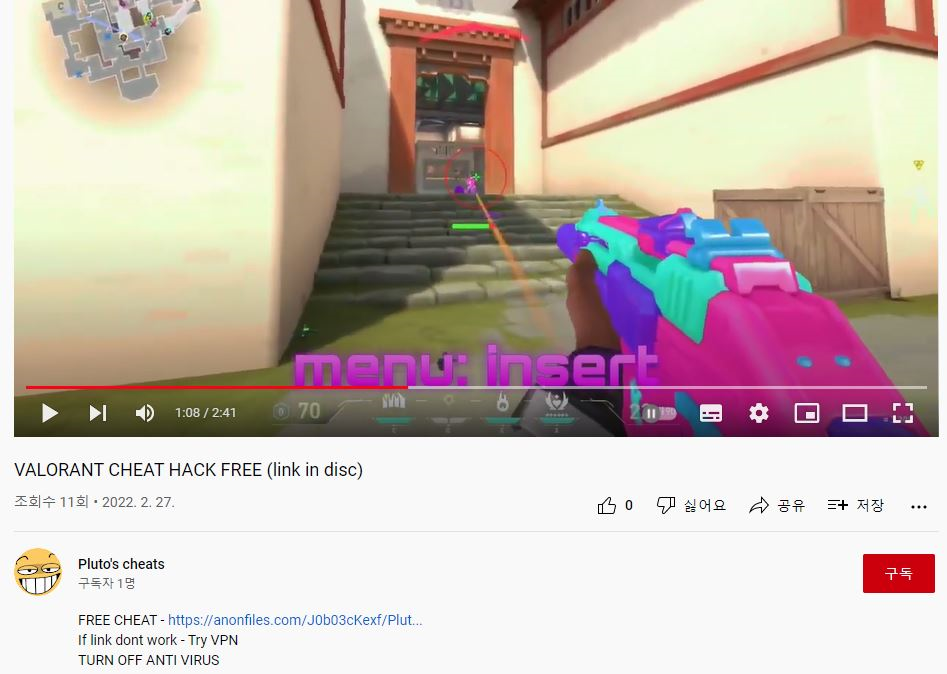
Судя по картинке, приведенной корейскими экспертами, зловреда в данном случае выдают за аимбот — чит, который автоматически наводит прицел, позволяя неумелому игроку с легкостью зарабатывать очки. Вредоносная ссылка вставлена в описание деморолика, вместе с рекомендацией отключить антивирус.


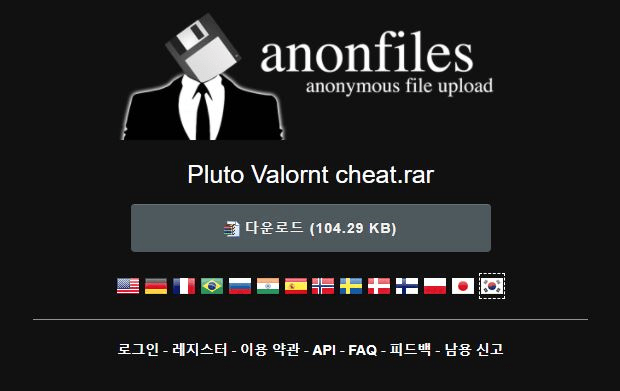
Фейковый чит размещен на файлообменнике AnonFiles в виде архивного файла. Анализ показал, что в этот .RAR заключен исполняемый файл Cheat installer.exe, который при запуске начинает собирать информацию из различных программ и отсылать ее на свой сервер.


Подвергнутый анализу образец RedLine умел воровать учетные данные и куки из браузеров (Chrome, Edge, Firefox), пароли из клиентов FTP (FileZilla) и VPN, токены Discord, ключи от криптокошельков, данные о сессиях Steam и Telegram. Собранную информацию вредонос запаковывал в ZIP-файл и пытался передать оператору, используя вебхук Discord.

Это далеко не первая атака RedLine на пользователей популярного видеохостинга. Минувшей осенью, например, его вместе с другими инфостилерами активно распространяли через спам-рассылки на адреса владельцев YouTube-каналов. Авторы вредоносной имейл-кампании пытались с помощью зловредов угнать чужие аккаунты, чтобы их можно было использовать для реализации мошеннических схем или выставить на продажу.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru