



На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

На YouTube раздают инфостилера RedLine — под видом чита для Valorant

Специалисты AhnLab по реагированию на киберинциденты выявили новую вредоносную кампанию на YouTube. Злоумышленники предлагают бесплатно скачать читерский аддон для шутера Valorant, а на самом деле — копию мощного инфостилера RedLine.

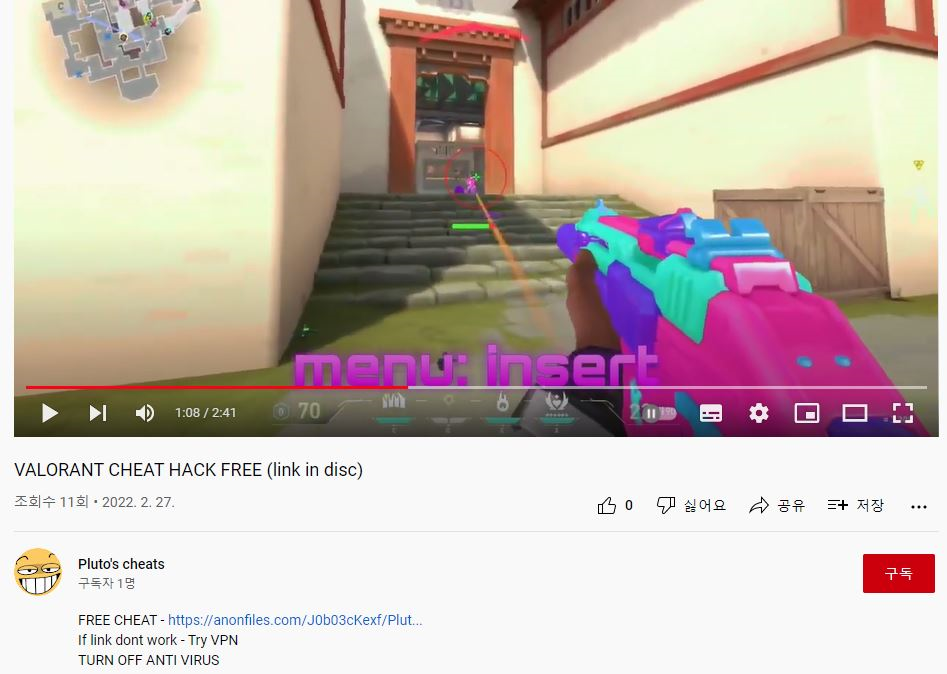
Судя по картинке, приведенной корейскими экспертами, зловреда в данном случае выдают за аимбот — чит, который автоматически наводит прицел, позволяя неумелому игроку с легкостью зарабатывать очки. Вредоносная ссылка вставлена в описание деморолика, вместе с рекомендацией отключить антивирус.


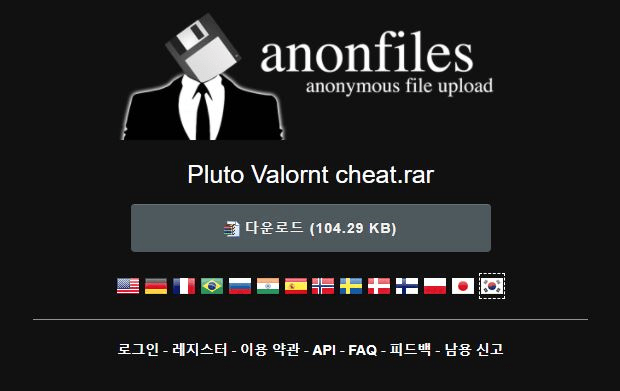
Фейковый чит размещен на файлообменнике AnonFiles в виде архивного файла. Анализ показал, что в этот .RAR заключен исполняемый файл Cheat installer.exe, который при запуске начинает собирать информацию из различных программ и отсылать ее на свой сервер.


Подвергнутый анализу образец RedLine умел воровать учетные данные и куки из браузеров (Chrome, Edge, Firefox), пароли из клиентов FTP (FileZilla) и VPN, токены Discord, ключи от криптокошельков, данные о сессиях Steam и Telegram. Собранную информацию вредонос запаковывал в ZIP-файл и пытался передать оператору, используя вебхук Discord.

Это далеко не первая атака RedLine на пользователей популярного видеохостинга. Минувшей осенью, например, его вместе с другими инфостилерами активно распространяли через спам-рассылки на адреса владельцев YouTube-каналов. Авторы вредоносной имейл-кампании пытались с помощью зловредов угнать чужие аккаунты, чтобы их можно было использовать для реализации мошеннических схем или выставить на продажу.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru