


В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

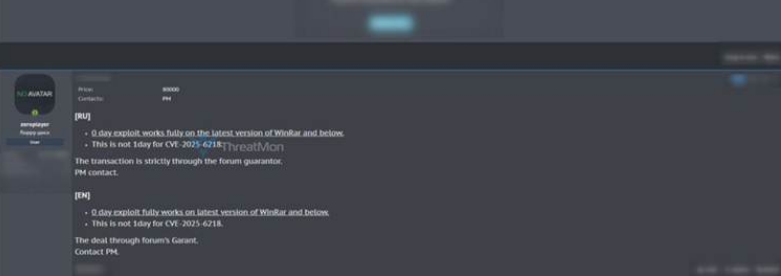
На одном из хакерских форумов появился анонс о продаже эксплойта к уязвимости нулевого дня в WinRAR. Назначенная цена, $80 тысяч, заметно превышает средний уровень на черном рынке и по карману только хорошо упакованным взломщикам.

Со слов продавца с ником zeroplayer, эксплойт позволяет удаленно выполнить сторонний код в системе и отличен от недавно пропатченной CVE-2025-6218. Он безотказно работает при любой версии WinRAR, даже июньской 7.12.

Взломы через RCE-уязвимости в популярном архиваторе обычно осуществляются с помощью специально созданного файла соответствующего формата. Эксплойт запускает сама жертва, открыв вредоносный файл, присланный по имейл или скачанный по указанной злоумышленниками ссылке.


По данным вендора, WinRAR используют более 500 млн человек по всему миру. При столь обширной пользовательской базе мультиплатформенная программа является привлекательной целью для авторов атак.

Если zeroplayer не лукавит и ранее неизвестной уязвимости подвержены все версии продукта, ее причина — какой-то фундаментальный дефект, а не ошибка, случайно привнесенная в процессе совершенствования.

ИБ-исследователи уже пытаются выяснить, в чем проблема, чтобы выработать меры противодействия эксплойту и донести информацию об угрозе до разработчиков WinRAR.

В этом году, кроме CVE-2025-6218, в WinRAR устранили еще одну RCE-уязвимость — возможность обхода Windows-защиты MotW с помощью симлинков.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru