


Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Уязвимости в WinRAR стали любимыми у APT-групп в начале 2024 года

Киберпреступные группировки, работающие по крупным целям, в начале 2024 года использовали уязвимости в софте для удалённого доступа и популярном архиваторе WinRAR.

Об одной из таких уязвимостей мы писали в середине 2023 года — CVE-2023-38831. Тогда разработчики WinRAR устранили возможность выполнения вредоносного кода в Windows.

Спустя считаные дни после выхода патчей CVE-2023-38831 уже была замечена в атаках на трейдеров. А в следующем месяце злоумышленники выпустили фейковый эксплойт для дыры в WinRAR, который распространял троян VenomRAT на GitHub.

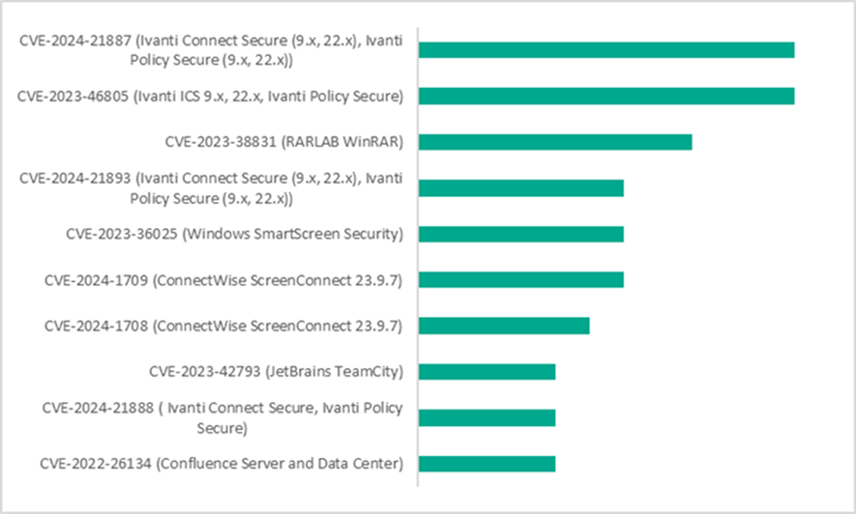
Эксперты «Лаборатории Касперского» изучили данные об атаках APT-групп за 2023 год — начало 2024 года. Оказалось, что в первом квартале 2024-го киберпреступники чаще всего задействовали бреши, позволяющие внедрить команды и обойти аутентификацию.

Помимо WinRAR и инструментов разграничения доступа (например, Windows SmartScreen), атакующих интересовал софт Ivanti, где не так давно нашли две уязвимости — CVE-2024-21887 и CVE-2023-46805.


Дыры в WinRAR заняли третье место по частоте эксплуатации. Эффективность их использования в целевых кибератаках объясняется тем, что выбранная жертва не всегда может распознать подозрительные архивные файлы.

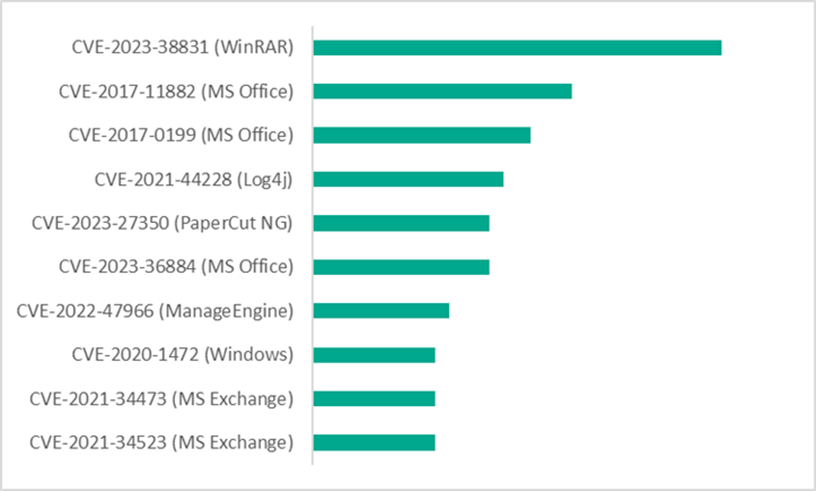
Кроме упомянутой уже CVE-2023-38831 в WinRAR, злоумышленники полюбили бреши CVE-2017-11882 и CVE-2017-0199 в MS Office.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru