



Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

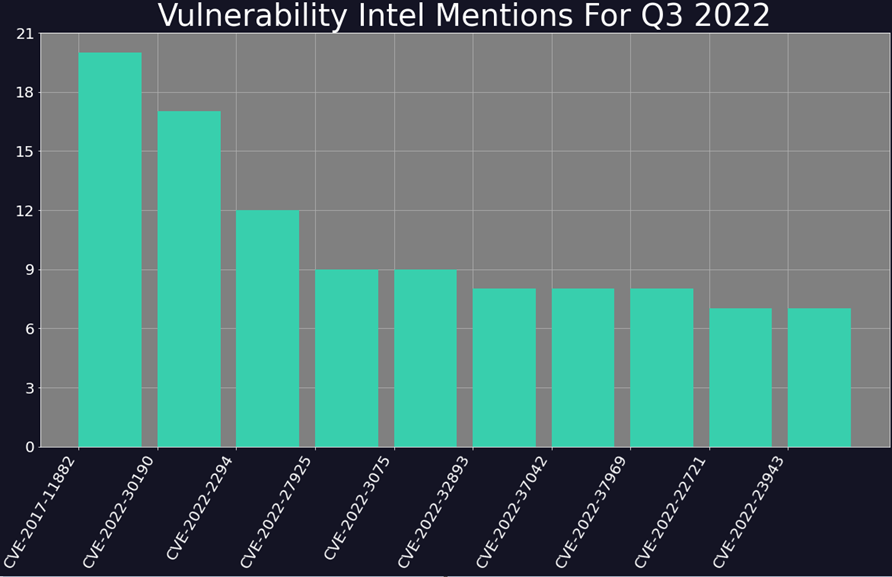
Исследователи даркнета из Digital Shadows подвели итоги сбора информации об эксплойтах в III квартале. Как оказалось, хакеры в основном используют свежие уязвимости, но отдают предпочтение уязвимости в Microsoft Equation Editor, раскрытой пять лет назад.

Статистика Digital Shadows публикуется по результатам анализа постов на подпольных форумах, а также сообщений в открытых источниках — Твиттере, IRC-чатах, блогах, на веб-страницах, GitHub. В период с июля по сентябрь из уязвимостей, связанных с атаками, наиболее часто обсуждались RCE: на их долю пришлось 48% найденных реплик.

Новый список эксплуатируемых проблем безопасности возглавила CVE-2017-11882 в Microsoft Office, а точнее, в редакторе формул сторонней разработки (удален в январе 2018 года через обновление пакетов и впоследствии заменен). Эксплойт в данном случае не требует взаимодействия с пользователем и позволяет скрытно установить любого вредоноса.

Второй по популярности уязвимостью является Follina (CVE-2022-30190 в Microsoft Word), которую злоумышленники обнаружили раньше, чем ИБ-исследователи. Соответствующий патч вышел в июне, но лазейка, видимо, далеко не везде закрыта на местах: ее все еще пытаются использовать в атаках, и не только APT-группы.

Третью строчку печального рейтинга заняла CVE-2022-2294 — RCE-уязвимость нулевого дня в браузере Chrome, которую Google пропатчила в начале июля (выпуск 103.0.5060.114). Ее тоже выявили при разборе вредоносных атак — на сей раз узконаправленных и шпионских.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru