



Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

Давняя уязвимость в Microsoft Office до сих пор популярна у киберкриминала

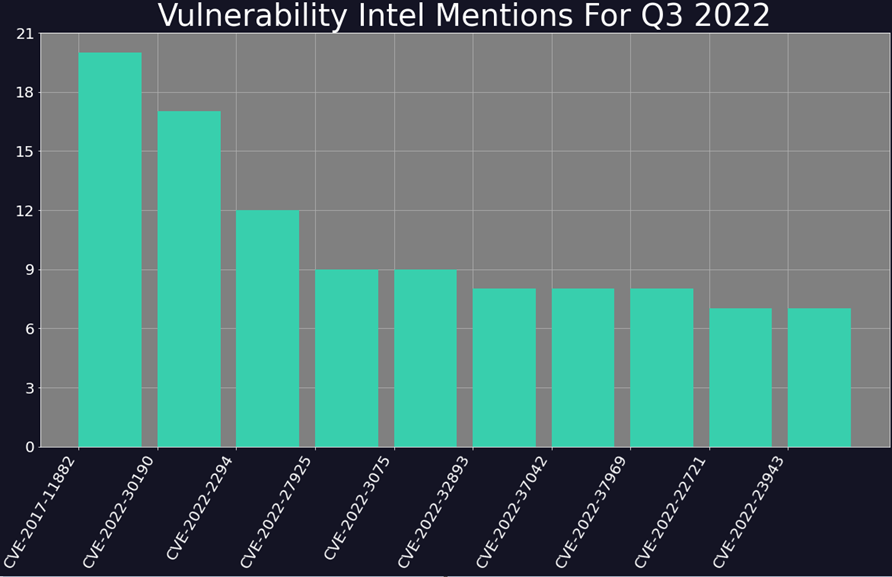
Исследователи даркнета из Digital Shadows подвели итоги сбора информации об эксплойтах в III квартале. Как оказалось, хакеры в основном используют свежие уязвимости, но отдают предпочтение уязвимости в Microsoft Equation Editor, раскрытой пять лет назад.

Статистика Digital Shadows публикуется по результатам анализа постов на подпольных форумах, а также сообщений в открытых источниках — Твиттере, IRC-чатах, блогах, на веб-страницах, GitHub. В период с июля по сентябрь из уязвимостей, связанных с атаками, наиболее часто обсуждались RCE: на их долю пришлось 48% найденных реплик.

Новый список эксплуатируемых проблем безопасности возглавила CVE-2017-11882 в Microsoft Office, а точнее, в редакторе формул сторонней разработки (удален в январе 2018 года через обновление пакетов и впоследствии заменен). Эксплойт в данном случае не требует взаимодействия с пользователем и позволяет скрытно установить любого вредоноса.

Второй по популярности уязвимостью является Follina (CVE-2022-30190 в Microsoft Word), которую злоумышленники обнаружили раньше, чем ИБ-исследователи. Соответствующий патч вышел в июне, но лазейка, видимо, далеко не везде закрыта на местах: ее все еще пытаются использовать в атаках, и не только APT-группы.

Третью строчку печального рейтинга заняла CVE-2022-2294 — RCE-уязвимость нулевого дня в браузере Chrome, которую Google пропатчила в начале июля (выпуск 103.0.5060.114). Ее тоже выявили при разборе вредоносных атак — на сей раз узконаправленных и шпионских.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru