


В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

В даркнете продают экплойт 0‑day для WinRAR RCE за $80 тысяч

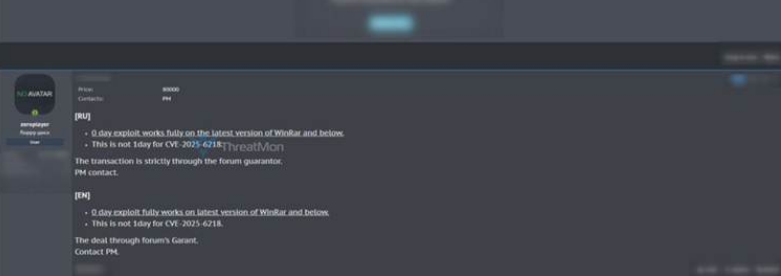
На одном из хакерских форумов появился анонс о продаже эксплойта к уязвимости нулевого дня в WinRAR. Назначенная цена, $80 тысяч, заметно превышает средний уровень на черном рынке и по карману только хорошо упакованным взломщикам.

Со слов продавца с ником zeroplayer, эксплойт позволяет удаленно выполнить сторонний код в системе и отличен от недавно пропатченной CVE-2025-6218. Он безотказно работает при любой версии WinRAR, даже июньской 7.12.

Взломы через RCE-уязвимости в популярном архиваторе обычно осуществляются с помощью специально созданного файла соответствующего формата. Эксплойт запускает сама жертва, открыв вредоносный файл, присланный по имейл или скачанный по указанной злоумышленниками ссылке.


По данным вендора, WinRAR используют более 500 млн человек по всему миру. При столь обширной пользовательской базе мультиплатформенная программа является привлекательной целью для авторов атак.

Если zeroplayer не лукавит и ранее неизвестной уязвимости подвержены все версии продукта, ее причина — какой-то фундаментальный дефект, а не ошибка, случайно привнесенная в процессе совершенствования.

ИБ-исследователи уже пытаются выяснить, в чем проблема, чтобы выработать меры противодействия эксплойту и донести информацию об угрозе до разработчиков WinRAR.

В этом году, кроме CVE-2025-6218, в WinRAR устранили еще одну RCE-уязвимость — возможность обхода Windows-защиты MotW с помощью симлинков.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru