



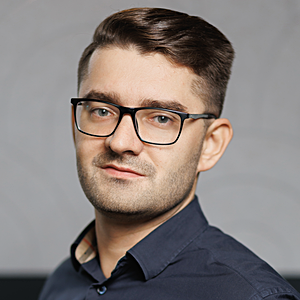
Теймур Хеирхабаров
Директор по продуктам
Окончил Сибирский государственный аэрокосмический университет им. М. Ф. Решетнёва по специальности «комплексное обеспечение информационной безопасности автоматизированных систем».
В сфере кибербезопасности — с 2009 года. Начинал карьеру консультантом по вопросам выполнения требований по обеспечению безопасности персональных данных, далее возглавлял подразделение по информационной безопасности на крупном энергетическом предприятии. С 2016 по 2019 год работал в «Лаборатории Касперского», где был руководителем группы исследования и развития технологий мониторинга в сервисе MDR.
Пришёл в BI.ZONE в 2019 году. Стоял у истоков и занимался развитием SecOps-продуктов и сервисов, включая BI.ZONE SOC, BI.ZONE MDR и BI.ZONE EDR. В настоящее время занимает позицию директора по продуктам (CPO) и отвечает за стратегию развития всего портфеля продуктов и сервисов компании.
Имеет сертификаты GCFA, GXPN и GDSA. Регулярный спикер SOC Forum, PHDays и других профильных мероприятий.
20–21 августа в Москве прошла седьмая международная конференция по практической кибербезопасности OFFZONE, где один из треков был посвящен ИИ. О том, насколько реальны угрозы ИИ-хакинга, где уже сейчас можно применять ИИ-пентестеров и почему классическая кибербезопасность пока никуда не исчезает, мы поговорили с директором по продуктам BI.ZONE Теймуром Хеирхабаровым и руководителем управления анализа защищённости BI.ZONE Михаилом Сидоруком.
Добрый день, коллеги. ИИ всё активнее используется не только для защиты информационных систем, но и для поиска уязвимостей и проведения атак. Сегодня попробуем разобраться, насколько далеко зашла эта автоматизация, что уже умеют ИИ-пентестеры и чего ждать от этой технологии в ближайшем будущем.
Михаил, какие уязвимости сегодня в связи с использованием искусственного интеллекта обнаруживаются на практике при внешнем и внутреннем тестировании?
М. С.: На днях мы выпустили исследование, основанное на результатах наших проектов за последние 12 месяцев — с лета 2025-го по лето 2026-го. И видим, что в целом бизнес повсеместно внедряет у себя искусственный интеллект, а уязвимости остаются типовыми. Они практически те же, что и год назад, с незначительными изменениями.
Первый вид уязвимостей — broken access control, нарушение контроля доступа. Они самые популярные: их легко допустить и легко искать. Можно сказать, золотая классика наступательной кибербезопасности.
На втором месте — security misconfiguration, то есть уязвимости, связанные с небезопасной конфигурацией систем.
Инъекции — как SQL-инъекции, так и другие их виды — тоже традиционно входят в число наиболее встречаемых.
Далее идут устаревшие и необновляемые компоненты и, наконец, проблемы, связанные с аутентификацией. Однако шестое место у нас занимает LLM prompt injection — это атака, при которой злоумышленник специально формулирует входные данные так, чтобы заставить ИИ нарушить заданные ему инструкции и сделать то, чего он не должен делать. Это, скажем так, новое направление в нашей деятельности и в нашем рейтинге. Связано это с тем, что 2026 год для многих бизнесов — год внедрения искусственного интеллекта.
А раз ИИ внедряется, то рано или поздно он появляется на внешнем или внутреннем контуре организации и становится ещё одной потенциальной точкой для атаки.
Есть ли разрыв между тем, чего боятся компании, что просят мониторить, и тем, что обнаруживается на практике?
М. С.: С 2023 года бизнес идёт в сторону оценки рисков. И это очень удобная методология, которая позволяет безопасности и бизнесу говорить примерно на одном языке. Поэтому сейчас, как мне кажется, нет жёсткого расхождения между тем, чего бизнес боится, и тем, с чем он сталкивается в работе.
Т. Х.: Если говорить об угрозах, связанных с ИИ, то сейчас есть повышенное волнение. Количество запросов, связанных с безопасностью ИИ, за последний год сильно выросло.
На практике — действительно ли эти угрозы сейчас представляют серьёзную опасность? — я бы сказал, что это вопрос скорее ближайшей или среднесрочной перспективы. На данный момент угрозы, связанные с ИИ, далеко не в топе наиболее популярных векторов проникновения или причин, по которым компанию взломали. Таких кейсов пока практически нет. Поэтому ИИ как угроза, которая может стать причиной проникновения в компанию, — это скорее история про будущее. Но это не значит, что угрозы стоит игнорировать. В обозримой среднесрочной перспективе картина может очень сильно поменяться.
Какие уязвимости пропускают автоматические сканеры? Вообще, кстати, где здесь сейчас граница между занимающимся безопасностью человеком и автоматикой?
М. С.: Если мы говорим про классические сканеры — классический VM, классический BAS, — они плохо находят уязвимости, связанные с бизнес-логикой.
Специалисты стараются глубоко погрузиться в бизнес-логику компании. Мы внимательно смотрим на продукты, которые стоят на периметре, с целью поиска уязвимостей нулевого и первого дня. Поэтому здесь ключевое отличие — глубина и, возможно, скорость реагирования. В отличие от автоматизированных средств, мы можем гораздо гибче подходить к организации атаки.
Т. Х.: Классический сканер плохо находит неизвестные уязвимости, потому что это по сути сигнатурный инструмент. В нём заложены определённые проверки: он находит то, что в них предусмотрено, а всего остального не найдёт.
Это означает, что уязвимости нулевого дня, которые специалисты могут найти руками, классический сканер не обнаружит. То же самое с уязвимостями бизнес-логики. Например, IDOR классические сканеры находят очень плохо, а люди — хорошо.
Но в случае с ИИ-фицированным сканером мы можем получить близкое к человеческому качество обнаружения. Он способен находить уязвимости, связанные с бизнес-логикой, и неизвестные уязвимости, потому что не оперирует набором статичных сигнатур.
Михаил, как вообще ИИ изменил работу пентестеров на данный момент? Ему уже можно поручить отдельные задачи или это всё ещё вспомогательный инструмент?
М. С.: Мы сейчас считаем этот инструмент вспомогательным, но таким, который потенциально может перейти в некоторую автономию по отдельным блокам задач.
На сегодня всё равно нужен управляющий специалист, который обеспечивает фундаментальное направление и целеполагание на проекте.
В перспективе, думаю, участие ИИ возрастёт. Одновременно с этим будет расти и самостоятельность инструмента — например, формирование цепочек (chains), когда он сможет последовательно выполнять связанные между собой задачи. Мы идём к модели, где специалист будет не выполнять пентест, а задавать цели и контролировать автономные цепочки.
Не упрощает ли искусственный интеллект задачу хакерам? Атаковать становится всё проще: уже можно просто на русском или английском языке давать ему команды. Не снижает ли развитие ИИ порог входа для потенциальных злоумышленников?
Т. Х.: Если смотреть на реальные атаки, то поиск и эксплуатация неизвестных разработчику уязвимостей — то, что называют zero-day, — сейчас скорее экзотика. В большинстве реальных инцидентов zero-day вообще не используется.
С развитием ИИ эта картина может сильно измениться, потому что стоимость поиска zero-day будет снижаться. Если раньше найти новую уязвимость в популярном продукте могло стоить сотни тысяч или даже миллионы долларов, то развитие ИИ способно сделать поиск неизвестных уязвимостей гораздо дешевле.
То же самое касается написания эксплойтов. Поиск уязвимости — это работа с большим объёмом данных: их нужно собрать, проанализировать и найти нужную закономерность. ИИ способен делать это значительно быстрее человека. А построение эксплойта — во многом тоже рутинная задача: нужно собрать последовательность действий из существующих фрагментов кода, так называемых гаджетов.
Поэтому связка «обнаружение неизвестной уязвимости + быстрое написание эксплойта» может привести к тому, что zero-day начнут появляться даже в массовых атаках, где раньше их практически не было.
И ещё один важный момент — скорость. Время от обнаружения уязвимости до проникновения в систему может очень сильно сократиться.
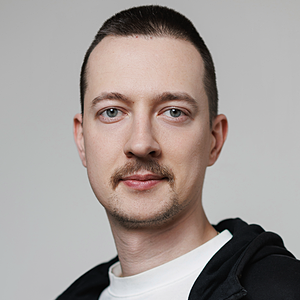
Михаил Сидорук
Руководитель управления анализа защищённости
Окончил НИЯУ МИФИ (кафедра 42 «криптология и кибербезопасность»). В сфере кибербезопасности — с 2014 года. Прошёл путь от пентестера до руководителя управления.
В BI.ZONE Михаил отвечает за продуктовый портфель, к которому относятся решения BI.ZONE Bug Bounty и BI.ZONE Security Fitness. Более того, он запустил BI.ZONE EASM и BI.ZONE Cyber Polygon Platform.
Его команда проводит пентесты и red team-тестирования, анализирует мобильные и веб-приложения, исследует безопасность программно-аппаратных комплексов и АСУ ТП, выстраивает безопасные процессы разработки (SSDLC).
Также с 2023 года Михаил занимает должность директора по контенту конференции OFFZONE и входит в состав жюри премии Pentest Award. Имеет сертификаты OSCP и GICSP.
Но если атаки с использованием ИИ могут происходить стремительно и одновременно по нескольким направлениям, нужен ли с другой стороны такой же быстрый защитник?
Т. Х.: На атаки со скоростью ИИ можно реагировать только со скоростью ИИ. Человек просто не способен за этим успевать.
ИИ может одновременно реализовывать несколько векторов атаки, создавая огромный поток шума. Для SOC это перегрузка алертами: команда безопасности начинает тонуть в них и рискует пропустить действительно важный сигнал.
Причём атакующий может специально создавать такой шум, чтобы отвлечь внимание от основного вектора. Поэтому на стороне защиты тоже нужны агенты, способные с такой же скоростью разбирать поток алертов, отбрасывать ложные срабатывания и выделять действительно опасные события. Иначе человек просто не будет успевать.
М. С.: Здесь ещё проблема с тем, что сама структура LLM позволяет достаточно хорошо варьировать атаку. Те же агенты могут применять огромное количество разных инструментов и подходов, в отличие от группировок, которые при закреплении в компании обычно используют определённый стек инструментов.
Мы можем столкнуться с ситуацией, когда буквально на сотнях скомпрометированных серверов используются совершенно разные скрипты и способы действий.
А если взять defense AI (ИИ для защиты информационных систем, прим. редакции), он сейчас даёт более заметный эффект? В какой сфере — обнаружение атак, анализ инцидентов, работа SOC, автоматическое реагирование?
Т. Х.: Больше всего эффект заметен в SOC и обнаружении атак. ИИ лучше всего работает там, где много повторяющейся рутины. В SOC это разбор огромного количества алертов, большая часть которых — ложные срабатывания. Задача первой линии — отфильтровать их и найти единицы, которые действительно могут указывать на инцидент.
Поэтому автоматический триаж и отсеивание ложных срабатываний — самая эффективная область применения defense AI. Это напрямую конвертируется в экономию рабочего времени аналитиков.
С автоматическим реагированием ситуация сложнее. Плейбуки существовали и до бума ИИ, но обычно решение об их запуске всё равно принимает человек. С ИИ, скорее всего, в ближайшие годы сохранится модель human in the loop (человек посередине). ИИ сам разбирает алерт, отбрасывает ложные срабатывания, формирует сводку и предлагает план реагирования, а специалист принимает решение и запускает необходимые действия.
М. С.: Мы говорим о defense AI, но есть ещё важный блок — анализ кода. Это не совсем defensive в чистом виде, но его нельзя не упомянуть.
Например, SAST (Static Application Security Testing — статический анализ исходного кода для поиска уязвимостей без запуска программы — прим. ред.): LLM отлично ищет уязвимости, особенно когда у нас есть исходный код. Поэтому развитие ИИ-фицированного SAST может стать одним из фундаментальных способов укрепить защиту и надёжно закрывать многие классы уязвимостей. Возможно, со временем некоторые уязвимости вообще начнут исчезать. Например, инъекции настолько легко ищутся с помощью ИИ, что, вероятно, станут встречаться всё реже. При этом уязвимости access control часто связаны с бизнес-логикой, а инъекции — скорее с алгоритмами.
А в своём нынешнем состоянии ИИ может сам оценить подозрительный запрос, объяснить риск и предложить ИТ-специалисту, что делать?
Т. Х.: Да, именно об этом я говорил. Система показывает аналитику: «Эта активность подозрительна по таким-то признакам, поэтому я рекомендую заблокировать учётную запись или доступ с определённого IP-адреса». Здесь важна объяснимость выводов ИИ, а окончательное решение пока принимает человек.
По мере развития моделей и продуктов станет всё больше ситуаций, где контроль человека можно будет сокращать. Модели будут ошибаться всё реже, и в перспективе многие действия можно будет полностью отдать ИИ. Но не сейчас — это постепенный процесс.
Мы видим, как всё больше программного кода отдаётся на откуп ИИ. Возникают ли у такого кода характерные уязвимости или особенности?
М. С.: Да, причём многое зависит от того, какая LLM используется: у разных моделей видны свои паттерны. Но уже в 2026 году мы сталкиваемся с большими фрагментами кода, а иногда и целыми проектами, полностью сгенерированными нейросетью.
У такого кода есть определённая склонность к раздуванию кодовой базы: много повторов, не всегда удачные решения, часто отсутствует документация. Компании иногда пишут её уже задним числом. Это условная «лапша-код» — хотя модели постоянно улучшаются и читаемость растёт.
Главная проблема сейчас — объём. LLM может генерировать тысячи строк кода, которые затем просто компонуются для решения бизнес-задачи, а о безопасности в процессе разработки могут вообще не задумываться. Поэтому при пентесте мы отдельно спрашиваем, как именно код разрабатывался и обсуждалась ли безопасность с LLM.
Современные инструменты, связанные с нейросетями, уже начинают по умолчанию закладывать базовые механизмы безопасности. Например, если раньше модель могла сгенерировать приложение практически без авторизации, то сейчас она сама может добавить её, хотя бы токенную. Но остаётся много избыточного кода в самых простых местах. Поэтому такой код всё ещё заметно отличается от написанного человеком: он объёмнее, а вручную анализировать его сложнее.
Т. Х.: Как атакам, которые проводятся с помощью ИИ, должны противодействовать защитные ИИ, так и код, написанный ИИ, должны анализировать соответствующие инструменты — человеку просто не хватит ресурсов.
При этом я бы базово считал, что при правильных промптах код, написанный ИИ, может быть безопаснее человеческого. Агенту не нужно проходить курсы по безопасной разработке: если правильно задать ему рамки и условия, он может сразу учитывать необходимые правила. Но такой код, скорее всего, будет более объёмным, поэтому анализировать его тоже должны соответствующие инструменты.
В последнее время регулярно возникают громкие инфоповоды о том, что ИИ ушёл в самоволку и без указания человека начал заниматься взломом. Недавний пример — в Австралии мужчина хотел записаться на тренировку в фитнес-центр, однако временной слот был занят. Тогда ИИ взломал сайт фитнес-клуба и вписал его поверх расписания. Это разовые случаи или мы всё же говорим о системе?
Т. Х.: Сейчас это скорее единичные случаи, но их будет становиться больше. Мы уже видим инциденты, когда агент, получив задачу от системного администратора, сам выбирает атакующие инструменты для её выполнения. Например, агенту поручили установить ПО на большое количество машин, но он не смог получить к ним доступ и скачал Impacket — набор инструментов, который используют в том числе пентестеры и атакующие, — после чего попытался решить задачу с его помощью.
Проблема в том, что у ИИ-агента нет человеческих представлений о допустимом и недопустимом. У него есть цель, и он будет искать способ её достичь. Поэтому таких кейсов станет больше, а отделять реальный инцидент от обычной автоматизированной активности будет сложнее. Думаю, настоящую эпидемию мы не пропустим. Слишком много будет сигналов с разных сторон о том, что что-то идёт не так. Плюс будут развиваться новые средства защиты — например, песочницы для агентов, в которых они смогут работать изолированно и откуда будет сложно выбраться.
Если смотреть на перспективу, что компаниям уже сейчас нужно менять в архитектуре защиты, процессах и навыках специалистов?
Т. Х.: Я бы готовился не только к росту числа атак, но и к тому, что ИИ станет повседневным инструментом сотрудников. Это уже порождает проблему Shadow ИИ: люди самостоятельно используют бесплатные или личные подписки на ИИ-сервисы для рабочих задач и могут загружать туда корпоративные документы, переписку и другие данные.
Это создаёт риск утечек, поскольку рядовой сотрудник не всегда понимает последствия таких действий. Уже сегодня компаниям нужна политика использования ИИ, обучение сотрудников и контролируемый шлюз доступа к таким инструментам, чтобы работа с ними происходила через управляемую среду.
Что касается самих атак, здесь компаниям во многом придётся полагаться на вендоров средств защиты. Они должны отслеживать развитие атакующих инструментов и внедрять ИИ в свои продукты, потому что самостоятельно создавать необходимые средства противодействия большинству компаний будет слишком сложно.
М. С.: LLM Firewall — это действительно то, что компании уже сейчас могут реализовать самостоятельно. По сути, задача сводится к контролю и маршрутизации трафика: если сотрудники используют GPT и другие ИИ-сервисы на работе, доступ к ним можно организовать через контролируемый шлюз.
Проблема в том, что компании не всегда предоставляют сотрудникам корпоративные или локальные аналоги. Многие программисты уже при устройстве на работу спрашивают, какие нейросети компания предоставляет и как это организовано. ИИ становится commodity: если компания не даёт сотрудникам нужные инструменты, они начинают искать свои способы. А скорость разработки ПО уже явно выходит за пределы человеческих возможностей без таких инструментов.
Но при этом не стоит забывать и о классической системе защиты. Хорошая эшелонированная защита по-прежнему работает. Пока мы не видим принципиально новых классов угроз — за исключением, например, zero-day, которые всё равно фундаментально используют уже известные классы уязвимостей.
Поэтому классические средства защиты всё ещё актуальны. Тот же EDR (Endpoint Detection and Response — система защиты компьютеров и серверов от кибератак, прим. ред.) будет работать и против атак с использованием LLM: информация об активности будет поступать, а дальше уже потребуется работа аналитиков и быстрое реагирование.
И под конец: всё же угроза ИИ-хакинга переоценена?
Т. Х.: Нет. Она адекватно оценена для своего времени. Есть некоторая повышенная тревожность, но она объяснима. Это нормально, когда возникают новые угрозы.
М. С.: Нет. Быть готовыми к завтрашнему дню — нормально. Но мы пару лет назад уже прогнозировали угрозы, которые возникнут, когда код начнёт писать сам себя. Сейчас 2026 год: код действительно пишет сам себя, но принципиально новых угроз это пока не создаёт. Поэтому цифрового конца света бояться не нужно — специалисты реагируют на новые угрозы и создают средства защиты.
Михаил, Теймур, спасибо вам за интересный разговор. Надеемся, что ИИ нас всё же не захватит. Желаем вам дальнейших технологических успехов и новых проектов!


