



Суд вполне может стать одним из последствий инцидента, и к таким разбирательствам надо быть готовым, учитывая постоянный рост их количества в России. Драйвером может стать и расширение использования сервисной модели ИТ и ИБ, причём поставщики услуг рискуют столкнуться с потребительским экстремизмом.
- 1. Введение
- 2. Что грозит поставщикам услуг по сервисной модели
- 3. Что дойдёт до суда
- 4. Как подготовиться к процессу
- 5. Выводы
Введение
Последствия ИБ-инцидента вполне могут дойти до суда. Количество таких процессов в России, как напомнил модератор секции «Киберинциденты в практике судов» на конференции BIS Summit 2026, юрист по информационной безопасности ГК InfoWatch Илья Башкиров, по итогам 2025 года составило около 2 тыс. При этом судебных споров, связанных с возмещением ущерба, за последние 6 лет стало вдвое больше. Стоит ожидать и дальнейшего роста — на фоне расширения практики по использованию внешних сервисов в сфере ИТ и ИБ.
Поставщикам услуг также следует быть готовыми к судебным делам, инициированным не вполне добросовестными заказчиками, которые пытаются таким образом сэкономить. Велик риск столкнуться с потребительским экстремизмом у компаний, которые обрабатывают большие объёмы персональных данных, особенно высоких категорий. Прежде всего это медицинские организации, банки и страховые компании.
В итоге, как подчеркнул Илья Башкиров, юридическая защита является последним рубежом в том случае, когда инцидент уже произошёл. Такой контур необходимо обязательно предусмотреть тем, кто находится в группе риска. Это операторы критической информационной инфраструктуры (КИИ), те, кто обрабатывает много персональных данных, а также облачные провайдеры и аутсорсинговые компании.
Что грозит поставщикам услуг по сервисной модели
В последнее время растёт предложение услуг по сервисной модели и облачных сервисов. Это обусловлено ростом спроса на такие услуги, что связано с кадровым голодом, опережающим ростом цен на физическое оборудование и его дефицитом. При этом тенденция последних лет такова: поставщики всё чаще идут на сертификацию и аттестацию своих сервисов и ресурсов на соответствие требованиям регуляторов и даже выражают готовность брать на себя по крайней мере часть возможного ущерба.
В итоге, как отметила советник практик «Трудовое право» и «Защита данных и кибербезопасность» юридической компании АЛРУД Анастасия Петрова, клиенты внешних провайдеров услуг могут пытаться переложить на них ответственность за инциденты. Такие истории уже бывали. В частности, «Промтрансбанк» взыскал штраф за утечку данных с аутсорсингового оператора «Экспресс лаб» ещё в 2023 году.
По данным исследования LEVEL Legal Services, в ходе которого было проанализировано 291 дело об утечках персональных данных, рассмотренное в российских судах с 2022 по 2025 год, этот прецедент остался единственным в своем роде. Однако, по мнению партнёра LEVEL Legal Services Виктора Домашенко, количество подобных прецедентов будет расти. Это связано с ужесточением законодательства об обороте персональных данных, что нашло отражение в договорной базе между заказчиками и поставщиками услуг. Не меньшую роль может сыграть и то, что с июня 2025 года такие дела рассматривают не мировые судьи, а арбитражные суды.
Руководитель группы безопасности персональных данных ГК «Ситидрайв» Ольга Шаповалова видит серьёзный риск в потребительском экстремизме со стороны заказчиков. Как правило, речь идёт о малом и микробизнесе, а также о конечных пользователях.
Таким образом клиенты могут пытаться законно экономить на услугах внешних поставщиков, пользуясь тем, что операторы весьма часто идут навстречу и предоставляют скидки либо не требуют оплаты в тех случаях, когда нарушения условий обслуживания с их стороны носили явный характер. Возможные способы быстро становятся достоянием общественности через специализированные онлайн-площадки или личные контакты.
Также, как отметила Ольга Шаповалова, многие клиенты пытаются, что называется, «развести» компании на возможные нарушения законодательства о защите персональных данных, прежде всего связанные с отзывом согласий на их обработку. Среди них немалую долю составляют откровенно мошеннические.
Другой точкой риска, как предупредила советник практики интеллектуальной собственности ЭБР Кристина Мкртчян, являются споры, связанные с использованием сервисов с искусственным интеллектом (ИИ). Как подчеркнула эксперт, недавно принятый в России закон о регулировании ИИ никак не регламентирует многие спорные моменты. К тому же статья 8, которая накладывает на разработчиков определённые обязательства по обеспечению ИБ, вступает в силу только с 1 марта 2027 года.
Согласно действующему законодательству, по умолчанию на разработчиков и поставщиков услуг сервисов с ИИ, как отметила Кристина, невозможно переложить ответственность, в том числе связанную с возможными инцидентами по части персональных данных и на объектах КИИ. Однако отдельные механизмы всё же возможно закладывать в договорную базу, и тут нет никаких принципиальных отличий от ПО или сервисов других классов.
Впрочем, ситуация может измениться. На старте работы нового созыва Госдумы глава комитета по конституционному, гражданскому законодательству и судоустройству Павел Крашенинников анонсировал внесение до конца текущего года законопроекта, направленного на регулирование некоторых аспектов взаимодействия с ИИ, включая компенсацию вреда от ущерба, который был нанесён в результате действия или бездействия соответствующих систем.
В общем случае вопросы, связанные с взаимоотношениями между поставщиками и потребителями внешних сервисов, регламентируются различными договорами гражданско-правового характера. До суда различные споры между такими субъектами если и доходят, то редко.
Что дойдёт до суда
Как отметил Илья Башкиров, виновник далеко не каждого инцидента, будь то человек или компания, может быть привлечён к административной или уголовной ответственности. Многие привлекаются к ответственности дисциплинарной. Однако серьёзные инциденты, прежде всего связанные с нарушениями законодательства в сфере защиты персональных данных и КИИ, с высокой долей вероятности могут стать предметом судебного разбирательства по административному или даже уголовному делу.
Дела административные…
Усиление ответственности за многие виды инцидентов, как заявил Илья Башкиров, приводит к тому, что разбирательства по ним проходят в судах. Выросла и активность регуляторов. В итоге количество дел, прежде всего административных, постоянно и неуклонно увеличивается.
Индикатором является то, что объём штрафов, по данным мониторинга InfoWatch, за первое полугодие 2026 года утроился в годовом выражении. Появились и прецеденты привлечения иностранных компаний к ответственности за утечки. Пока речь идёт о единичной истории с маркетплейсом Taobao, но раньше зарубежные компании за утечки не штрафовали вообще.
По статистике, которую привёл Илья Башкиров, треть дел, связанных с киберинцидентами по вине сотрудников, решается в пользу последних. Ещё треть заканчивается тем, что суды не усматривают состава преступления в действиях работников. В пользу работодателей выносится лишь 14 % решений. Однако в 40 % эпизодов, где дело доходит до суда, вина остаётся недоказанной.
Наиболее распространённым типом инцидентов в области персональных данных является пересылка служебных документов, которые содержат защищаемую законом информацию, на личную почту. По-прежнему весьма широко распространены попытки увольняющихся сотрудников забрать все более-менее полезные данные, к которым они имеют доступ. Обычно это базы поставщиков или потенциальных покупателей (заказчиков).
Велик риск быть привлечённым к административной ответственности не только у непосредственных виновников того или иного инцидента, но и у руководителей, а также у ИТ- и ИБ-специалистов. Плюс ко всему, как напомнила Анастасия Петрова, их могут привлечь и как должностных лиц, для которых размер штрафа существенно выше. Для признания должностным лицом необходимы некоторые условия, в первую очередь наличие соответствующих полномочий.
Как обратил внимание Илья Башкиров, внешняя атака с точки зрения регулятора не является полной индульгенцией от административного дела. Тут в зоне наибольшего риска оказываются опять же ИБ- и ИТ-специалисты, которые недостаточно хорошо принимали меры по защите компании.
С другой стороны, Анастасия Петрова напомнила о прецеденте с АО «РЖД», которому удалось оспорить штраф за масштабную утечку данных, произошедшую в ходе внешней атаки. По факту инцидента было возбуждено уголовное дело, его расследование продолжается. До завершения расследования, которое должно определить виновного, суд посчитал принятие решения о единоличной вине РЖД преждевременным.
… и дела уголовные
Обычно уголовные дела возбуждались и возбуждаются по факту внешних атак. Однако появились и такие составы, где можно привлечь к ответственности и сотрудников компаний, которые сами пострадали от разного рода инцидентов.
Во многом это происходит потому, что такой подход технически проще для правоохранительных органов. Ведь значительная часть атак производится из-за рубежа, а вот сотрудники российской компании находятся в зоне досягаемости.
Прежде всего речь идёт о статьях 274 и 274.1 УК РФ, связанных с нарушениями в сфере КИИ. Они действуют с 2018 года. Количество приговоров, вынесенных российскими судами по статье 274, измеряется единицами, а вот статья 274.1 весьма «популярна»: количество приговоров по ней с 2019 по 2024 год выросло в 16 раз.
Плюс ко всему, если в первые годы по ней привлекали в основном разного рода мелких махинаторов или работников сотовой розницы, которые решили заработать на продаже данных для «чёрного пробива», то в последние годы большую часть дел составляют те, где речь идёт о воздействии именно на инфраструктуру КИИ. Среди них, например, дело в отношении топ-менеджеров «Сирена Трэвел» или о заказном взломе ГИС ЖКХ для прикрытия махинаций с ремонтом жилья.
В 2025 году перечень преступлений, по которым могут привлечь сотрудников компаний, расширился за счёт статьи 272.1, которая ввела ответственность за грубые нарушения оборота персональных данных. Однако до суда дела по этой статье пока не доходили.
Партнёр практики уголовно-правовой защиты бизнеса BGP Litigation, адвокат Анатолий Логинов связывает это с тем, что статья принималась в большой спешке и состав её очень заметно пересекается со статьёй 13.11 Кодекса об административных правонарушениях. Многое тут зависит от того, кто из регуляторов или правоохранителей первым доберётся до нарушителя: если это будет Роскомнадзор, то ответственность будет административной, а вот если прокуратура или Следственный комитет, то риск возбуждения уголовного дела уже очень велик.
Данный факт, как отметил адвокат, признан Верховным Судом. При этом привлечь к уголовной ответственности того, кто уже подвергся административной за тот же эпизод, нельзя. Некоторые этим пользуются, чтобы избежать «уголовки».
По оценке Ильи Башкирова, также правоохранителям удалось «возродить» статью 183 Уголовного кодекса РФ (разглашение информации, составляющей коммерческую, банковскую, налоговую тайну). Весьма много разбирательств по статье 272 (неправомерный доступ к компьютерной информации). При этом значительная масса дел связана с умышленным изменением данных с целью получения выгоды.
Новой тенденцией последних нескольких лет, по словам Ильи Башкирова, является рост количества инцидентов, основным мотивом которых является не прямая выгода, а месть за несправедливое увольнение, прочее взыскание или просто плохое отношение со стороны сослуживцев. Обычно речь идёт об уничтожении данных или элементов инфраструктуры. Типичным примером Илья назвал инцидент в одном из вузов, где сотрудник после серьёзного конфликта удалил несколько виртуальных машин. Также излюбленной целью таких злоумышленников являются данные CRM-систем.
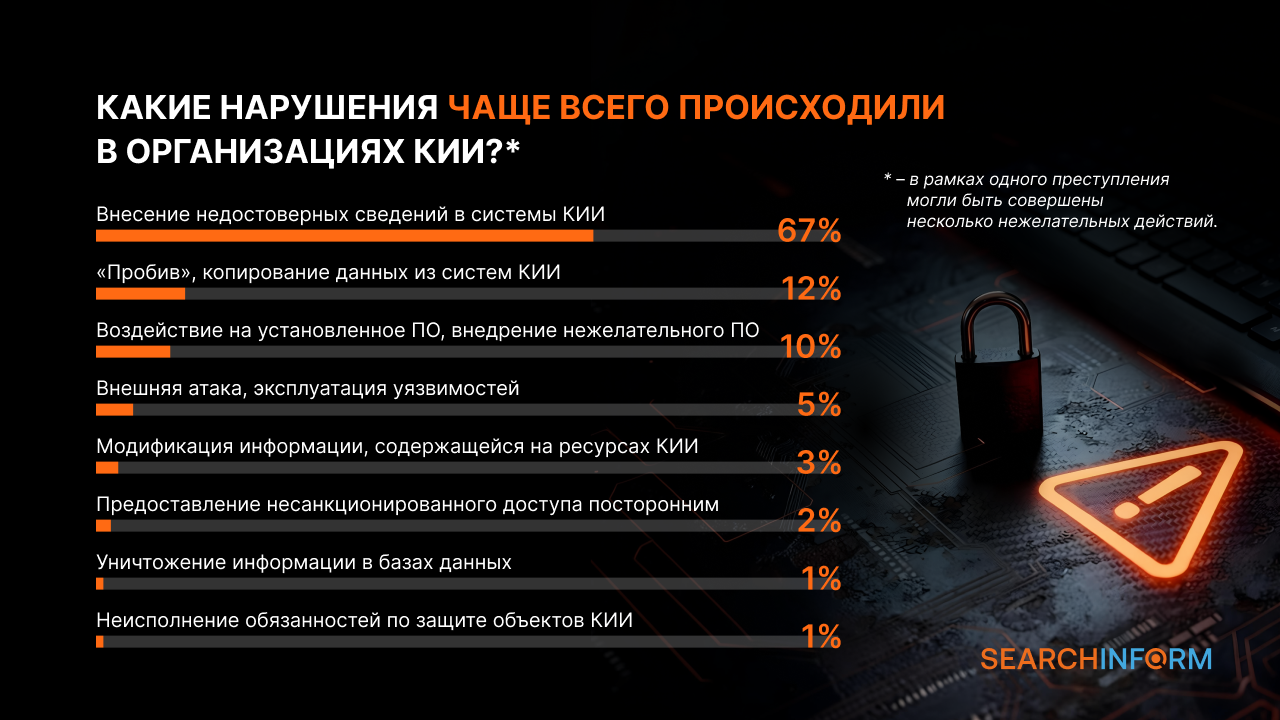
Как показало исследование компании «СёрчИнформ», посвящённое анализу судебных приговоров по статье 274.1 УК РФ (неправомерное воздействие на объекты КИИ), в 67 % случаев уголовные дела были связаны с внесением недостоверных сведений в системы КИИ. Чаще всего несанкционированное вмешательство проводилось в информационных системах операторов связи (для завышения показателей продаж) и в медицинские информационные системы (для оформления подложных документов). В 12 % случаев встречались копирование данных и «пробив», в 10 % — воздействие на установленное ПО или внедрение нежелательного программного обеспечения (рис. 1).
Рисунок 1. Основные нарушения у операторов КИИ
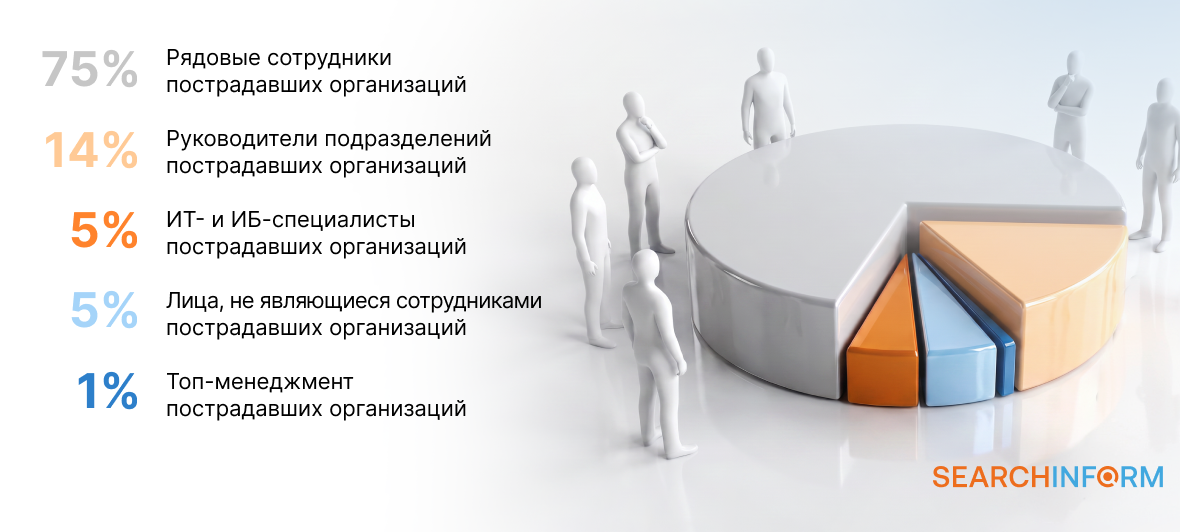
По данным «СёрчИнформ», три четверти виновников инцидентов, связанных с КИИ, — рядовые сотрудники пострадавших компаний (рис. 2). На ИТ- и ИБ-специалистов приходится лишь 5 % инцидентов. Доля руководителей всех уровней втрое выше.
Рисунок 2. Виновники инцидентов на объектах КИИ
Вместе с тем, как отметил Анатолий Логинов, при расследовании дел по статье 274.1 правоохранительные органы и суды в целом не допускают перегибов, по поводу чего раньше были большие опасения. В частности, тревогу вызывало то, что могли быть криминализированы неосторожные действия или ошибки пользователей, в том числе не нанёсшие реального вреда. Однако основным квалифицирующим признаком деяния, подпадающего под уголовную ответственность, в реальной практике стал именно вред.
Рискуют и компании, которые допускают перегибы по контролю персонала. Разглашение данных, полученных в ходе контроля, а также прослушивание телефонных разговоров со стороны служб общей и информационной безопасности также становятся предметом судебных разбирательств, и ретивые безопасники рискуют быть привлечёнными по статье 137 УК РФ (нарушение неприкосновенности частной жизни).
Как отметила Анастасия Петрова, в зоне риска и сотрудники внешних поставщиков услуг, в частности облачных. Среди наиболее «популярных» статей УК, помимо 274.1, она назвала 272, 272.1 и 137.
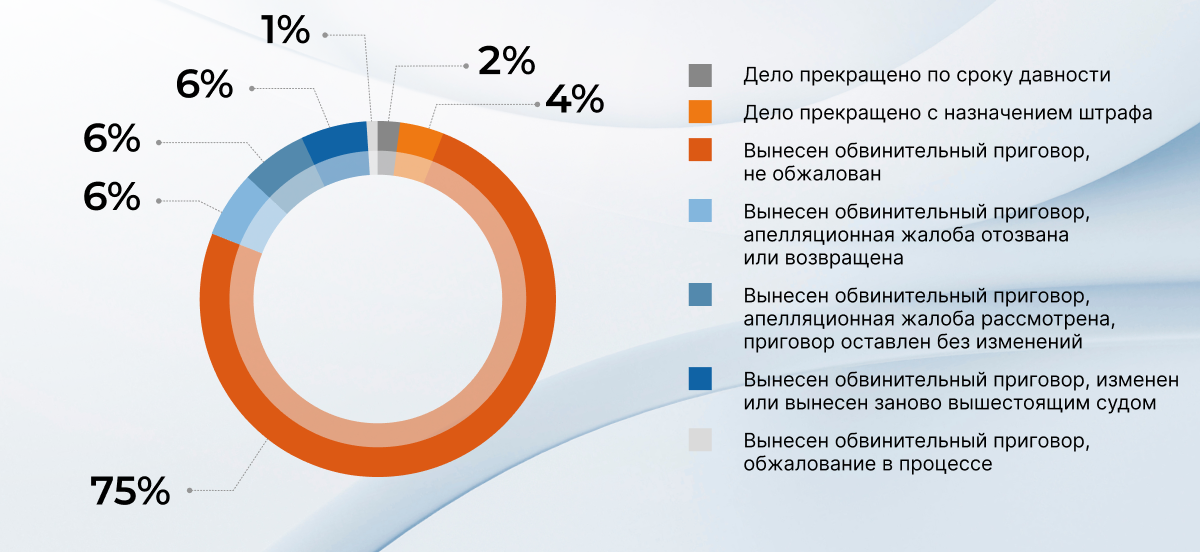
С другой стороны, по всем этим статьям, как отметили участники дискуссии, крайне редко назначаются реальные сроки. Суды обычно выносят или условные наказания (в частности, по данным «СёрчИнформ», их доля среди приговоров по статье 274.1 составляет более 80 % — рис. 3), или не связанные с лишением свободы: штрафы, принудительные работы и тому подобное. Впрочем, снижение количества реальных сроков является общей тенденцией в российских судах.
Рисунок 3. Статистика судебных приговоров по статье 274.1
Как подготовиться к процессу
К судебному процессу, как к стихийному бедствию, нельзя быть полностью готовым. Однако стоит иметь в виду целый ряд мер, которые помогут снизить возможный ущерб.
Конечно, главное — пытаться не допустить инцидентов как таковых, в том числе внедряя средства защиты и различные организационные меры, направленные на профилактику и реагирование на возможные угрозы. Но вместе с тем следует и предпринимать определённые усилия, направленные на то, чтобы минимизировать возможный ущерб. Практически все спикеры секции рекомендовали навести порядок во внутренних нормативных актах компании, включая должностные инструкции. Особое внимание необходимо для таких нормативных актов, которые регламентируют работу руководителей всех уровней, ИТ- и ИБ-специалистов, ответственного за обработку персональных данных (DPO), а также всех работников, кто связан с обслуживанием КИИ.
В наибольшей степени, как подчеркнул Илья Башкиров, это касается именно руководителей, включая генерального директора, а также глав ИТ- и ИБ-подразделений. В случае нечёткого определения полномочий того же DPO именно они рискуют оказаться виновными должностными лицами и получить повышенный штраф, а то и статус обвиняемого по уголовному делу, если оно было возбуждено по факту инцидента.
Можно использовать в своих целях и готовность многих внешних операторов ИТ- и ИБ-сервисов компенсировать возможный ущерб в том случае, если по их вине произошёл инцидент и были назначены штрафы. Эти моменты необходимо обязательно отражать в договорах с подрядчиками.
Для сбора доказательств, как отметил юрист InfoWatch, вполне можно использовать различные ИБ-системы. Прежде всего это решения для защиты от утечек данных (DLP). Все российские DLP позволяют выдавать юридически значимую информацию о том, кто имел доступ к тем или иным данным. Это облегчает расследование не только тех инцидентов, которые связаны с утечками, но и тех, где речь идёт о разглашении информации ограниченного доступа (статья 183 УК). Как подчеркнул Илья Башкиров, именно массовое использование DLP во многом делает эту статью реально работающей.
Также полезные данные можно извлечь из других систем. Среди них представитель InfoWatch особо выделил средства контроля и управления доступом (СКУД), а также все виды средств идентификации и аутентификации. Их данные суды принимают в качестве доказательств без вопросов.
Однако есть целый ряд моментов. Так, системы СКУД и DLP находятся в ведении разных подразделений — служб общей и информационной безопасности соответственно. Взаимоотношения между ними не во всех организациях безоблачные, и доступ к системам, которые находятся в их ведении, может быть затруднён в силу организационных причин. С другой стороны, сотрудники общей и экономической безопасности также могут быть заинтересованы в использовании данных из ИБ-систем при расследованиях, так что эти трения при желании легко преодолеть.
Также внедрение DLP и прочих ИБ-систем требует серьёзной юридической подготовки. Об этом на конференции BISS и её прямом предшественнике DLP Russia говорили с самого основания, однако ошибки в данном процессе имеют место до сих пор. Их ценой вполне может стать возбуждение уголовного дела, если не внести целый ряд изменений в должностные инструкции и прочие внутренние нормативные акты. Вендоры и интеграторы при внедрении систем обычно оказывают помощь в этом направлении.
Выводы
Количество судебных процессов, связанных с разбирательствами по итогам ИБ-инцидентов, растёт. Основной причиной такого роста является увеличение количества нарушений, которые подпадают под состав административного правонарушения или уголовного преступления.
Тенденция будет сохраняться в течение ещё нескольких лет. Причиной тому — целый комплекс причин: от ужесточения ответственности виновных до расширения количества пользователей (в том числе не вполне добросовестных) облачных сервисов и услуг аутсорсинга.


