



Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Хочешь пиратский 3DMark или Adobe Acrobat Pro? Получи инфостилер RedLine

Специалисты выявили несколько кампаний по распространению вредоносных программ, нацеленных на любителей пиратского софта. В результате хочешь на халяву скачать 3DMark, а получаешь в систему инфостилер.

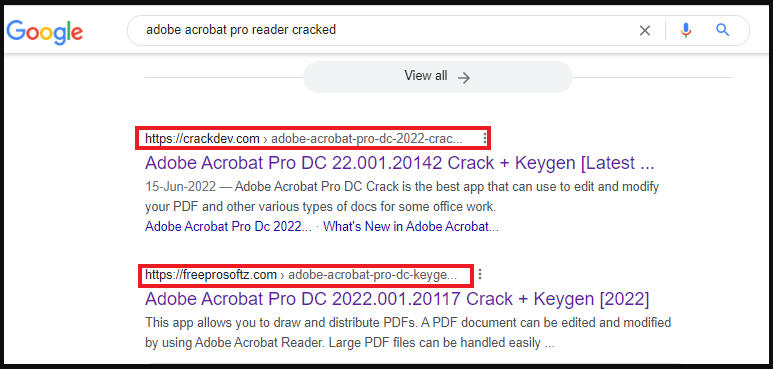
Злоумышленники используют технику SEO poisoning и запускают рекламные кампании, чтобы продвинуть свои ресурсы в поисковой выдаче. На сайтах предлагается скачать «кряки», кейгены и т. п.


Чтобы привлечь любителей скачать программы бесплатно, преступники маскируют их под популярный софт. В атаках, на которые обратили внимание специалисты Zscaler, операторы использовали следующие приложения в качестве приманки:

  • Adobe Acrobat Pro
  • 3DMark
  • 3DVista Virtual Tour Pro
  • 7-Data Recovery Suite
  • MAGIX Sound Force Pro
  • Wondershare Dr. Fone

Чаще всего файлы инсталляции хранятся на файлообменниках, а пользователя просто перенаправляют туда для их скачивания. В отчете исследователей упоминаются сайты, используемые в этих кампаниях:

  • xproductkey[.]com
  • allcracks[.]org
  • prolicensekeys[.]com
  • deepprostore[.]com
  • steamunlocked[.]one
  • getmacos[.]org

На компьютер клюнувшего пользователя скачивается запароленный ZIP-архив весом 1,3 МБ. Пароль идет рядом в текстовом файле TXT. Такой подход помогает обойти антивирусные сканеры при скачивании.

После распаковки вес содержимого составляет 600 МБ, при этом используется «выравнивание данных» — известный способ размещения данных в памяти, помогающий в этом случае уйти от анализа.

Исполняемый файл в архивах является загрузчиком вредоноса. Он выжидает десять секунд (чтобы исключить анализ в песочнице) и запускает процесс cmd.exe. Последний скачивает в систему JPG-файл, который на деле оказывается DLL.

Конечный DLL представляет собой знаменитый вредонос RedLine — мощный инфостилер, способный вытаскивать данные из браузеров, закладок, cookies, криптокошельков, VPN и т. п.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru