



Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Вредонос RedLine теперь распространяется через YouTube, используя тему NFT

Исследователи в области кибербезопасности выявили новую кампанию киберпреступников, распространяющих вредоносную программу RedLine. На этот раз злоумышленники задействовали платформу YouTube и сыграли на общем интересе к теме невзаимозаменяемых токенов (NFT).

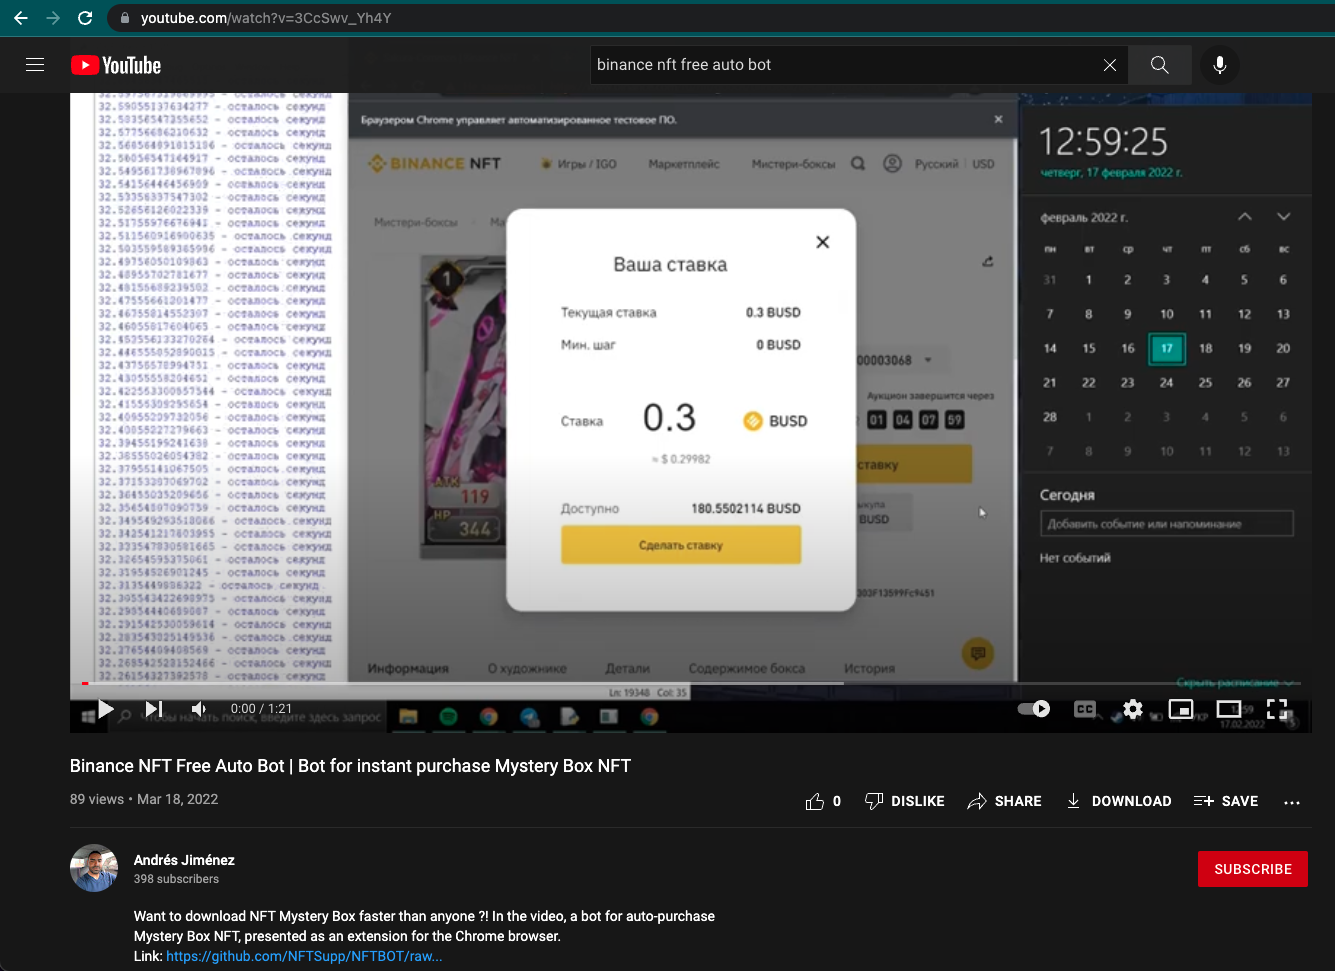
В качестве приманки операторы RedLine предлагают пользователям услуги некоего бота, который поможет автоматически приобрести Binance NFT Mystery Boxes, когда они станут доступны.

Свои предложения злоумышленники публикуют в описании к видеороликам, размещённым на YouTube. Потенциальной жертве предлагают загрузить на GitHub фейковый бот, который на деле оказывается инфостилером RedLine.

«Операторы вредоносной программы начали использовать GitHub в качестве площадки для хранения пейлоадов. Пусть вас не вводит в заблуждение дешевизна RedLine — этот зловред предлагает серьёзные функциональные возможности, которые могут привести к утечке важных данных жертвы», — объясняет Густаво Палазоло из Netskope Threat Labs.

Упомянутые видеоролики размещены на YouTube пользователем под именем Andrés Jiménez, у которого на данный момент около 400 подписчиков. Четыре ролика до сих пор доступны, а Google пока не реагирует на уведомления от экспертов.


По ссылкам в описании скачивается архив с именем BinanceNFT.bot v.1.3.zip, в котором содержатся исполняемый файлы BinanceNFT.bot v.1.3.exe и VC_redist.x86.exe. Первый является семплом RedLine, второй — установщиком Microsoft Visual C++ Redistributable. Также в архиве можно найти текстовый файл README.txt, где прописана инструкция по установке фейкового бота.

Интересно, что вредонос не будет запускаться на компьютере пользователей из следующих стран:

  • Армения
  • Азербайджан
  • Беларусь
  • Казахстан
  • Кыргызстан
  • Молдова
  • Россия
  • Таджикистан
  • Украина
  • Узбекистан

Напомним, что в начале года мы анализировали безопасность NFT и давали общее представление о невзаимозаменяемых токенах в статье «Что такое NFT и насколько безопасны невзаимозаменяемые токены». В прошлом месяце стало известно, что набор эксплойтов RIG доставляет RedLine через баг Internet Explorer.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru