



No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

No More Ransom помог 1,5 миллионам жертв шифровальщиков вернуть данные

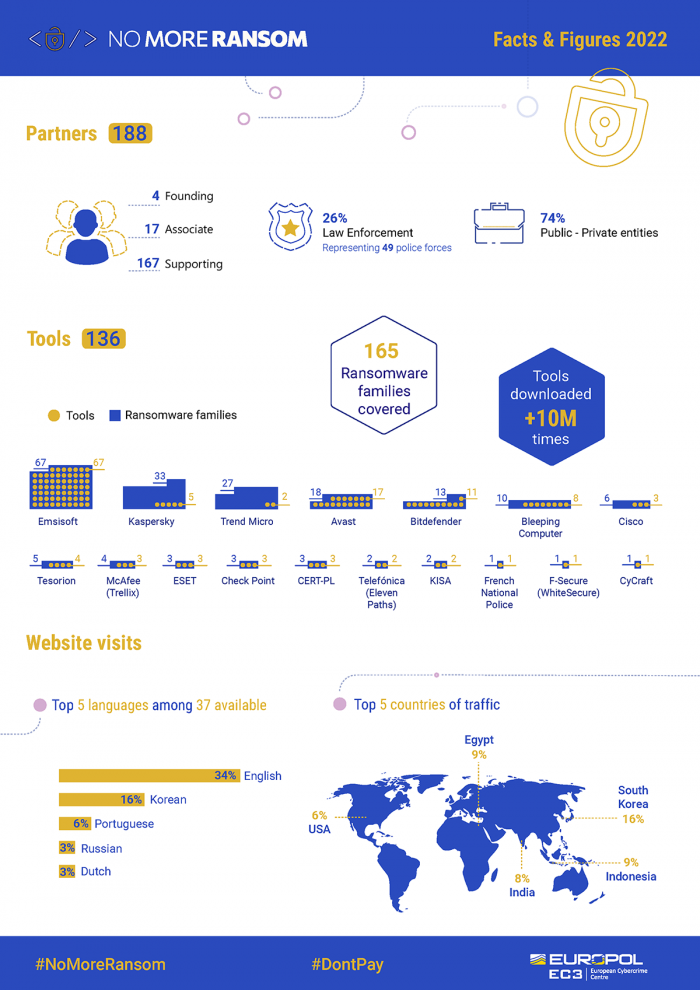
Участники ИБ-проекта No More Ransom повели итоги работы за шесть лет. Как оказалось, выложенные в общий доступ декрипторы, число которых возросло до 136, были скачаны более 10 млн раз и помогли более 1,5 млн жертв вымогательства сэкономить на выкупе.

Напомним, проект No More Ransom был запущен с инициативы Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee в 2016 году в рамках борьбы с шифровальщиками. За истекший период число партнеров программы (частных компаний, НКО, правоохранительных органов) возросло до 188.

Одноименный сайт в настоящее время доступен на 37 языках; предлагаемые 136 бесплатных утилит способны восстановить файлы, зашифрованные 165 зловредами, в том числе GandCrab, REvil/Sodinokibi, Maze/Egregor/Sekhmet, HermeticRansom и Diavol. Вскоре должен также появиться декриптор для Hive — авторы из Южной Кореи обещали выложить англоязычную версию на No More Ransom.

Девять таких инструментов созданы Kaspersky; они суммарно ориентированы на 38 вредоносных семейств. По данным ИБ-компании, за последний год ее декрипторами только в России воспользовались более 8 тыс. раз, а с 2018 года и по всему миру — более 300 тыс. раз.


«Программы-вымогатели по-прежнему остаются одной из серьёзных проблем кибербезопасности, — комментирует эксперт «Лаборатории Касперского» Дмитрий Галов. — Только за первые три месяца 2022 года более 74 тысяч пользователей столкнулись с атаками шифровальщиков, и все они были успешно предотвращены. Здорово, что проект помогает людям и компаниям восстанавливать их цифровые активы без уплаты выкупов злоумышленникам. Таким образом, мы наносим удар по их уязвимому месту — самой бизнес-модели, которая предполагает заработок на расшифровке данных».

На портале No More Ransom также публикуются общая информация об угрозе, инструкции для жертв, рекомендации по профилактике заражений — их еще раз привел в своем анонсе Европол:

  • регулярно создавать резервные копии данных, хранящихся на устройствах;
  • не кликать бездумно по ссылкам;
  • не открывать вложения в письма незнакомых отправителей, даже если послания кажутся важными и выглядят убедительно;
  • своевременно обновлять ОС и защитный софт;
  • использовать двухфакторную аутентификацию (2FA) для доступа к аккаунтам пользователей;
  • ограничить экспорт больших объемов корпоративных данных на внешние файлообменники;
  • если заражение все же произошло, не платить вымогателям, а поставить в известность правоохранительные органы и проверить наличие бесплатного декриптора на No More Ransom.
Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru