



Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Итальянский ИБ-исследователь, известный в Твиттере как @reecdeep, создал декриптор ключевого потока, генерируемого Hive версии 5. Инструмент, позволяющий вернуть данные, которые зашифровал переписанный на Rust вредонос, выложен в безвозмездное пользование на GitHub.

В конце прошлого месяца вышел бесплатный декриптор для жертв Hive, написанного на Go (версий c 1 по 4 включительно). Авторы утилиты предупредили, что в случае заражения шифровальщиком новейшей версии она бесполезна.

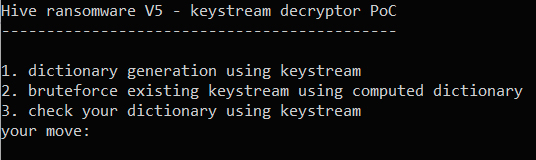
Это ограничение теперь снято благодаря reecDeep. Специалист по реверс-инжинирингу изучил шифратор, написанный на Rust, и создал PoC-кейген, а затем программу, способную из-под отладчика генерировать списки ключей и подбирать нужные прямо на зараженной машине. Пользователю при этом предоставляется выбор из трех возможных операций:


В комментарии для Tech Monitor аналитик отметил, что стимулом для создания PoC-декриптора послужил рост активности Hive. Операторы шифровальщика сосредоточили внимание на медицинских учреждениях, и такие атаки ставят под угрозу здоровье и даже жизнь пациентов.

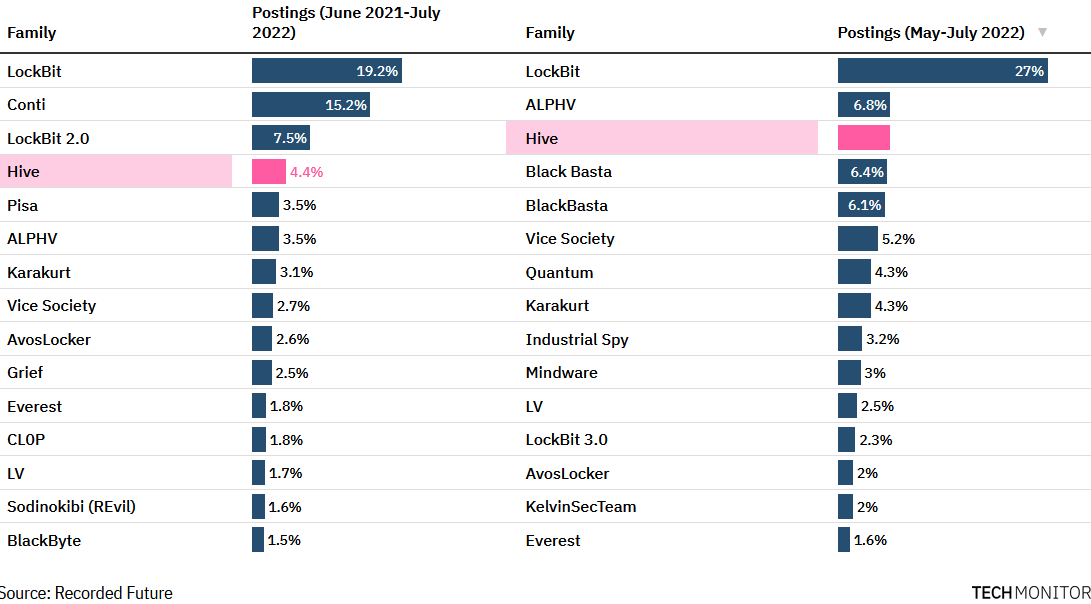
По данным Recorded Future, с которыми ознакомился репортер, Hive сейчас делит второе место с BlackCat в рейтинге вредоносов по числу публикаций на сайтах утечек, созданных вымогателями. Возглавляет печальный список по-прежнему LockBit — похожие результаты за май получили аналитики из NCC Group.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru