



Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

Emsisoft выпустила бесплатный декриптор для жертв шифровальщика Diavol

В Emsisoft создали утилиту для восстановления файлов, зашифрованных Diavol. Декриптор предоставляется в пользование на безвозмездной основе, но не гарантирует возврата всех данных пользователя.

Вымогатель Diavol появился в поле зрения ИБ-экспертов в июне прошлого года. Анализ образцов зловреда выявил сходство с Conti, а также существенное отличие: при запуске шифратора новобранец не делает исключения для россиян.

Бесплатный декриптор Emsisoft доступен в загрузках на сайте ИБ-компании. Согласно руководству по использованию, для получения ключей шифрования утилите нужна отправная пара файлов — зашифрованный вариант и его оригинал весом не менее 20 Кбайт.

Эксперты подчеркивают, что их инструмент пока несовершенен и может оказаться не в состоянии расшифровать файлы, по размеру превышающие пробный ввод. Они также не могут обещать, что результат по содержимому будет идентичен оригиналу: Diavol не сохраняет информацию о файлах жертвы перед запуском шифратора.

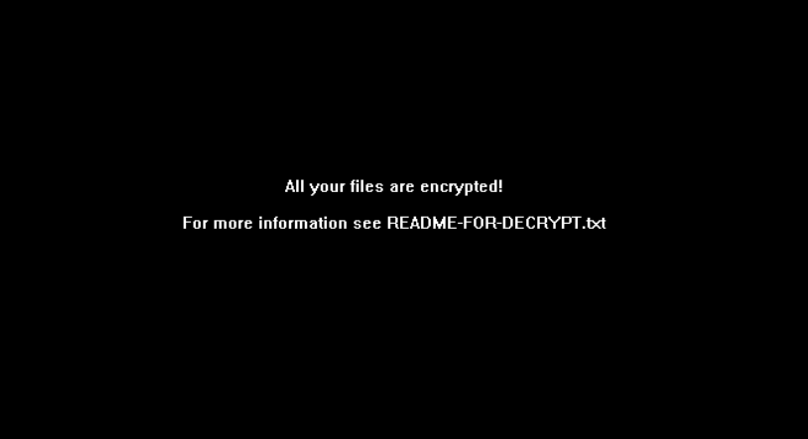
Для шифрования вредонос использует ассиметричный алгоритм (RSA), что нечасто встречается у зловредов этого класса; к зашифрованным файлам добавляется расширение .lock64. В записке с требованием выкупа (README_FOR_DECRYPT.txt) утверждается, что данные жертвы украдены и будут опубликованы в случае неуплаты выкупа, однако свидетельств реальности этой угрозы никто пока не нашел.

По завершении процесса шифрования Diavol также заменяет обои рабочего стола. Для получения инструкций по оплате ключа расшифровки жертву приглашают на специально созданный сайт в сети Tor.


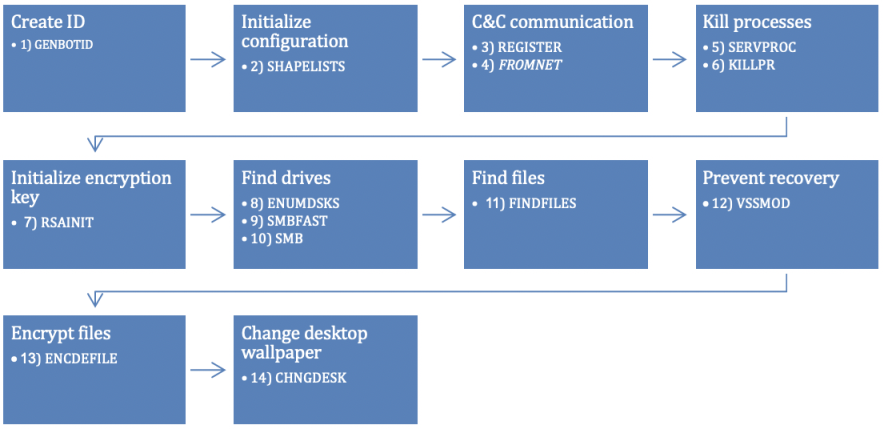
Авторы вредоноса не используют упаковщик и не обучили его приемам против дизассемблирования, но применяют интересную технику для обфускации кода — основные процедуры Diavol хранятся в растровых BMP-изображениях, которые в заданном порядке вызываются из раздела ресурсов исполняемого файла (PE). Перед вызовом каждой подпрограммы байты копируются из изображения в глобальный буфер, имеющий разрешения на выполнение.

Подпишитесь на новости

Подросток месяцами обсуждал суицид с ИИ Google, школьная защита запоздала

Школьный ноутбук, ИИ в поисковике и система мониторинга — внушительный набор технологий, который всё равно не обеспечил своевременную помощь ребёнку. Родители 13-летней девочки из Северной Каролины подали иск против Google и Alphabet. Они утверждают, что общение с ИИ через школьный Chromebook способствовало развитию у дочери суицидального кризиса.

Как рассказывает WIRED, девочка месяцами обсуждала с ИИ депрессию и самоубийство.

Школьная система мониторинга неделями не поднимала тревогу. Когда уведомление наконец появилось, оно попало бывшему школьному консультанту, который переслал его действующим сотрудникам. После этого вмешалась мать.

По данным Reuters, родители узнали о происходящем после того, как защитное ПО пометило документ с планами похорон. В иске также утверждается, что бот помогал девочке скрывать своё состояние от близких.

По мнению родителей, Google встроила ИИ в привычные продукты, не предупредив школы и семьи о рисках.

Google заявила, что изучает иск. Корпорация добра подчёркивает, что работала с медицинскими специалистами и экспертами над защитными функциями, которые должны направлять молодых пользователей к реальной помощи.

RSS: Новости на портале Anti-Malware.ru