



Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

В ходе разбора одной из недавних атак эксперты Fortinet обнаружили новую вымогательскую программу с именем Diavol. Анализ ее образцов выявил сходство по коду с Conti — хорошо известным шифровальщиком, для доставки которого зачастую используются боты Trickbot.

Новобранец был запущен в сеть клиента Fortinet вместе с новейшей (третьей) версией Conti, но с интервалом в один день и на разные Windows-машины. Как оказалось, интервенты используют одинаковые параметры командной строки для запуска поиска дисков и шифрования файлов. Однако Diavol отличает отсутствие проверок, предотвращающих шифрование на территории России, и признаков кражи данных для публикации в случае неуплаты выкупа.

Новоявленный зловред также не использует обфускацию — только прячет основные подпрограммы в растровых изображениях, которые эксперты обнаружили в ресурсах исполняемого файла (locker.exe).

Совокупно анализ Diavol выявил 14 различных процедур и функций, выполняемых в следующем порядке:

  • создание идентификатора жертвы;
  • инициализация (копирование вшитых в код параметров конфигурации);
  • регистрация на C2-сервере (расположен в Германии), обновление конфигурации;
  • принудительное завершение Windows-служб и процессов для максимального охвата файлов (Google Chrome, базы данных, веб-серверы, офисные и финансовые приложения, виртуальные машины);
  • инициализация ключа шифрования (публичный RSA);
  • поиск дисков для шифрования (локальные и сетевые общего пользования);
  • поиск файлов для шифрования;
  • удаление теневых копий Windows (чтобы воспрепятствовать восстановлению данных);
  • шифрование (с использованием стандартного WinCrypt API, к итогу добавляется расширение .lock64);
  • замена обоев рабочего стола.

О завершении работы Diavol свидетельствует черный экран, сообщающий жертве о случившемся и предлагающий ознакомиться с информацией в файле README-FOR-DECRYPT.txt. Эти файлы создаются во всех папках независимо от наличия зашифрованных файлов.

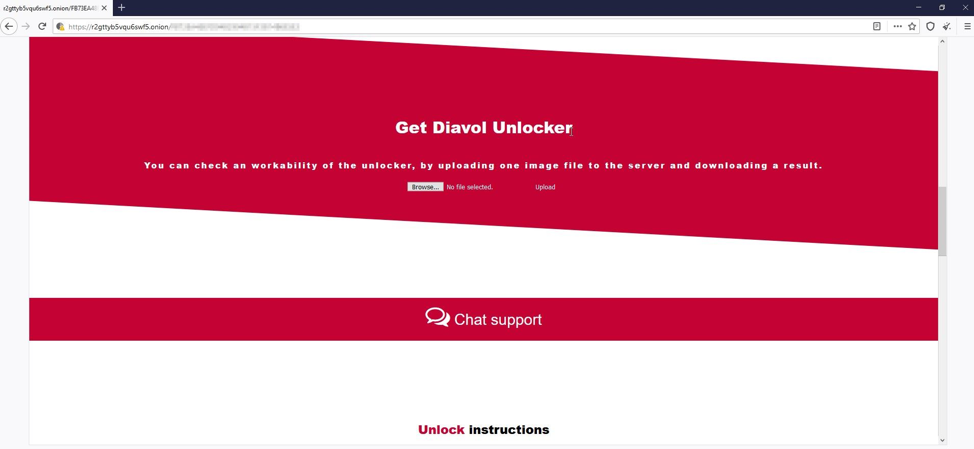
В тексте README приведены инструкции со ссылкой на сайт в сети Tor. Продолжая запугивать жертву, злоумышленники утверждают, что похитили данные из сети, и обещают опубликовать их, если не получат деньги. Поскольку признаков кражи аналитики не обнаружили, было решено, что это просто блеф — или задел под будущий функционал.

Для преобразования файлов Diavol использует ассиметричное шифрование — редкий случай для вымогательских программ. Их создатели обычно отдают предпочтение симметричным шифрам, которые работают гораздо быстрее.

Имя нового вредоноса исследователи обнаружили на onion-сайте, созданном злоумышленниками для контроля платежей. Оплата дешифратора принимается в биткойнах.


Каким образом Diavol и Conti попали в сеть жертвы, установить не удалось. Поскольку операторы Conti состоят в партнерских отношениях с ботоводами Trickbot, аналитики предположили, что «дьявольская» атака — тоже их инициатива.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru