



Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

Trickbot продал душу Дьяволу

В ходе разбора одной из недавних атак эксперты Fortinet обнаружили новую вымогательскую программу с именем Diavol. Анализ ее образцов выявил сходство по коду с Conti — хорошо известным шифровальщиком, для доставки которого зачастую используются боты Trickbot.

Новобранец был запущен в сеть клиента Fortinet вместе с новейшей (третьей) версией Conti, но с интервалом в один день и на разные Windows-машины. Как оказалось, интервенты используют одинаковые параметры командной строки для запуска поиска дисков и шифрования файлов. Однако Diavol отличает отсутствие проверок, предотвращающих шифрование на территории России, и признаков кражи данных для публикации в случае неуплаты выкупа.

Новоявленный зловред также не использует обфускацию — только прячет основные подпрограммы в растровых изображениях, которые эксперты обнаружили в ресурсах исполняемого файла (locker.exe).

Совокупно анализ Diavol выявил 14 различных процедур и функций, выполняемых в следующем порядке:

  • создание идентификатора жертвы;
  • инициализация (копирование вшитых в код параметров конфигурации);
  • регистрация на C2-сервере (расположен в Германии), обновление конфигурации;
  • принудительное завершение Windows-служб и процессов для максимального охвата файлов (Google Chrome, базы данных, веб-серверы, офисные и финансовые приложения, виртуальные машины);
  • инициализация ключа шифрования (публичный RSA);
  • поиск дисков для шифрования (локальные и сетевые общего пользования);
  • поиск файлов для шифрования;
  • удаление теневых копий Windows (чтобы воспрепятствовать восстановлению данных);
  • шифрование (с использованием стандартного WinCrypt API, к итогу добавляется расширение .lock64);
  • замена обоев рабочего стола.

О завершении работы Diavol свидетельствует черный экран, сообщающий жертве о случившемся и предлагающий ознакомиться с информацией в файле README-FOR-DECRYPT.txt. Эти файлы создаются во всех папках независимо от наличия зашифрованных файлов.

В тексте README приведены инструкции со ссылкой на сайт в сети Tor. Продолжая запугивать жертву, злоумышленники утверждают, что похитили данные из сети, и обещают опубликовать их, если не получат деньги. Поскольку признаков кражи аналитики не обнаружили, было решено, что это просто блеф — или задел под будущий функционал.

Для преобразования файлов Diavol использует ассиметричное шифрование — редкий случай для вымогательских программ. Их создатели обычно отдают предпочтение симметричным шифрам, которые работают гораздо быстрее.

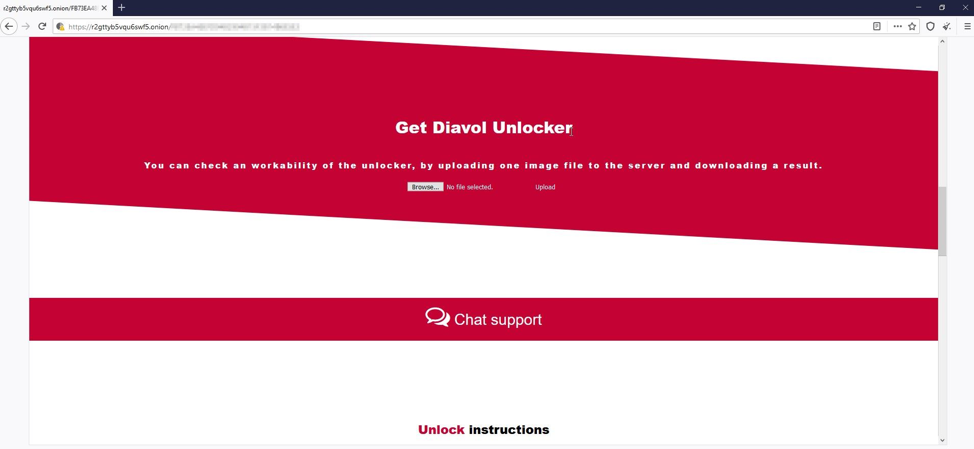
Имя нового вредоноса исследователи обнаружили на onion-сайте, созданном злоумышленниками для контроля платежей. Оплата дешифратора принимается в биткойнах.


Каким образом Diavol и Conti попали в сеть жертвы, установить не удалось. Поскольку операторы Conti состоят в партнерских отношениях с ботоводами Trickbot, аналитики предположили, что «дьявольская» атака — тоже их инициатива.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru