



Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Lapsus$ ищет инсайдеров, готовых открыть доступ к сетям Microsoft и Apple

Окрыленные своими успехами хакеры Lapsus$ открыто объявили о готовности сотрудничать с работниками крупных компаний, способными обеспечить удаленный доступ к сетям своих работодателей. Эксперты опасаются, что дерзкому примеру последуют и другие обитатели даркнета.

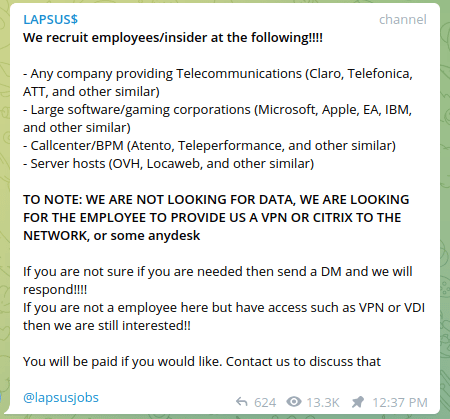
Судя по объявлению в именном Telegram-канале, грабителей интересует возможность заполучить секреты Microsoft, Apple, IBM, Electronic Arts, AT&T, OVH и других ИТ-компаний и сервис-провайдеров. За ключи к VPN, сервисам Citrix или вход через AnyDesk они готовы платить, и просят добровольцев связаться с ними напрямую для обсуждения условий.


Специалистов по ИБ поразило столь открытое заявление о своих неблаговидных намерениях. Ранее киберкриминал не афишировал такие кампании, вербуя инсайдеров путем персонального обращения по email или через LinkedIn. Экспертов тревожит, что новый тренд подхватят брокеры готового доступа, пользующегося большим спросом на черном рынке, и риск инсайда сильно возрастет.

Группировка Lapsus$ получила широкую известность атаками на NVIDIA и Samsung — взломщики украли огромное количество конфиденциальной информации. В первом случае они потребовали выкуп, угрожая публикацией краденых данных, но в итоге начали сливать их в интернет, не дожидаясь отклика. В случае с Samsung выкуп вообще не обсуждался, хакеры просто выложили в Сеть некий скриншот и описание базы данных, якобы содержащей исходные коды производителя смартфонов.

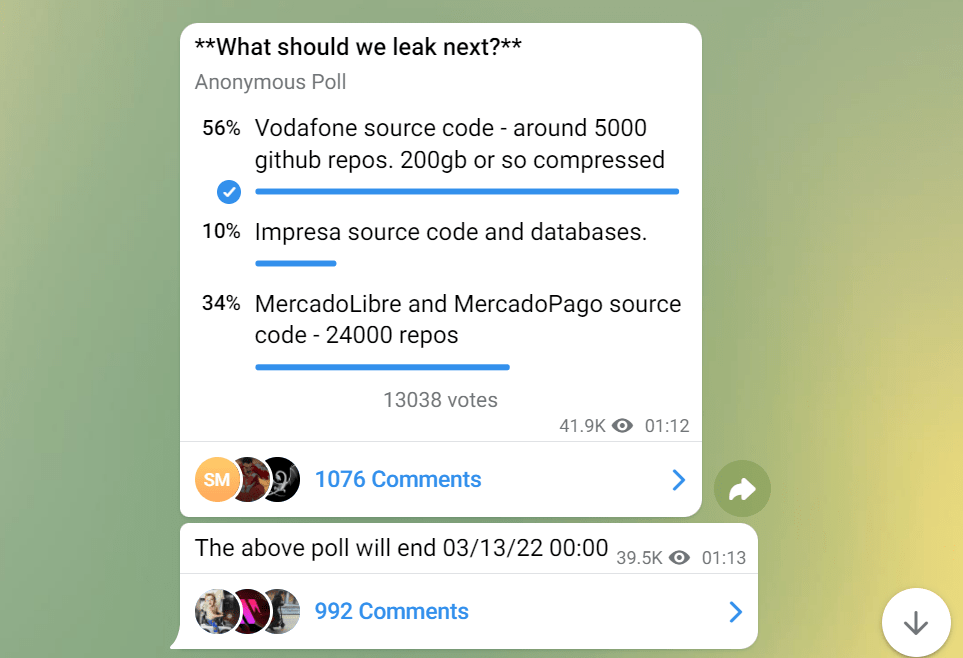
Из Telegram-канала Lapsus$ также стало известно о других ее подвигах — по крайней мере, со слов самих участников ОПГ. Они провели опрос, предложив читателям выбрать следующую жертву утечки: оператора сотовой связи Vodafone, португальский медиахолдинг Impresa или аргентинские ecommerce-компании MercadoLibre и MercadoPago.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru