


Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

Российский хостинг Proton66 используют для атак и раздачи зловредов

С 8 января в Trustwave SpiderLabs фиксируют активизацию сканов, попыток брутфорса и эксплойта, исходящих с IP-адресов российского хостера Proton66. Расследование выявило в AS-сети также командные серверы ряда вредоносов.

Эксперты полагают, что Proton66, как и другой российский сервис-провайдер, Prospero, вовлечен в схемы предоставления услуг bulletproof-хостинга, продвигаемые в даркнете как Securehost и BEARHOST.

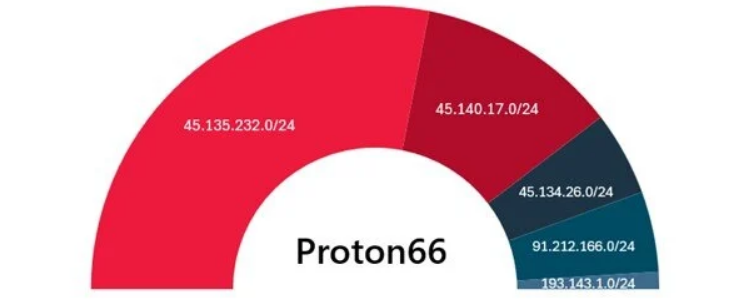
Закрепленная за Proton66 сеть AS198953 состоит из пяти блоков IP-адресов, которые в настоящее время числятся в черных списках Spamhaus и других борцов за чистоту интернета. В период с января по март вредоносную активность в основном проявляли два из них; мишенями чаще всего становились финансовые и ИТ-организации.


Из уязвимостей, которые пытались эксплуатировать злоумышленники, удалось идентифицировать следующие:

Две последние, по словам экспертов, обычно используются в атаках, нацеленных на внедрение в сеть шифровальщика SuperBlack (итерация LockBit 3.0).

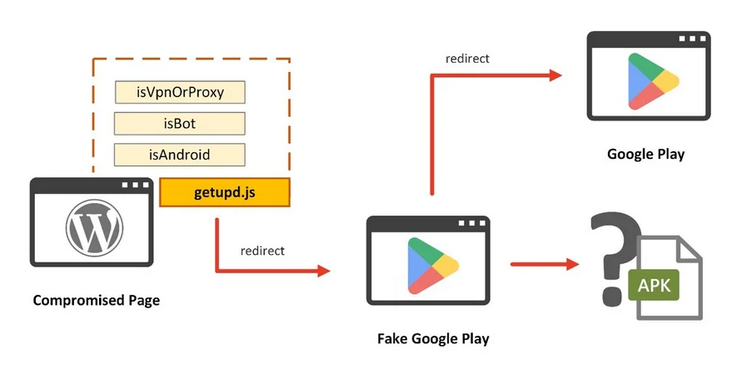
Один из IP-адресов Proton66 засветился в связи с кампанией по внедрению на WordPress-сайты редиректоров на поддельные страницы магазина Google Play.

Оба выявленных источника вредоносных JavaScript-инъекций в рамках атак на Android-устройства до недавних пор размещались на московском сервере, а теперь перенесены к гонконгскому хостеру Chang Way Technologies.


Во владениях Proton66 также были обнаружены C2-серверы и хранилища файлов XWorm, StrelaStealer, WeaXor (усовершенствованный вариант шифровальщика Mallox).

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru