


Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

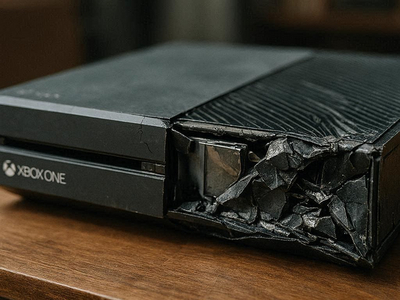
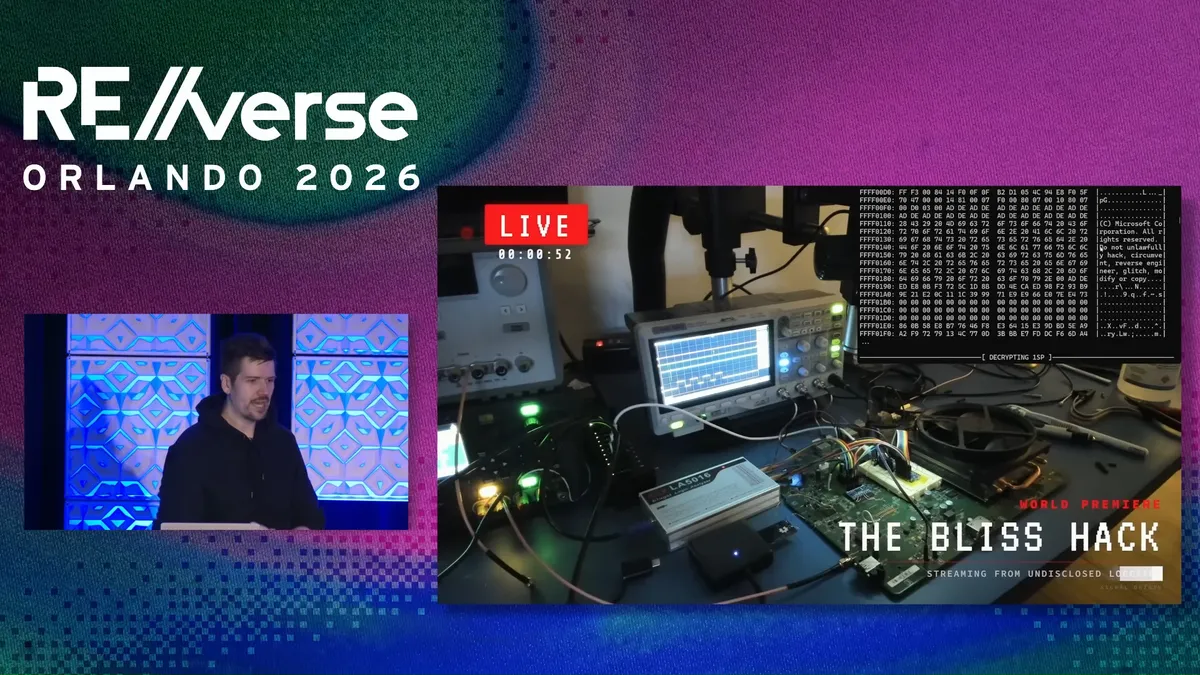
На конференции RE//verse 2026 исследователь в области безопасности Маркус «Doom» Гаазеделен представил, пожалуй, одну из самых громких аппаратных атак на консоль Microsoft за последние годы. Речь идёт о первом полноценном взломе Xbox One — приставки, которая с момента выхода в 2013 году считалась практически неприступной.

Новый метод получил название Bliss, он построен на технике Voltage Glitch Hacking — то есть на очень точечных сбоях напряжения, которые позволяют нарушить штатную работу системы защиты.

Для сообщества это история почти символическая. Когда-то Xbox 360 широко прославилась благодаря Reset Glitch Hack, а теперь и Xbox One, похоже, дождалась своего собственного большого аппаратного эксплойта.

По словам Гаазеделена, после 2013 года безопасность экосистемы Xbox фактически стала железным занавесом: Xbox One годами оставалась без полноценного взлома, и Microsoft не без оснований гордилась этим. Даже через семь лет после релиза инженеры компании называли её самым защищённым продуктом Microsoft.


Суть атаки Bliss в том, что исследователь отказался от классического подхода со сбросом системы и вместо этого сосредоточился на кратковременном провале напряжения на линии питания процессора. Задача была крайне сложной: чтобы вообще понять, в какой момент и куда нужно «ударить», пришлось создавать собственные инструменты аппаратного анализа.

В результате появилась схема с двумя точно выверенными сбоями напряжения подряд. Первый позволяет пропустить этап, на котором настраивается защита памяти ARM Cortex, а второй вмешивается в операцию чтения заголовка и даёт возможность передать выполнение в данные, которые контролирует атакующий.

Поскольку вектор атаки направлен на boot ROM, противостоять ей обычным обновлением, по сути, нельзя.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru