


Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

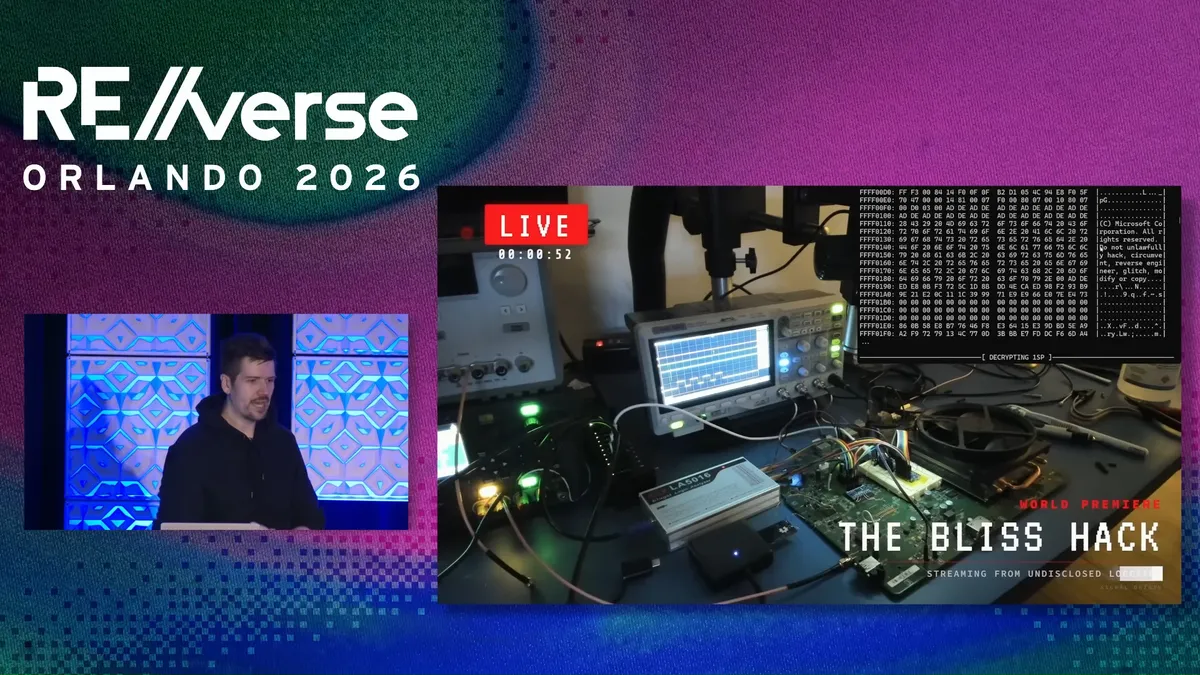
На конференции RE//verse 2026 исследователь в области безопасности Маркус «Doom» Гаазеделен представил, пожалуй, одну из самых громких аппаратных атак на консоль Microsoft за последние годы. Речь идёт о первом полноценном взломе Xbox One — приставки, которая с момента выхода в 2013 году считалась практически неприступной.

Новый метод получил название Bliss, он построен на технике Voltage Glitch Hacking — то есть на очень точечных сбоях напряжения, которые позволяют нарушить штатную работу системы защиты.

Для сообщества это история почти символическая. Когда-то Xbox 360 широко прославилась благодаря Reset Glitch Hack, а теперь и Xbox One, похоже, дождалась своего собственного большого аппаратного эксплойта.

По словам Гаазеделена, после 2013 года безопасность экосистемы Xbox фактически стала железным занавесом: Xbox One годами оставалась без полноценного взлома, и Microsoft не без оснований гордилась этим. Даже через семь лет после релиза инженеры компании называли её самым защищённым продуктом Microsoft.


Суть атаки Bliss в том, что исследователь отказался от классического подхода со сбросом системы и вместо этого сосредоточился на кратковременном провале напряжения на линии питания процессора. Задача была крайне сложной: чтобы вообще понять, в какой момент и куда нужно «ударить», пришлось создавать собственные инструменты аппаратного анализа.

В результате появилась схема с двумя точно выверенными сбоями напряжения подряд. Первый позволяет пропустить этап, на котором настраивается защита памяти ARM Cortex, а второй вмешивается в операцию чтения заголовка и даёт возможность передать выполнение в данные, которые контролирует атакующий.

Поскольку вектор атаки направлен на boot ROM, противостоять ей обычным обновлением, по сути, нельзя.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru