


Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

Неприступную Xbox One впервые полноценно взломали

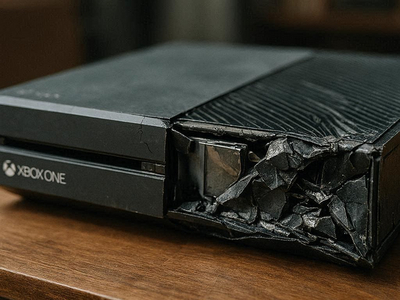
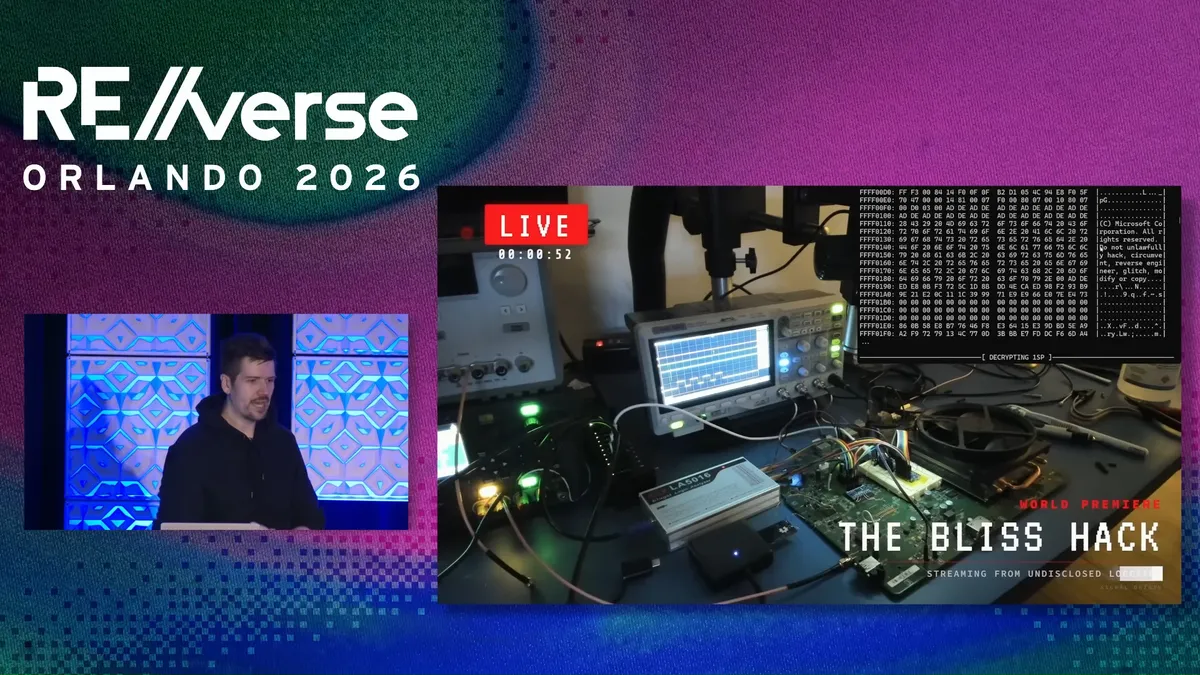
На конференции RE//verse 2026 исследователь в области безопасности Маркус «Doom» Гаазеделен представил, пожалуй, одну из самых громких аппаратных атак на консоль Microsoft за последние годы. Речь идёт о первом полноценном взломе Xbox One — приставки, которая с момента выхода в 2013 году считалась практически неприступной.

Новый метод получил название Bliss, он построен на технике Voltage Glitch Hacking — то есть на очень точечных сбоях напряжения, которые позволяют нарушить штатную работу системы защиты.

Для сообщества это история почти символическая. Когда-то Xbox 360 широко прославилась благодаря Reset Glitch Hack, а теперь и Xbox One, похоже, дождалась своего собственного большого аппаратного эксплойта.

По словам Гаазеделена, после 2013 года безопасность экосистемы Xbox фактически стала железным занавесом: Xbox One годами оставалась без полноценного взлома, и Microsoft не без оснований гордилась этим. Даже через семь лет после релиза инженеры компании называли её самым защищённым продуктом Microsoft.


Суть атаки Bliss в том, что исследователь отказался от классического подхода со сбросом системы и вместо этого сосредоточился на кратковременном провале напряжения на линии питания процессора. Задача была крайне сложной: чтобы вообще понять, в какой момент и куда нужно «ударить», пришлось создавать собственные инструменты аппаратного анализа.

В результате появилась схема с двумя точно выверенными сбоями напряжения подряд. Первый позволяет пропустить этап, на котором настраивается защита памяти ARM Cortex, а второй вмешивается в операцию чтения заголовка и даёт возможность передать выполнение в данные, которые контролирует атакующий.

Поскольку вектор атаки направлен на boot ROM, противостоять ей обычным обновлением, по сути, нельзя.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru