


WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

Meta добавляет новые инструменты против мошенничества сразу в Facebook, Messenger и WhatsApp (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России). Идея простая: предупредить пользователя ещё до того, как он успеет попасться на подозрительную схему.

Похожие антискам-меры компания уже анонсировала раньше, а в 2025-2026 годах тема явно стала для неё одной из приоритетных.

В WhatsApp новая защита касается запросов на привязку устройства. Если система замечает подозрительные сигналы в таком запросе, пользователю покажут предупреждение с дополнительным контекстом, в том числе откуда именно идёт попытка привязки.

Это должно помочь остановить схему, в которой жертву убеждают ввести код или отсканировать QR-код, а потом фактически подключают аккаунт WhatsApp к устройству мошенника.


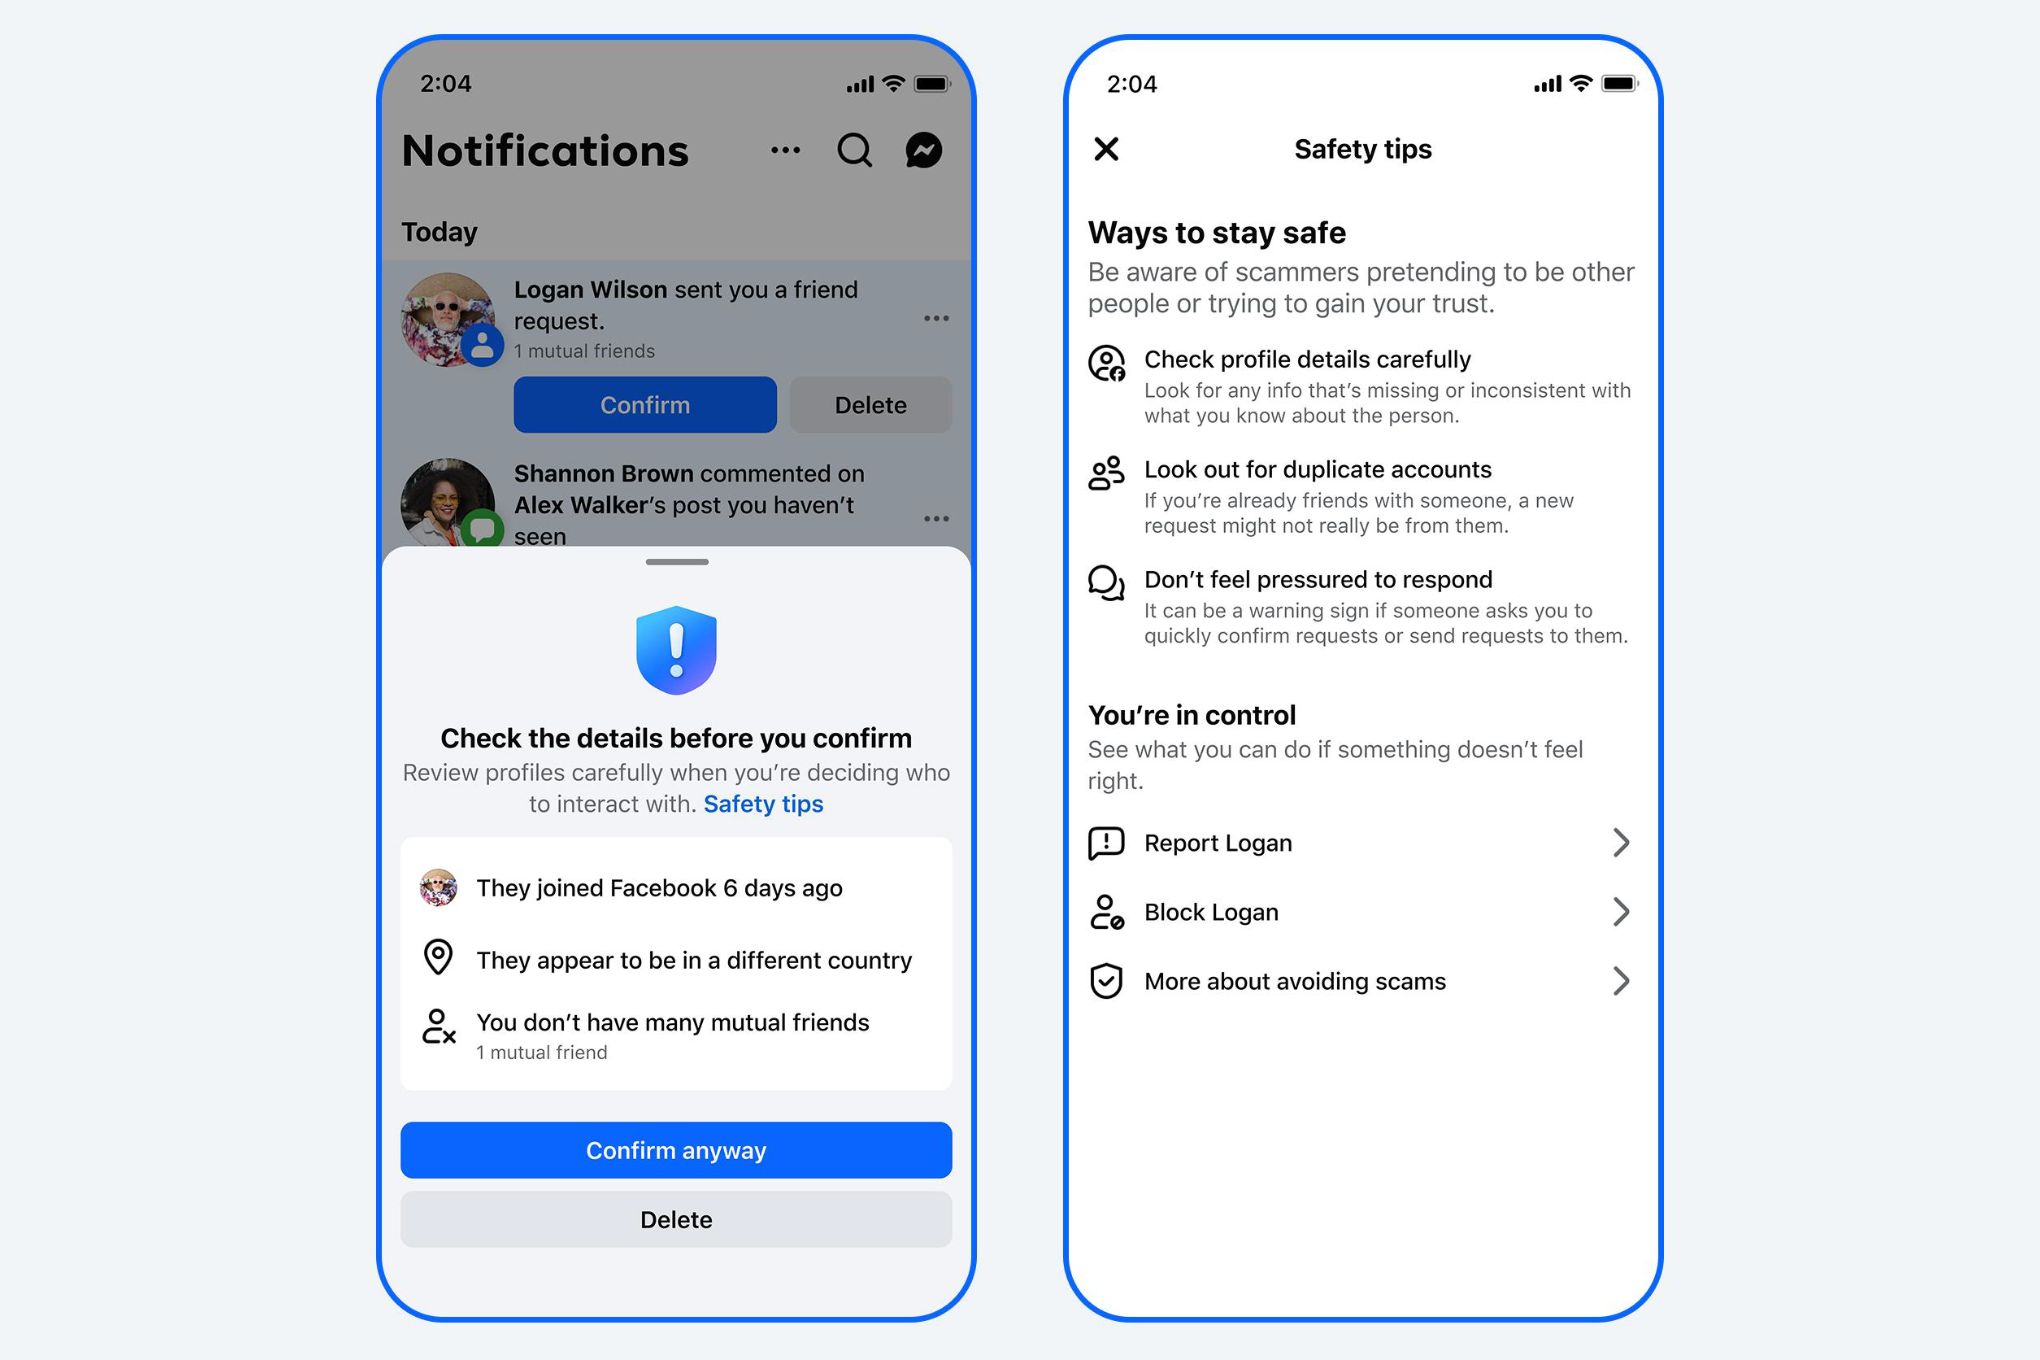
В Facebook компания тестирует похожие предупреждения для подозрительных запросов в друзья. Сигналом могут стать, например, отсутствие общих друзей или другие признаки аномальной активности аккаунта. Логика здесь та же: не запрещать действие автоматически, а дать пользователю чуть больше информации перед тем, как он нажмёт «принять», «отклонить» или «заблокировать».

Meta только в 2025 году удалила более 134 млн мошеннических рекламных объявлений, а раньше также рассказывала о массовом удалении аккаунтов, связанных со скам-центрами.

На днях в свежей бета-версии WhatsApp появилась новая функция с участием Meta AI. Теперь пользователи могут структурировать диалоги с ИИ: каждый новый промпт запускает отдельную «ветку» общения.

Подпишитесь на новости

Google закрыла 25 уязвимостей в Android, включая семь критических

Android получил октябрьскую порцию патчей: Google закрыла 25 уязвимостей в компонентах Framework и System. Семь из них признаны критическими. Самая опасная брешь позволяет локально повысить права без дополнительных разрешений и без участия пользователя, нажимать на подозрительную ссылку для ее эксплуатации не требуется.

Подробности опубликованы в бюллетене Google. Патчи проходит под номером 2026-10-01. Именно эту дату или более новую стоит искать в сведениях об обновлении безопасности устройства.

Во Framework устранены семь проблем: пять связаны с повышением привилегий, две — с отказом в обслуживании. Критическая уязвимость этого компонента может вызвать отказ в обслуживании без действий владельца устройства.

В System закрыты еще 18 брешей: восемь позволяют повысить привилегии, пять вызывают отказ в обслуживании, четыре ведут к раскрытию информации. Еще одна связана с удаленным выполнением кода. Шесть уязвимостей System получили критический статус.

Три проблемы из бюллетеня также исправляются через системные обновления Google Play: одна затрагивает Telephonycore, две — Wi-Fi. Это часть перечисленных исправлений, поэтому прибавлять их к общему числу 25 не нужно.

Для Pixel подготовлены дополнительные патчи шести уязвимостей, включая три критические в Bluetooth, GDMC и GSA. Android Automotive OS получил исправления основного бюллетеня и еще пяти проблем высокой опасности.

Google не сообщает об эксплуатации этих уязвимостей в реальных атаках. Но ждать, пока появятся такие новости, — сомнительная стратегия. Проверьте доступность обновлений: сроки доставки патчей на конкретный смартфон зависят от производителя.

RSS: Новости на портале Anti-Malware.ru