


WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

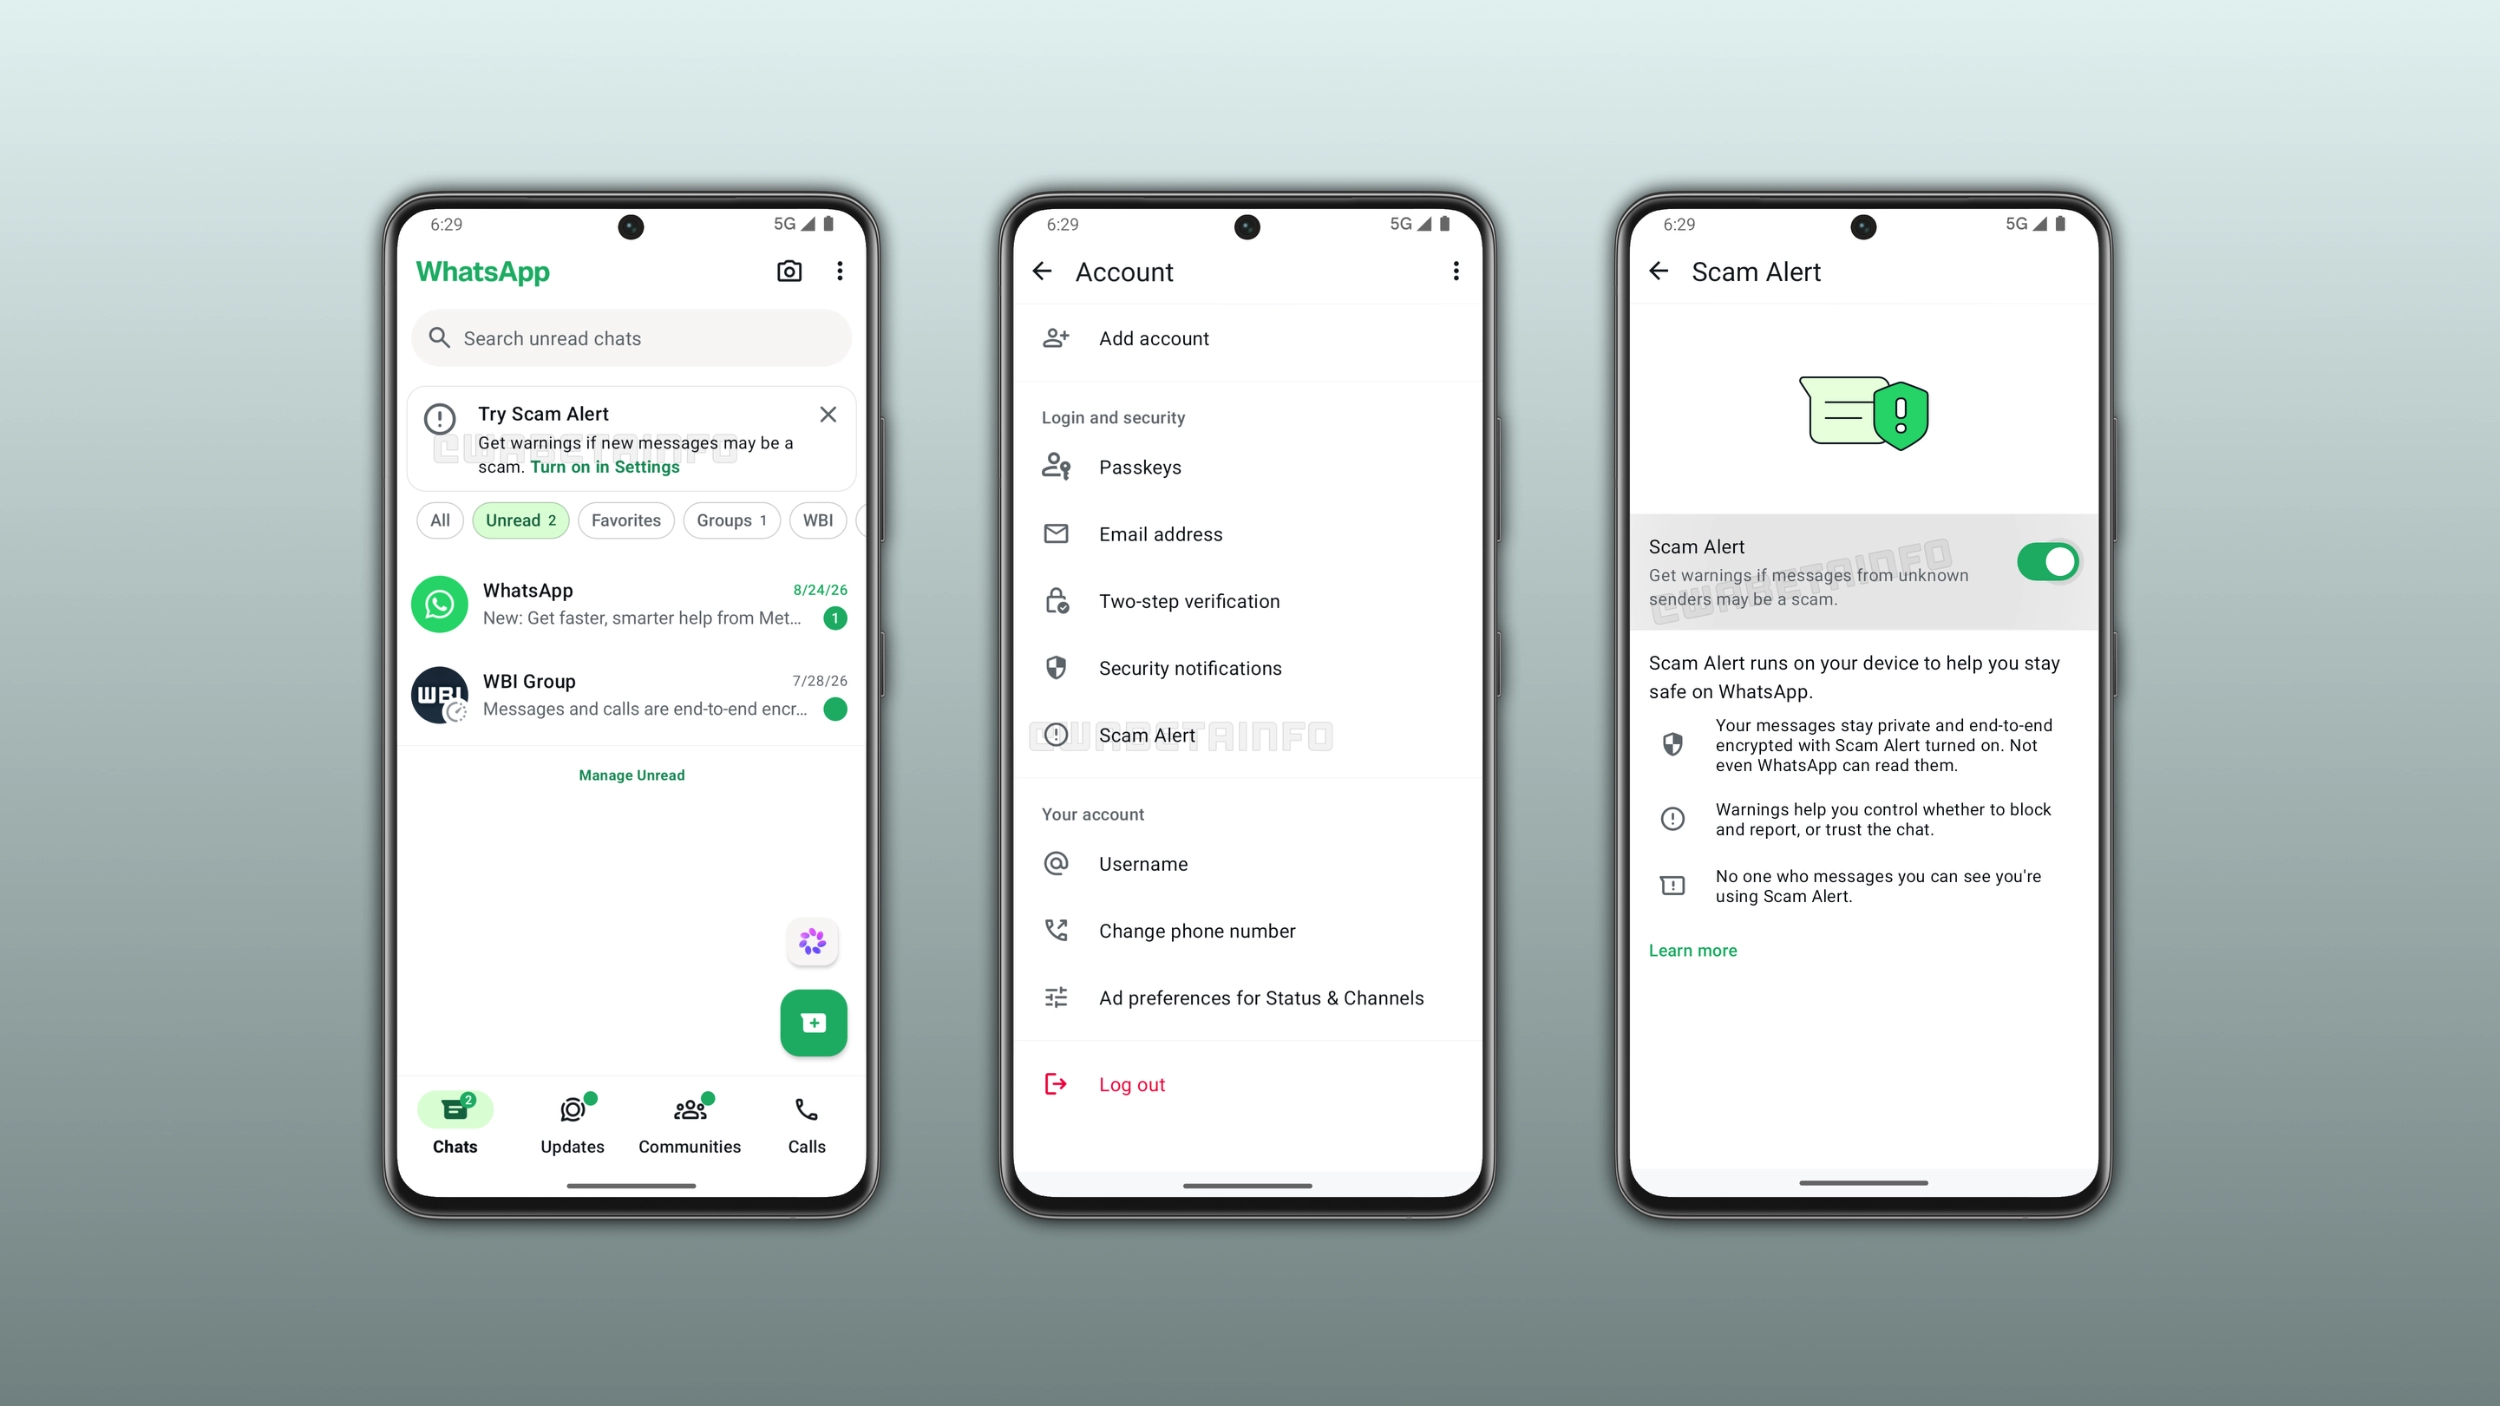
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) тестирует функцию Scam Alert, которая распознаёт признаки мошенничества в сообщениях от неизвестных контактов. Если переписка выглядит подозрительно, мессенджер покажет внутри чата предупреждение «Это может быть мошенничество».

Получатель сможет сразу заблокировать отправителя и пожаловаться на него либо отметить разговор как доверенный, если алгоритм перестарался.

Собеседник при этом не узнает, что WhatsApp повесил на его сообщения цифровую табличку.

Проверка выполняется локальной моделью машинного обучения прямо на смартфоне. Входящие сообщения не отправляются автоматически в WhatsApp, Meta или сторонние облачные сервисы.


Поделиться данными можно добровольно: например, после ошибочного предупреждения приложение предложит отправить последние пять сообщений для улучшения модели.

Функция также ведёт локальный журнал активности. В нём можно посмотреть, когда Scam Alert был включён, какие сообщения он счёл подозрительными и какая версия модели принимала решение.

По данным WABetaInfo, пока защита отключена по умолчанию и доступна лишь небольшому числу участников бета-тестирования WhatsApp для Android. Даже установка последней тестовой версии не гарантирует её появления: доступ выдаётся со стороны сервера. В будущем функция ожидается на iOS, но сроков публичного запуска компания не назвала.

Подпишитесь на новости

Хакеры разморозили холодильные установки в супермаркетах Франции

Кибератака на французские супермаркеты обернулась вполне материальным ущербом: злоумышленники нарушили работу холодильных установок, и магазинам пришлось списывать свежие и замороженные продукты. Инцидент затронул сотни торговых точек.

Как сообщает AFP, пострадали 150-200 магазинов Intermarché и почти 100 точек Coopérative U.

Сети подтвердили атаку; парижская прокуратура начала расследование. Также сообщается о возгораниях, связанных с инцидентом. По сообщениям французских СМИ, атакующие добрались до систем управления холодильным оборудованием Danfoss и включили принудительную непрерывную разморозку.

В публикациях фигурирует температурная настройка 50 °C — речь о заданном параметре. Обычная функция обслуживания оборудования превратилась в инструмент саботажа: вместо кратковременного удаления наледи установки продолжали размораживаться.

Для продуктов нарушение холодовой цепи означает потерю пригодности к продаже. Точный совокупный ущерб пока не установлен.

Глава Coopérative U Доминик Шельшер назвал атаку беспрецедентной и сообщил, что команды работают вместе со специалистами по холодильному оборудованию над восстановлением.

Вопросы о способе проникновения и ответственных за атаку еще предстоит выяснить. Но последствия уже видны: поломка цифрового управления заканчивается списанием вполне настоящего товара.

RSS: Новости на портале Anti-Malware.ru