


WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

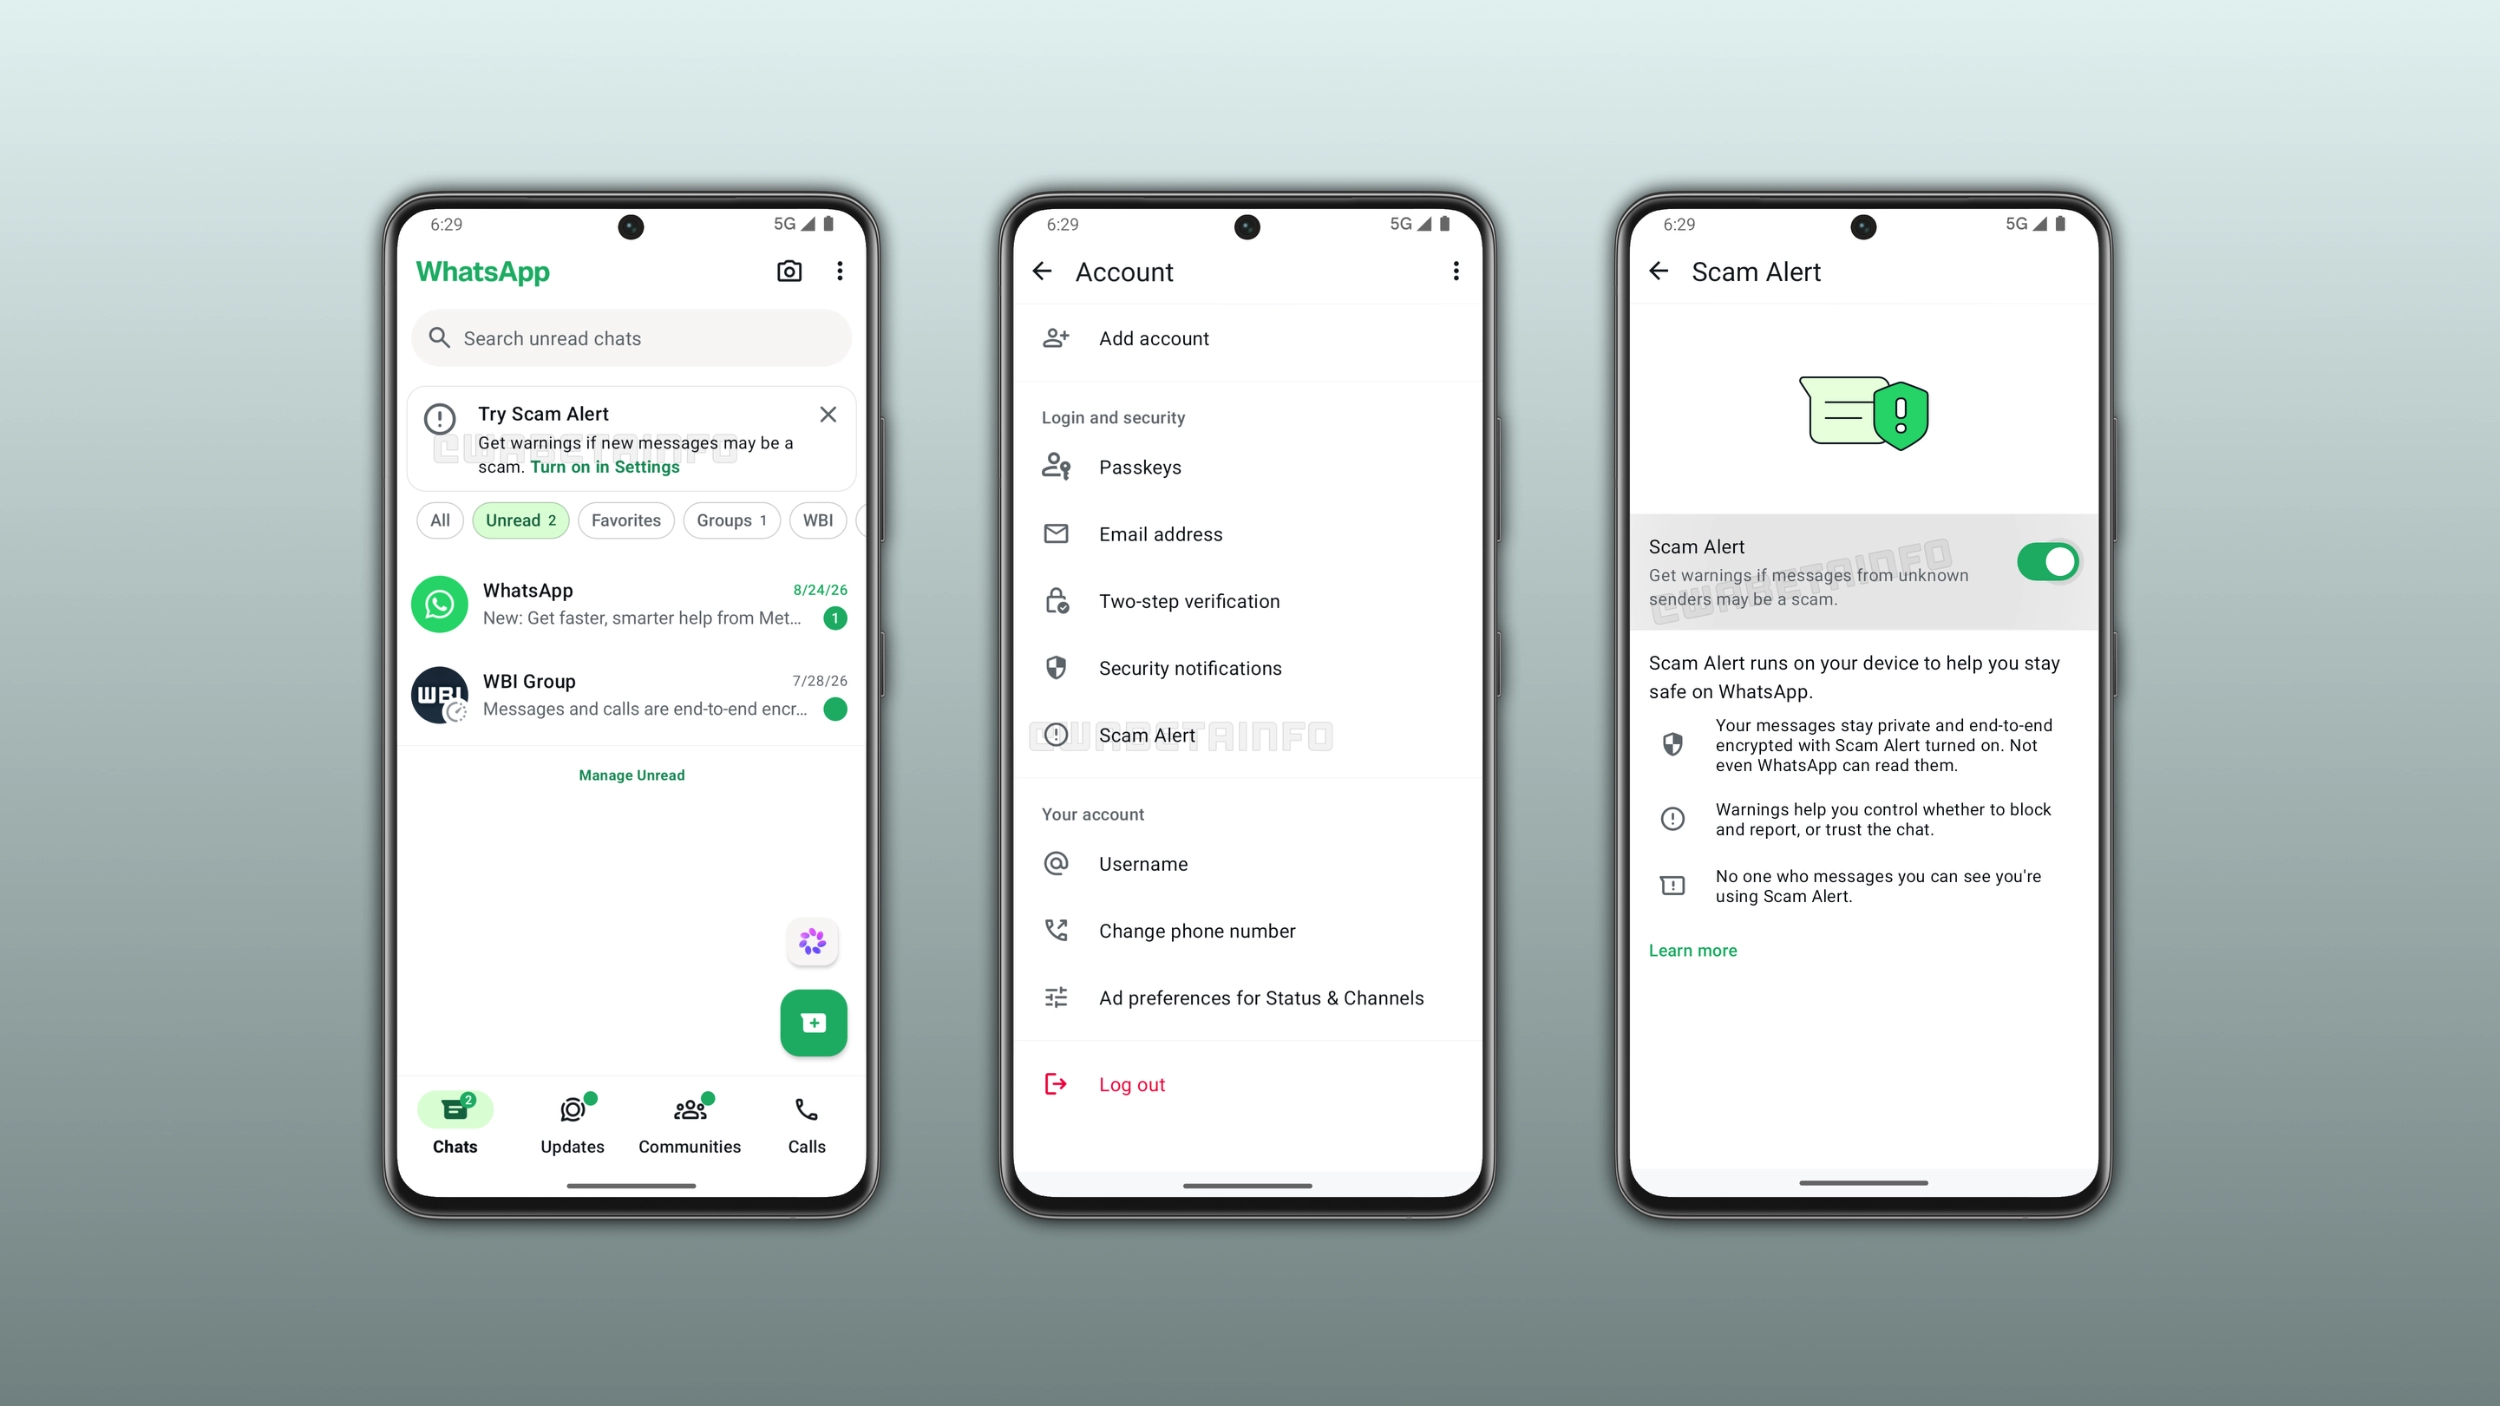
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) тестирует функцию Scam Alert, которая распознаёт признаки мошенничества в сообщениях от неизвестных контактов. Если переписка выглядит подозрительно, мессенджер покажет внутри чата предупреждение «Это может быть мошенничество».

Получатель сможет сразу заблокировать отправителя и пожаловаться на него либо отметить разговор как доверенный, если алгоритм перестарался.

Собеседник при этом не узнает, что WhatsApp повесил на его сообщения цифровую табличку.

Проверка выполняется локальной моделью машинного обучения прямо на смартфоне. Входящие сообщения не отправляются автоматически в WhatsApp, Meta или сторонние облачные сервисы.


Поделиться данными можно добровольно: например, после ошибочного предупреждения приложение предложит отправить последние пять сообщений для улучшения модели.

Функция также ведёт локальный журнал активности. В нём можно посмотреть, когда Scam Alert был включён, какие сообщения он счёл подозрительными и какая версия модели принимала решение.

По данным WABetaInfo, пока защита отключена по умолчанию и доступна лишь небольшому числу участников бета-тестирования WhatsApp для Android. Даже установка последней тестовой версии не гарантирует её появления: доступ выдаётся со стороны сервера. В будущем функция ожидается на iOS, но сроков публичного запуска компания не назвала.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru