


WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

WhatsApp начнёт предупреждать о мошенниках прямо в переписке

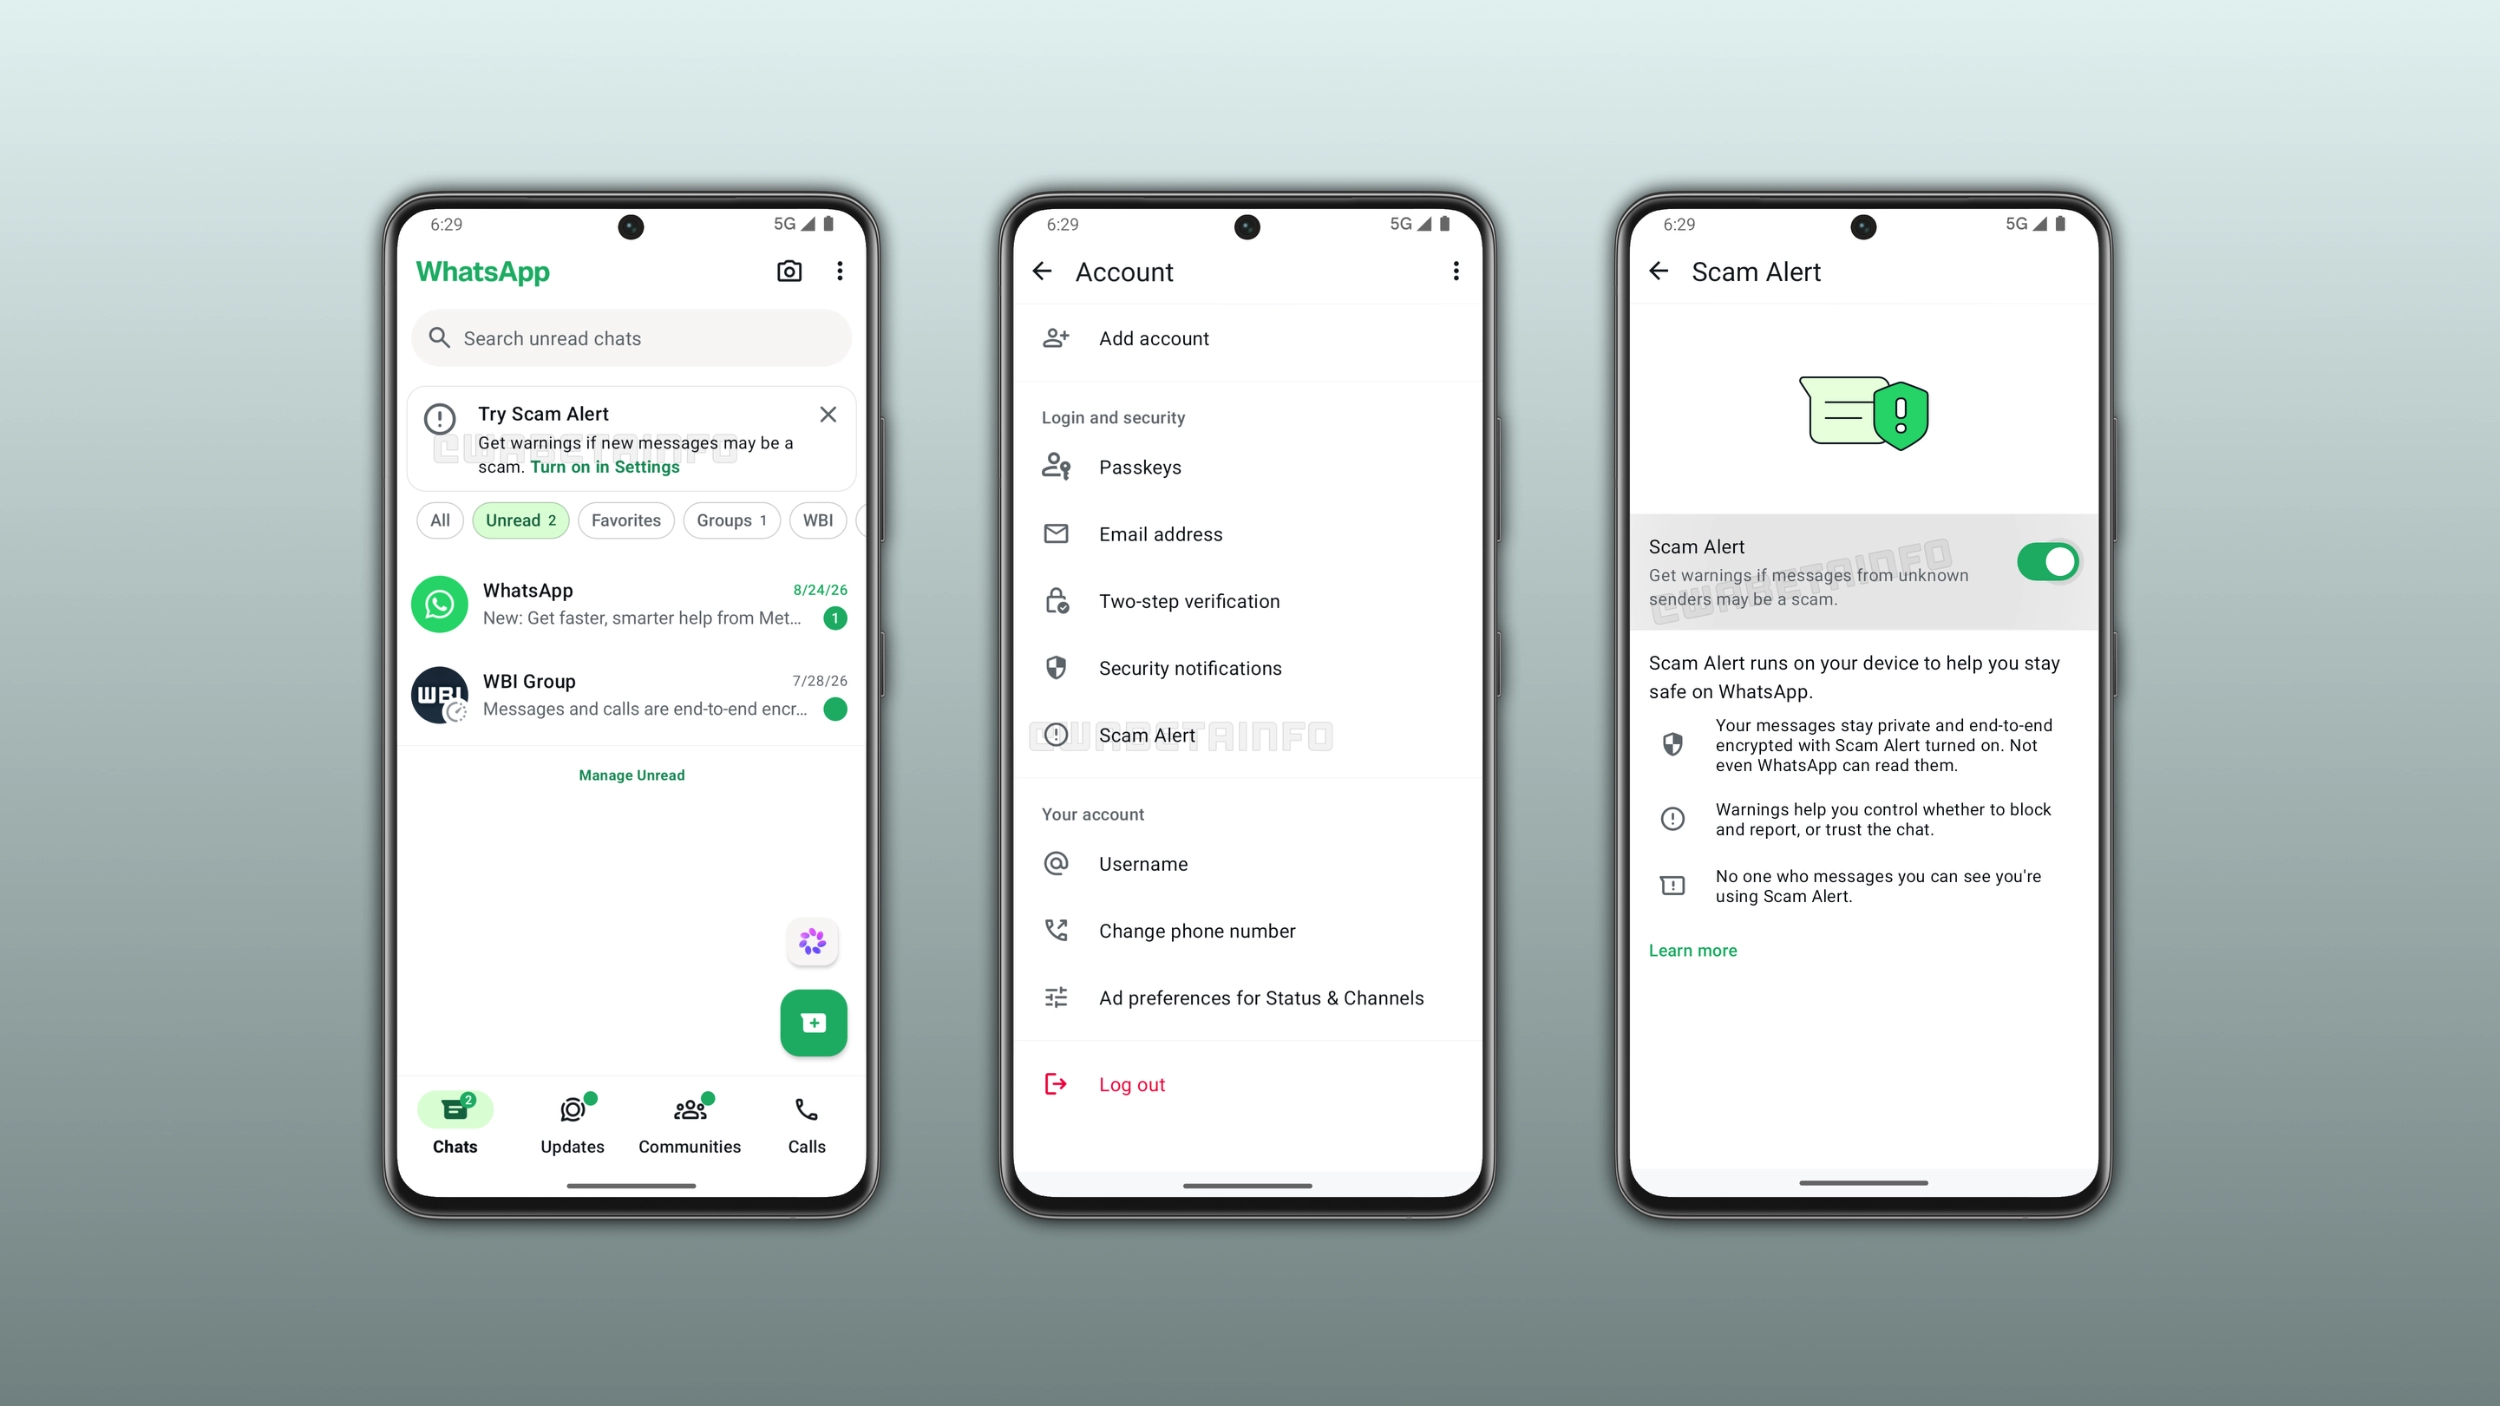
WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) тестирует функцию Scam Alert, которая распознаёт признаки мошенничества в сообщениях от неизвестных контактов. Если переписка выглядит подозрительно, мессенджер покажет внутри чата предупреждение «Это может быть мошенничество».

Получатель сможет сразу заблокировать отправителя и пожаловаться на него либо отметить разговор как доверенный, если алгоритм перестарался.

Собеседник при этом не узнает, что WhatsApp повесил на его сообщения цифровую табличку.

Проверка выполняется локальной моделью машинного обучения прямо на смартфоне. Входящие сообщения не отправляются автоматически в WhatsApp, Meta или сторонние облачные сервисы.


Поделиться данными можно добровольно: например, после ошибочного предупреждения приложение предложит отправить последние пять сообщений для улучшения модели.

Функция также ведёт локальный журнал активности. В нём можно посмотреть, когда Scam Alert был включён, какие сообщения он счёл подозрительными и какая версия модели принимала решение.

По данным WABetaInfo, пока защита отключена по умолчанию и доступна лишь небольшому числу участников бета-тестирования WhatsApp для Android. Даже установка последней тестовой версии не гарантирует её появления: доступ выдаётся со стороны сервера. В будущем функция ожидается на iOS, но сроков публичного запуска компания не назвала.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru