



Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

Новый вредонос StrelaStealer крадет учетки из Outlook и Thunderbird

В дикой природе обнаружен не известный ранее инфостилер, которого интересуют только ключи от почтовых ящиков. Вредоносы этого класса обычно крадут данные из различных приложений — браузеров, FTP- и VPN-клиентов, криптокошельков, Steam. Новобранец с кодовым именем StrelaStealer ищет в системе лишь Outlook и Thunderbird.

Кастомного Windows-зловреда раздают в ISO-файлах, вложенных в поддельные письма. Первый образец попал в поле зрения DCSO CyTec в начале этого месяца. Содержимое ISO-вложения может быть различным. Исследователи пока нашли два варианта — исполняемый файл msinfo32.exe, загружающий StrelaStealer подменой DLL, и связку файлов LNK и HTML.

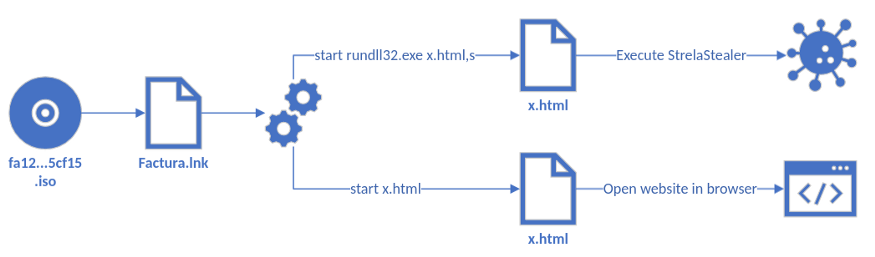
Последний более интересен, так как x.html представляет собой полиглотный (многоформатный) файл, способный ввести в заблуждение антивирус. Сигнатурные анализаторы обычно выполняют извлечение функций, характерных для формата файлов; идентификация формата в данном случае затруднительна, а поведение файла зависит от того, в каком приложении его открыли.

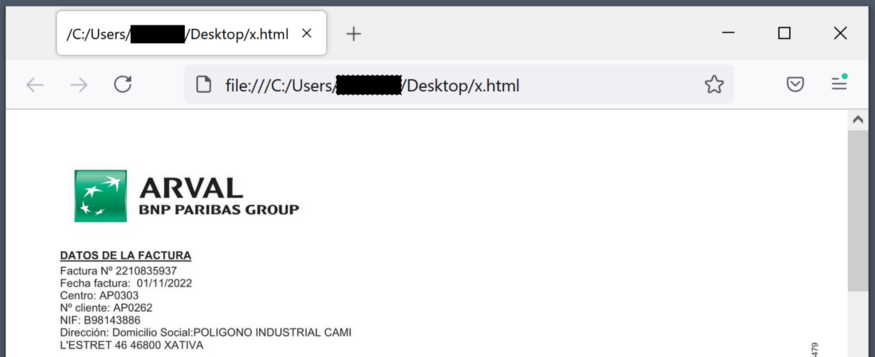
Файл x.html, по словам экспертов, может вести себя как HTML (отображает маскировочный документ в дефолтном браузере) и как DLL-программа, загружающая StrelaStealer.


За активацию полиглота отвечает файл Fractura.lnk, который исполняет его дважды — для запуска встроенной DLL инфостилера (с помощью rundll32.exe) и для загрузки документа-приманки в браузер.


Целевой вредонос при запуске ищет в папке %APPDATA%\Thunderbird\Profiles\ файлы logins.json (имя аккаунта, пароль) и key4.db (ключи для шифрования паролей). Их содержимое извлекается и отправляется на C2-сервер.

В случае с Outlook инфостилер читает системный реестр в поисках ключа к почтовому клиенту, а затем выявляет значения IMAP User, IMAP Server и IMAP Password. Пароль в IMAP Password зашифрован; для его получения StrelaStealer использует Windows-функцию CryptUnprotectData и отсылает результат на свой сервер.

Закончив отправку краденых данных, вредонос проверяет успешность доставки (по особому ответу с C2) и завершает свой процесс. Если подтверждение не получено, StrelaStealer выжидает секунду и повторяет вывод данных.

Поскольку маскировочный документ выполнен на испанском языке, а сам зловред специфичен, исследователи предположили, что вредоносные рассылки проводятся в рамках целевых атак. Других свидетельств пока не обнаружено.

Подпишитесь на новости

Число россиян с зараженными смартфонами выросло на 34%

Телефонные аферисты стали реже попадаться в фильтры подозрительных звонков, зато вредоносные программы на смартфонах набирают обороты. По данным мониторинга МегаФона, летом 2026 года число пользователей в России с обнаруженным мобильным вредоносом выросло на 34% год к году.

Как сообщает РБК, самый заметный скачок пришелся на август — 77% относительно того же месяца прошлого года.

Речь прежде всего об Android-троянах, способных устанавливать приложения без ведома владельца, перехватывать уведомления, обеспечивать удаленный доступ и похищать личные данные.

Одновременно число заблокированных подозрительных звонков снижалось: в июне — на 31%, в июле — на 41%, в августе — на 75% год к году. В сентябре показатель оказался на 73% ниже прошлогоднего. В компании связывают эту динамику с государственными и корпоративными мерами против телефонного мошенничества.

Но снижение числа блокировок не означает, что аферисты ушли на пенсию. Они используют захваченные аккаунты в мессенджерах, а доступ получают через социальную инженерию, вредоносные программы и даже предложения сдать учетную запись в аренду.

По словам директора департамента МегаФона Сергея Хренова, встречаются и комбинированные атаки: во время мошеннического звонка человека убеждают установить якобы легальное приложение. На деле это шпионский софт, который помогает контролировать жертву и менять тактику обмана.

Фишинг тоже держится на высоком уровне. Среди выявленных ресурсов 30% связаны с инвестициями и криптовалютами, 21% — с соцсетями и мессенджерами, 9% — с потенциально вредоносными APK. Категории могут пересекаться.

Смартфон в такой схеме становится инструментом самого мошенника.

RSS: Новости на портале Anti-Malware.ru